Le dossier lunettes connectées RGPD a pris un tour officiel le 13 octobre 2026. Ce jour-là, le Comité européen de la protection des données (CEPD), qui réunit la CNIL et ses homologues de l’Union, a adopté une déclaration consacrée à ces montures qui filment, écoutent et interrogent une IA. Huit pages, pas plus. Elles disent qui doit respecter le RGPD quand une paire de lunettes enregistre une terrasse de café, ce que les fabricants ne peuvent pas laisser aux utilisateurs et pourquoi le petit voyant lumineux ne suffit pas.
Vous en portez ? Vous en croisez dans le métro ? Les deux cas sont traités, et les grandes lignes rejoignent ce que la CNIL répète depuis le printemps.
Ce que le CEPD a adopté le 13 octobre
La déclaration du CEPD sur les lunettes connectées, en anglais, s’adresse aux utilisateurs, aux fabricants et aux fournisseurs de services associés (l’application du téléphone, l’assistant d’IA). Sont visées les lunettes qui ressemblent à une paire de vue ou de soleil et embarquent caméra, micros ou logiciels d’IA. Dès qu’elles captent une information sur une personne identifiable, il y a traitement de données personnelles. Donc RGPD.
La CNIL a relayé l’annonce dans un article du 13 octobre. Le même jour, le CEPD a publié un rapport sociologique, « Le regard connecté », commandé sur proposition de la CNIL à Yann Bruna, maître de conférences à l’université Paris-Nanterre. Ne confondez pas les deux textes : ce rapport n’engage pas le CEPD. Il repose sur 22 entretiens (7 utilisateurs, 15 non-utilisateurs) menés entre mars et août 2026.
La présidente du CEPD, Anu Talus, a résumé la ligne dans le communiqué : on peut être enregistré sans le savoir, et le risque grimpe à l’hôpital, à l’école, au travail ou quand les images finissent sur les réseaux sociaux. Sa conclusion tient en une idée : des avertissements clairs plutôt que des surprises.
Pourquoi ces lunettes inquiètent plus qu’un smartphone
Un téléphone, il faut le sortir, le lever, viser. Des lunettes filment ce que leur porteur regarde, sans un geste. Le CEPD parle d’une collecte quasi invisible, d’autant que certains micros captent des conversations auxquelles l’utilisateur ne participe pas. Avec la reconnaissance faciale ou vocale, le texte évoque un risque élevé pour les libertés dans l’espace public. Rappel : les données biométriques servant à identifier une personne font partie des catégories que l’article 9 du RGPD interdit par principe (voir notre guide sur l’IA et les données sensibles).
Les Français ne sont pas dupes. Dans le sondage commandé par la CNIL (2 128 personnes interrogées en ligne du 22 au 29 janvier 2026), seuls 9 % avaient déjà essayé ces lunettes. Pourtant, 81 % jugent le risque d’être filmé sans consentement plus élevé qu’avec un smartphone, et près de 9 sur 10 trouveraient dérangeant de l’être sans en être informés. Mais 78 % y voient une aide possible pour les personnes en situation de handicap visuel ou auditif.
Pour les personnes interrogées dans le rapport, « lunettes connectées » veut presque toujours dire Ray-Ban Meta. Sur sa page d’annonce de septembre 2026, Meta décrit des Ray-Ban Meta (Gen 3) avec une caméra de 12 mégapixels et un voyant LED censé prévenir l’entourage. Pour les Ray-Ban Meta Audio, « premières lunettes audio » de la marque, l’annonce ne mentionne aucune caméra. Meta y présente aussi son agent personnel Muse, un nom qu’on retrouve dans le modèle Muse Wonder sorti le 12 octobre.
Ce voyant fait débat. Des personnes interrogées pour « Le regard connecté » rappellent qu’il disparaît en plein soleil, qu’il ne dit rien de la destination des données et qu’un accessoire ou une modification logicielle suffit à le contourner. La CNIL estimait dès mai que ces signaux n’ont « qu’une portée limitée ».
Lunettes connectées RGPD : quand le porteur devient responsable du traitement
C’est le point qui surprendra le plus de porteurs. Tant que l’usage reste strictement personnel ou domestique, le RGPD ne s’applique pas à l’utilisateur : c’est l’exception prévue à l’article 2 du règlement. Le CEPD donne deux exemples. Vous filmez vos enfants et envoyez la vidéo à un proche, à lui seul. Vous utilisez la traduction instantanée pendant un dîner privé. Rien à signaler.
Mais cette exception se lit de façon étroite, comme l’a jugé la Cour de justice de l’UE dans des arrêts que cite la déclaration. Elle tombe dès que la vidéo part sur un compte public de réseau social, ou quand les lunettes servent dans un cadre officiel, professionnel ou politique. Le porteur devient alors responsable du traitement (ou coresponsable) et doit respecter tout le RGPD, à commencer par la transparence : informer les personnes filmées. Le créateur de contenu qui publie ses balades en vue subjective est concerné au premier chef.
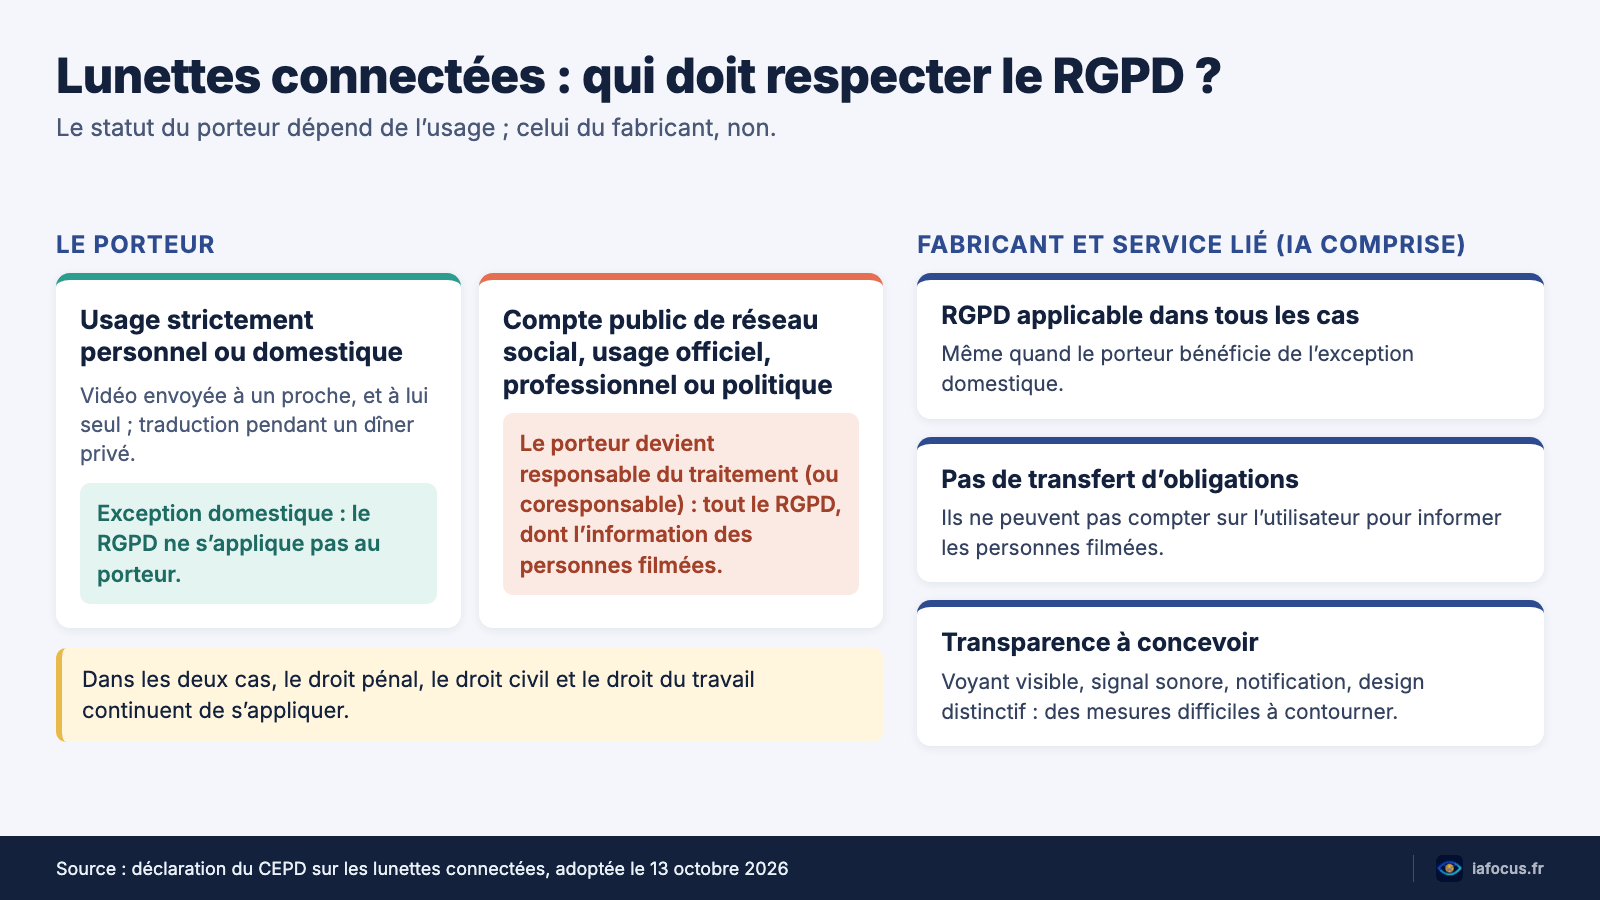
Sortir du RGPD ne veut pas dire sortir du droit, insiste le texte : droit pénal, civil et du travail continuent de s’appliquer. En France, l’article 226-1 du Code pénal punit d’un an de prison et de 45 000 euros d’amende le fait de capter sans consentement des paroles prononcées à titre privé, ou de fixer l’image d’une personne se trouvant dans un lieu privé.
Le même article présume le consentement quand l’enregistrement a eu lieu « au vu et au su » des intéressés, sans qu’ils s’y opposent alors qu’ils le pouvaient. Avec une monture qui ressemble à n’importe quelle paire de lunettes, cette présomption paraît bien fragile. Encore faut-il avoir vu qu’on était enregistré.
Ce que les fabricants ne peuvent pas laisser aux utilisateurs
Le passage le plus net vise les industriels. Même quand le porteur profite de l’exception domestique, le RGPD continue de s’appliquer au fabricant des lunettes et au fournisseur du service lié, assistant d’IA compris. Exemple du CEPD : quand l’IA analyse l’image de la caméra pour décrire au porteur ce qui l’entoure et que des passants y figurent, le fournisseur peut être responsable du traitement, seul ou avec d’autres.
D’où la phrase reprise par la CNIL : ni le fabricant ni le fournisseur ne peuvent transférer leurs obligations aux utilisateurs. Toute nouvelle finalité doit rester compatible avec la première, et le texte vise l’entraînement de modèles d’IA, que des passants filmés n’ont aucune raison d’anticiper. L’intérêt légitime serait alors particulièrement difficile à défendre. Quant au consentement des inconnus, déjà difficile à recueillir, il ne vaut rien s’il arrive après l’enregistrement.
Sur la transparence, le constat est sévère : les indicateurs actuels laissent beaucoup de gens dans l’ignorance, et une politique de confidentialité ne sert guère face à un inconnu croisé dans la rue. Le CEPD propose de combiner plusieurs garde-fous :
- un voyant visible quelle que soit la lumière, avec un enregistrement impossible quand il est masqué ;
- un signal sonore ou une commande à prononcer à voix haute, comme le déclic d’un appareil photo ;
- une notification de proximité sur smartphone, jamais seule et sans permettre de pister le porteur ;
- un design qui distingue ces lunettes d’une paire ordinaire.
Ces mesures doivent être difficiles à contourner et tenues à jour. Le CEPD pousse aussi la protection par défaut : flouter les tiers, traiter les images sur l’appareil quand c’est possible (le raisonnement qui pousse à faire tourner une IA en local), couper par défaut le stockage durable pour l’assistance en temps réel, brider certaines fonctions dans les lieux sensibles par géorepérage, ralentir le partage vers les réseaux sociaux. Vu l’état du marché, la liste ressemble fort à un cahier des charges.
Droit à l’image : ce que le droit français ajoute
Le CEPD glisse une remarque qui vise des pays comme la France : quand un droit national exige le consentement d’une personne avant la diffusion publique de son image, ce consentement sera sans doute la base légale la plus appropriée au regard du RGPD.
Chez nous, l’article 9 du Code civil pose le principe : « Chacun a droit au respect de sa vie privée ». La fiche Service-Public sur le droit à l’image, qui cite cet article, résume la règle. Pour diffuser une photo ou une vidéo où vous êtes reconnaissable, il faut votre accord écrit et précis (support, objectif, durée). Dans un lieu public, cet accord est requis si vous apparaissez isolé et reconnaissable. Une scène de rue sans personne individualisée ou un événement d’actualité y échappent en principe.
Publier sur un réseau social le visage d’un inconnu cadré de près, sans son accord, expose à une demande de retrait et à des dommages-intérêts. Et diffuser un enregistrement pris dans un lieu privé sans consentement tombe sous l’article 226-2 du Code pénal, avec les mêmes peines que la captation.
Première crainte des Français, selon le sondage de la CNIL : 57 % placent le droit à l’image et le consentement parmi leurs deux principales inquiétudes, devant les hypertrucages (37 %) et la fuite des données (34 %). Les deepfakes, justement, se repèrent mieux avec quelques réflexes pour détecter les deepfakes en vidéo.
Au travail, à l’école, à l’hôpital : les lieux où ça coince
La déclaration liste les lieux où l’usage devient particulièrement sensible : établissements de santé, écoles et endroits fréquentés par des mineurs, vestiaires, piscines, plages, toilettes. Là, enregistrer peut être inapproprié, voire interdit. Le CEPD signale aussi une initiative à Hambourg qui propose de bannir ces lunettes des transports publics et des piscines. En France, une question écrite du député Aurélien Saintoul, publiée au Journal officiel le 28 juillet 2026, demande d’encadrer voire d’interdire leur usage dans certains lieux ouverts au public. Elle restait sans réponse au 14 octobre.
Au travail, le CEPD voit deux risques : la surveillance des salariés et la fuite d’informations confidentielles, secrets d’affaires compris. Une entreprise qui équipe ses techniciens fixe les finalités et les moyens du traitement : elle en est donc responsable, au sens de l’article 4 du RGPD. Elle doit aussi respecter l’article L1121-1 du Code du travail, qui exclut toute restriction des libertés des salariés non justifiée par la tâche ou disproportionnée.
Si les lunettes embarquent un assistant d’IA, peuvent s’ajouter les obligations de déployeur prévues par le règlement européen sur l’IA (voir ce que l’AI Act change selon votre rôle). Le plus sage ? Faire entrer ces appareils dans la gouvernance des données IA de l’entreprise avant le premier achat, pas après le premier incident.
Porter ou croiser des lunettes à IA : le mode d’emploi
Côté porteur, la CNIL a publié dès le 11 mai six bonnes pratiques, que la déclaration du CEPD recoupe :
- prévenez les personnes autour de vous ;
- coupez les fonctions de captation dès qu’elles ne servent plus ;
- éteignez les lunettes chaque fois qu’on vous demande d’éteindre votre téléphone ;
- évitez de vous en servir là où personne ne s’attend à être filmé ;
- demandez l’accord des personnes avant de publier une image où elles apparaissent ;
- réfléchissez avant de partager : une publication anodine peut laisser des traces durables.
Le CEPD ajoute une précision : une crainte générale pour sa sécurité ne justifie pas d’enregistrer en continu tout le monde. Limitez aussi le direct et la durée de conservation. Et réglez l’application du téléphone comme n’importe quel outil d’IA, en suivant les principes pour sécuriser ses données dans les outils IA : ce qui part chez le fabricant, combien de temps, pour quoi faire.
Côté personne filmée, demandez d’abord le retrait à l’auteur de la publication, puis à la plateforme. En cas de refus, le juge peut ordonner le retrait en urgence (référé), et une plainte reste possible si l’image a été prise dans un lieu privé ou si sa diffusion porte atteinte à votre vie privée. Votre image est aussi une donnée personnelle : vous pouvez en demander l’effacement au titre du RGPD, puis adresser une réclamation à la CNIL si rien ne bouge.
Foire aux questions
A-t-on le droit de filmer dans la rue avec des lunettes connectées ?
Pour un usage strictement personnel, le RGPD ne s’applique pas au porteur, mais le reste du droit si. Filmer quelqu’un dans un lieu privé sans son consentement est un délit. Diffuser l’image d’un inconnu isolé et reconnaissable suppose son accord. Et une vidéo publiée sur un compte public fait du porteur un responsable du traitement.
Le voyant lumineux suffit-il à prévenir les gens ?
Non, d’après le CEPD, pour qui les indicateurs actuels laissent beaucoup de personnes dans l’ignorance. Il demande un voyant visible quelle que soit la lumière, un enregistrement impossible quand il est masqué et des signaux complémentaires (son, commande vocale, notification, design reconnaissable), le tout difficile à contourner.
Le fabricant est-il responsable de ce que filment ses lunettes ?
Le porteur répond de ses usages. Mais le fabricant et le fournisseur du service lié, assistant d’IA compris, restent soumis au RGPD pour leurs propres traitements, par exemple quand l’IA analyse une image où figurent des passants. Ils ne peuvent pas compter sur l’utilisateur pour informer les tiers.
La déclaration du CEPD a-t-elle force de loi ?
Non, ce n’est pas un nouveau règlement. C’est une première prise de position qui explique comment les autorités européennes lisent le RGPD, lui obligatoire. D’autres travaux suivront.
Sources
- CEPD : Statement on smart glasses, adoptée le 13 octobre 2026
- CEPD : communiqué du 13 octobre 2026
- CEPD : rapport « The connected gaze » (Yann Bruna)
- CNIL : déclaration du CEPD sur les lunettes connectées (13 octobre 2026)
- CNIL : la CNIL appelle à la vigilance (11 mai 2026)
- LINC (CNIL) : sondage « Les Français et les lunettes connectées »
- EUR-Lex : règlement (UE) 2016/679 (RGPD)
- Légifrance : article 9 du Code civil
- Légifrance : article 226-1 du Code pénal
- Légifrance : article 226-2 du Code pénal
- Légifrance : article L1121-1 du Code du travail
- Service-Public : droit à l’image et respect de la vie privée
- Assemblée nationale : question écrite n° 17358
iafocus.fr est un site dédié à l’intelligence artificielle, aux outils IA et aux usages concrets pour gagner du temps, créer plus vite et rester à jour.