Une adresse email professionnelle se devine souvent en quelques secondes : un prénom, un nom, le domaine de l’employeur, et le tour est joué. Des outils de prospection le font depuis des années, des agents IA le font désormais à la chaîne. Le 16 octobre 2026, la CNIL a publié deux fiches, l’une pour les organismes, l’autre pour les personnes concernées, qui disent enfin quand cette pratique est permise.
La réponse tient en une phrase. C’est possible sur le fondement de l’intérêt légitime, mais pas pour n’importe qui, pas sans prévenir et pas sans laisser la personne dire non. Le reste relève du réglage, et c’est là que les outils automatisés trébuchent.
Ce que la CNIL appelle « reconstitution »
Le mot est solennel pour une opération banale. La CNIL parle de « déduire ou deviner » une adresse à partir d’informations disponibles en ligne (nom, prénom, organisme employeur), après avoir repéré le format maison des adresses, le classique prénom.nom@entreprise.fr. L’adresse email professionnelle obtenue ainsi n’a parfois jamais été publiée nulle part. Elle existe quand même.
Deux usages sont visés : la constitution d’une base de contacts, typiquement pour la prospection à l’égard des professionnels, et la prise de contact ponctuelle, par exemple dans des relations institutionnelles. Dans les deux cas, la CNIL écarte l’argument préféré des vendeurs de fichiers : que les données de départ soient accessibles sur internet ne dispense ni du RGPD ni, pour la prospection commerciale, des règles propres à ce domaine.
Une adresse générique du type contact@ ou info@ concerne une personne morale, et la CNIL la sort des règles de consentement et d’opposition. Tout ce qui suit porte sur les adresses nominatives.
L’intérêt légitime, oui, mais pas par défaut
Faut-il l’accord de chaque personne avant de deviner son adresse ? Non, répond la CNIL : l’organisme peut, « dans certains cas », s’appuyer sur son intérêt légitime (article 6, paragraphe 1, point f, du RGPD). Le considérant 47 du règlement admet d’ailleurs que la prospection « peut être considérée » comme répondant à un intérêt légitime. Et la Cour de justice de l’Union européenne a confirmé, dans son arrêt du 4 octobre 2024 sur la fédération néerlandaise de tennis (C-621/22), qu’un intérêt commercial peut être légitime, pourvu qu’il soit licite.
Encore faut-il franchir les trois étapes de la fiche de la CNIL sur l’intérêt légitime : un intérêt réel et précis, un traitement nécessaire (pas de moyen moins intrusif), puis une mise en balance. La pratique ne doit pas porter une atteinte disproportionnée aux droits des personnes, ce qui s’examine au cas par cas.
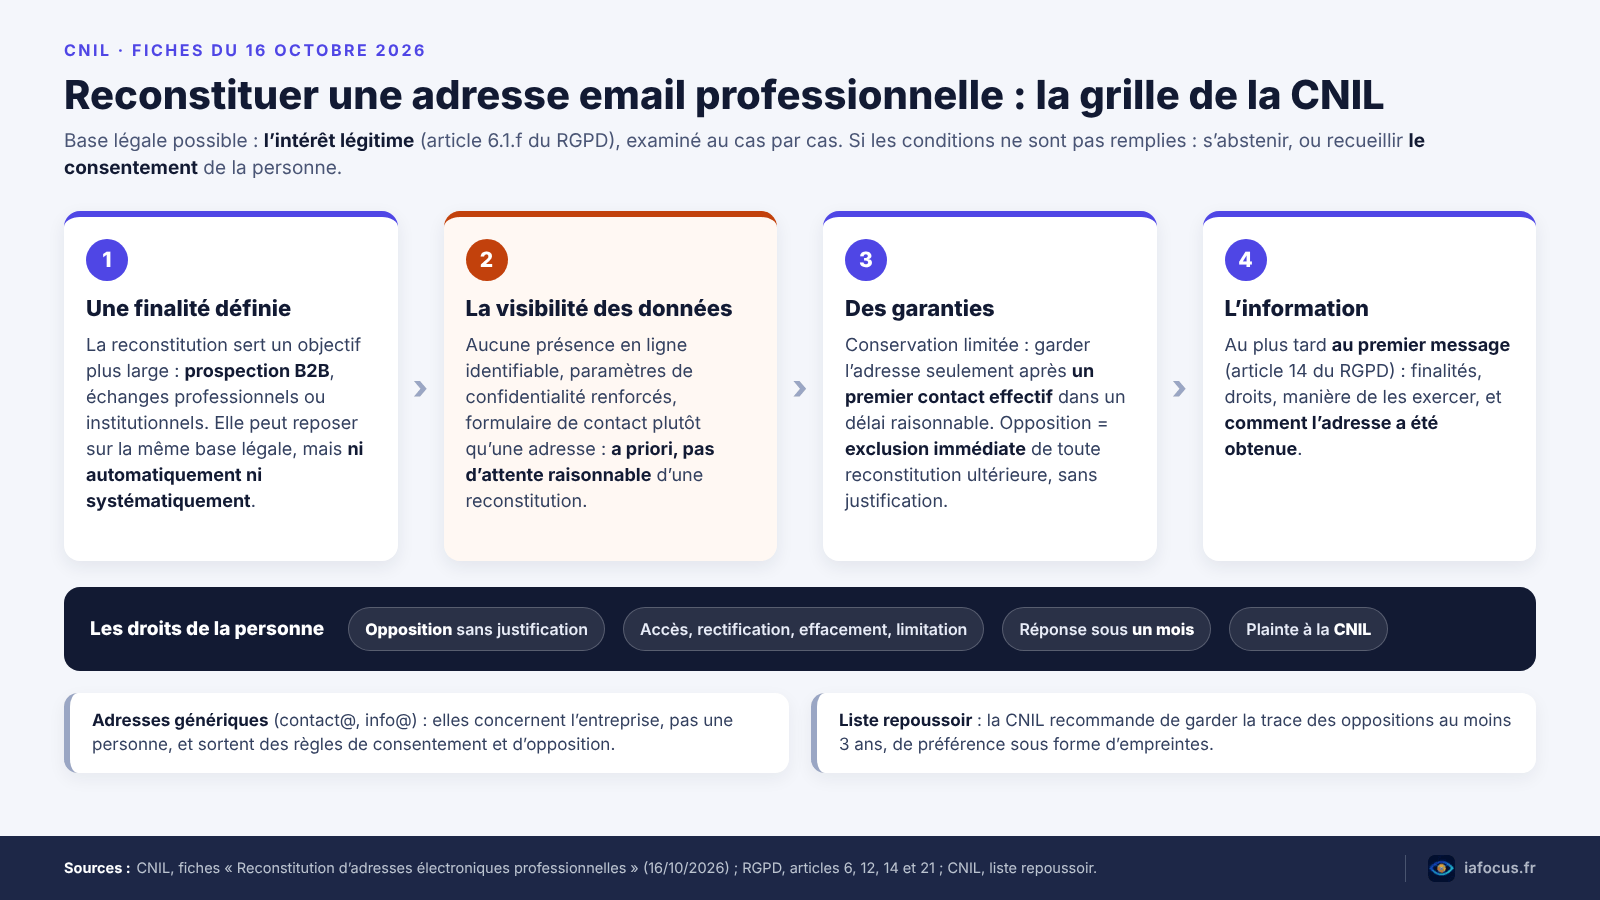
Un point de méthode, souvent mal compris. La reconstitution d’adresses est rarement une fin en soi : c’est une étape technique au service d’un objectif plus large, une campagne de prospection B2B ou des échanges ciblés. Elle peut donc reposer sur la même base légale que ce traitement principal. Mais la règle n’est « ni automatique ni systématique », prévient la CNIL. Et si les conditions manquent, il ne reste que le consentement de la personne, comme le prévoyaient déjà ses recommandations de 2024 aux réutilisateurs de données publiées sur internet. Entre administrations, la reconstitution peut se fonder sur la mission d’intérêt public (article 6.1.e), avec les mêmes garanties.
Trois critères pour deviner une adresse email professionnelle
Pour savoir si les personnes « peuvent raisonnablement s’attendre » à une reconstitution d’adresse, la CNIL propose trois critères, qui valent pour un commercial comme pour un logiciel.
La finalité et le caractère intrusif
Écrire au directeur informatique d’une entreprise pour lui présenter un logiciel n’a rien à voir avec compiler les adresses de tous les salariés d’un groupe. La finalité globale (prospection commerciale, communication professionnelle, échanges institutionnels) pèse lourd. Plus l’opération est intrusive, plus la balance penche contre elle.
La visibilité des données et le contrôle exercé par la personne
C’est le critère le plus concret, et le plus gênant pour les outils automatisés. Une personne sans présence identifiable en ligne (ni profil sur un réseau professionnel, ni mention sur un site institutionnel) envoie selon la CNIL un « indice fort » : elle n’a pas souhaité être joignable ainsi. Même lecture pour celle qui a resserré ses paramètres de confidentialité ou préféré un formulaire de contact à une adresse directe. Ces personnes ne peuvent pas, a priori, s’attendre à voir leur adresse email professionnelle reconstituée, sauf garanties mises en place par l’organisme.
Les garanties qui rééquilibrent la balance
La CNIL en cite deux. Une conservation strictement limitée : l’organisme pourrait ne garder l’adresse devinée que si un premier contact effectif est établi dans un délai raisonnable. Et une opposition qui entraîne l’exclusion immédiate de la personne de toute reconstitution d’adresse ultérieure, sans qu’elle ait à se justifier, y compris quand les données servent à autre chose que la prospection.
Ce critère de visibilité n’a rien de théorique. En décembre 2024, la CNIL a infligé 240 000 euros d’amende à la société KASPR, dont l’extension pour Chrome fournissait les coordonnées professionnelles des personnes dont on consultait le profil LinkedIn (environ 160 millions de contacts). Premier grief retenu : avoir collecté les coordonnées d’utilisateurs qui en avaient expressément limité la visibilité. L’injonction a été clôturée le 4 mars 2026, après mise en conformité.
Prévenir la personne, et lui dire d’où vient l’adresse
Une adresse email professionnelle devinée n’a, par définition, pas été collectée auprès de la personne. C’est donc l’article 14 du RGPD qui joue. Quand les données servent à communiquer avec quelqu’un, l’information doit lui parvenir au plus tard lors de la première communication (sinon dans un délai raisonnable, un mois au maximum). La CNIL demande une information « aussitôt que possible et de manière claire ».
Que doit contenir ce premier message ? L’identité de l’expéditeur, la finalité (la prospection, en toutes lettres), la base légale et l’intérêt légitime poursuivi, la durée de conservation, les droits, la possibilité de saisir la CNIL. Et surtout la source : la CNIL veut qu’on explique comment l’adresse a été obtenue. Le droit d’opposition, lui, doit être présenté clairement et à part (article 21, paragraphe 4). Si vos messages passent par un outil de rédaction marketing assistée par IA, vérifiez que ces mentions survivent à la réécriture.
L’affaire KASPR sert encore de contre-exemple. La société n’informait personne avant 2022, puis l’a fait par un courriel en anglais, ce qui ne permettait pas, selon la CNIL, une information transparente et compréhensible. À ceux qui demandaient d’où venaient leurs coordonnées, elle répondait « sources publiquement accessibles ». Insuffisant, puisqu’elle connaissait une partie de ses sources. Retenez la leçon : « données publiques » n’est pas une source.
Votre adresse email professionnelle a été devinée : vos droits
La fiche destinée au public est nette. Vous pouvez vous opposer : l’organisme ne doit alors plus utiliser l’adresse reconstituée et doit la retirer de sa base de contacts. Même chose si vous retirez un consentement donné. En prospection, ce droit d’opposition est absolu et n’a pas à être motivé (article 21 du RGPD).
S’y ajoutent les droits d’accès, de rectification, d’effacement et de limitation, avec une réponse sous un mois, prolongeable de deux mois pour les demandes complexes si l’on vous prévient. Adressez-vous au responsable du traitement ou à son délégué à la protection des données. Sans réponse sous un mois, ou face à une réponse insatisfaisante, une plainte à la CNIL est possible.
Côté entreprise, une opposition doit tenir dans la durée. La CNIL recommande une liste repoussoir, conservée au moins trois ans, de préférence sous forme d’empreintes (des « hash ») plutôt qu’en clair. Ces empreintes restent des données personnelles, à protéger (voir comment sécuriser ses données dans les outils IA). Pour un outil de reconstitution d’adresses, c’est le garde-fou qui évite de redeviner, six mois plus tard, l’adresse de quelqu’un qui a dit non.
Prospection B2B, RGPD et code des postes : deux étages
Deviner l’adresse email professionnelle n’est que la moitié du chemin : il faut ensuite écrire. L’article L34-5 du code des postes et des communications électroniques interdit la prospection par courrier électronique utilisant les coordonnées d’une personne physique sans son consentement préalable. Pour les professionnels, la CNIL retient une lecture plus souple : l’intérêt légitime suffit lorsque l’objet du message est en rapport avec la profession de la personne. Son exemple : présenter un logiciel au directeur informatique. La même offre envoyée à l’attaché de presse, c’est déjà plus discutable.
En prospection B2B, RGPD et code des postes imposent aussi d’afficher l’identité de l’expéditeur et d’offrir un moyen simple de refuser les envois suivants. L’objet ne doit pas être sans rapport avec le service proposé : « Suite à notre échange », adressé à quelqu’un qui n’a jamais échangé avec vous, ne coche franchement aucune case.
Détail juridique, sans paniquer : le 25 juin 2026, le Conseil constitutionnel a déclaré contraires à la Constitution trois alinéas de l’article L34-5 (décision n° 2026-1210 QPC), ceux qui permettaient à la CNIL, à l’Arcep et à la DGCCRF de sanctionner les mêmes faits. L’interdiction elle-même n’est pas touchée. L’abrogation est reportée au 31 octobre 2027 et, d’ici là, une entreprise ne peut plus être poursuivie par l’une de ces autorités pour des faits déjà poursuivis devant une autre.
Dernier étage, souvent oublié : le pixel de suivi. Dans sa recommandation adoptée le 12 mars 2026 et publiée au Journal officiel le 14 avril, la CNIL soumet au consentement l’analyse du taux d’ouverture destinée à optimiser une campagne. Ses règles valent quel que soit le destinataire, salarié joint sur son adresse professionnelle compris. Une séquence qui relance « ceux qui ont ouvert » sans consentement au pixel, voilà un réglage à revoir.
Agents IA de prospection : ce qui doit changer
Les deux fiches ne parlent pas d’intelligence artificielle. Elles n’en ont pas besoin. Un agent qui parcourt des profils, déduit le format d’adresse d’une entreprise et envoie une séquence de messages fait de la reconstitution d’adresses à la chaîne, exactement ce que décrit la CNIL. Que l’outil soit un agent qui agit dans vos onglets ou un logiciel marketing ouvert aux agents IA, la question reste : qui a réglé quoi ?
Pour une adresse email professionnelle devinée par une machine, cinq réglages comptent plus que le choix du modèle :
- respecter les signaux de retrait : sans présence en ligne identifiable, avec des paramètres resserrés ou un simple formulaire de contact, l’agent s’arrête ;
- purger les adresses devinées qui n’ont abouti à aucun premier contact effectif dans un délai raisonnable ;
- consulter la liste repoussoir avant chaque reconstitution, pas seulement avant l’envoi ;
- écrire la source dans le premier message, par exemple « adresse déduite du format utilisé par votre entreprise, à partir de votre nom affiché sur son site » ;
- couper le pixel de mesure d’ouverture tant qu’il n’y a pas de consentement (hors exemptions étroites, comme la délivrabilité), et ne pas y suspendre le scénario de relance.
Méfiance aussi envers les raccourcis de mesure : dans son référentiel sur la gestion commerciale, la CNIL rappelle qu’une simple ouverture de courriel ne vaut pas contact émanant du prospect.
Reste la responsabilité. L’organisme qui décide de prospecter, et dans quel but, est en principe le responsable du traitement : à lui d’informer et de répondre aux demandes. Mais un éditeur qui constitue sa propre base répond de ses choix. KASPR l’a appris : sa conservation de cinq ans, relancée à chaque mise à jour du profil, a été jugée disproportionnée. Si vous développez vos propres agents IA pour automatiser vos tâches, d’autres textes s’ajoutent, de l’AI Act selon votre rôle à la directive sur les produits défectueux.
Notre lecture : la CNIL ne ferme pas la porte aux agents de prospection, elle leur demande de la mémoire et de la retenue. Une adresse devinée de trop ne coûte presque rien à l’expéditeur. Elle coûte un peu de tranquillité à celui qui la reçoit, et c’est exactement ce qu’il faut peser.
Foire aux questions
Une adresse email professionnelle est-elle une donnée personnelle ?
Oui, dès qu’elle se rapporte à une personne identifiable, comme une adresse construite sur le modèle prénom.nom. Les fiches de la CNIL s’appliquent alors. Les adresses génériques (contact@, info@), qui concernent l’entreprise elle-même, échappent aux règles de consentement et d’opposition rappelées pour la prospection.
Faut-il un consentement pour prospecter un professionnel par email ?
En principe non. En prospection B2B, RGPD et doctrine de la CNIL admettent l’intérêt légitime si le message est en rapport avec la profession, à condition d’informer la personne et de lui permettre de s’opposer simplement, à chaque envoi. Pour un particulier, le consentement préalable reste la règle, sauf exceptions (client existant pour des produits analogues, prospection non commerciale).
Combien de temps garder une adresse email professionnelle reconstituée ?
La CNIL ne fixe pas de durée chiffrée. Elle suggère de ne conserver l’adresse que si un premier contact effectif a lieu dans un délai raisonnable, et la sanction KASPR montre qu’une durée relancée à chaque mise à jour ne passe pas. La liste repoussoir des opposants se garde au moins trois ans.
Que faire si une entreprise a deviné votre adresse ?
Demandez-lui d’où vient l’adresse (droit d’accès) et opposez-vous si vous ne voulez plus de messages : elle doit alors cesser et retirer l’adresse de sa base. Écrivez au responsable du traitement ou à son DPO. Sans réponse sous un mois, ou si la réponse ne vous satisfait pas, déposez une plainte auprès de la CNIL.
Sources
- CNIL, Reconstitution d’adresses électroniques professionnelles : dans quel cadre est-ce autorisé ?, 16 octobre 2026.
- CNIL, Reconstitution d’adresses électroniques professionnelles : quels sont vos droits ?, 16 octobre 2026.
- CNIL, La prospection commerciale par courrier électronique, SMS-MMS et automate d’appel, 10 juin 2026.
- CNIL, questions-réponses sur la recommandation relative aux pixels dans les courriers électroniques.
- Légifrance, délibération SAN-2024-020 du 5 décembre 2024 concernant la société KASPR.
- Comité européen de la protection des données, résumé de la décision KASPR (en anglais).
- EUR-Lex, règlement (UE) 2016/679 (RGPD), articles 6, 12, 14 et 21, considérant 47.