À partir du 9 décembre 2026, la directive produits défectueux traite un agent IA comme une bouilloire ou une trottinette électrique : si le produit présente un défaut et cause un dommage à une personne, son fabricant paie, sans que la victime ait à prouver une faute. Le texte, c’est la directive 2024/2853 du 23 octobre 2024, qui remplace celle de 1985 et range le logiciel parmi les produits, SaaS compris.
Pour qui vend un agent autonome capable d’agir à la place de son utilisateur, la responsabilité des agents IA change de terrain. Qui indemnise la personne blessée, ou celle dont l’agent a effacé les photos de famille ? Et la France n’a, semble-t-il, toujours pas de projet de loi de transposition.
Directive produits défectueux : le logiciel et le SaaS deviennent des produits
L’article 4 de la directive produits défectueux range désormais « les logiciels » parmi les produits, aux côtés de l’électricité et des fichiers de fabrication numériques. Le considérant 13 coupe court aux débats de forme : peu importe que le logiciel soit installé sur un appareil, accessible en ligne ou vendu en logiciel en tant que service. Votre agent en ligne facturé à l’abonnement entre donc dans le champ. Le même considérant ajoute que les fournisseurs de systèmes d’IA au sens de l’AI Act « devraient être considérés comme des fabricants ».
Deux limites. L’information n’est pas un produit : le contenu d’un fichier média ou le simple code source échappe au régime. Et la directive 2024/2853 ne s’applique pas aux logiciels libres et ouverts développés ou fournis hors d’une activité commerciale (article 2). Selon le considérant 14, l’activité redevient commerciale dès que le logiciel est fourni contre un prix, ou contre des données personnelles qui ne servent pas qu’à sa sécurité, sa compatibilité ou son interopérabilité. Le développeur qui publie un modèle libre hors de toute activité commerciale reste dehors ; l’entreprise qui bâtit dessus un agent IA open source pour le vendre, non.
Dernier point : le texte est d’harmonisation maximale (article 3). Aucun État ne peut durcir ou assouplir la directive produits défectueux à sa guise, sauf là où elle le permet. Ce qui se joue à Paris, c’est surtout la rédaction.
Qui répond d’un agent IA : fabricant, marque, composant, importateur
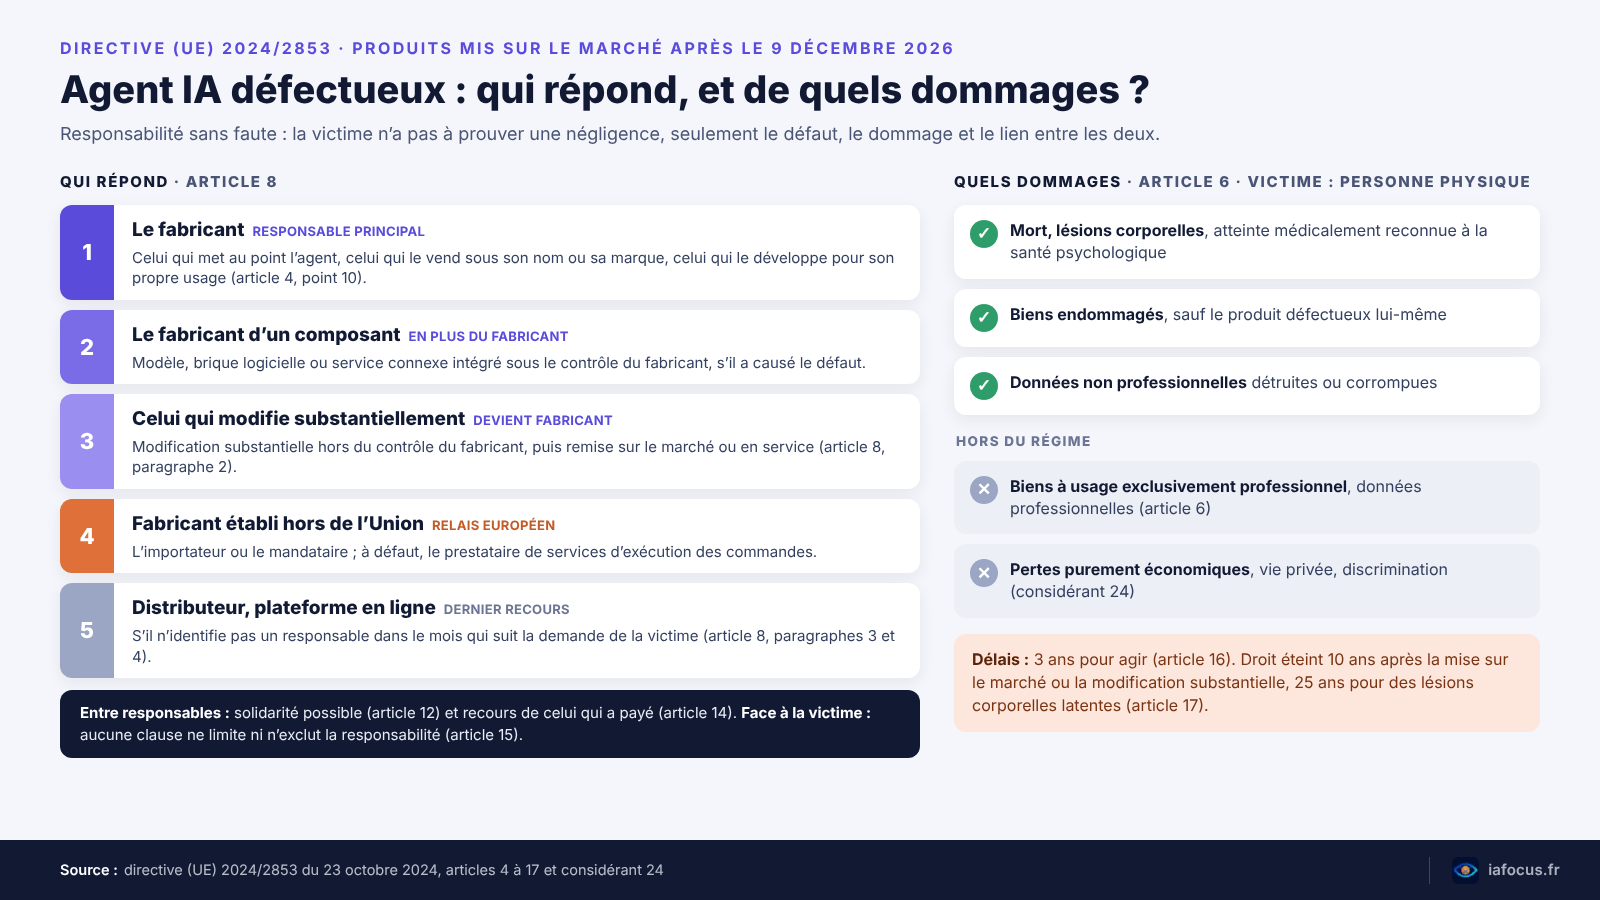
L’article 4, point 10, de la directive produits défectueux ouvre trois portes vers le statut de fabricant : mettre au point ou fabriquer le produit ; le faire concevoir, ou y apposer son nom ou sa marque en se présentant comme son fabricant ; le mettre au point pour son propre usage. Une banque qui vend sous son logo un assistant bâti par un prestataire sur le modèle d’un tiers coche la deuxième case.
Le fournisseur du modèle n’est pas hors jeu. L’article 8 vise aussi le fabricant d’un composant défectueux, corporel ou incorporel, intégré au produit ou interconnecté avec lui, lorsqu’il a causé le défaut. Les responsables d’un même dommage peuvent être tenus solidairement (article 12), celui qui a payé se retournant contre les autres (article 14). Exception : pas de recours contre l’éditeur d’un composant logiciel, micro ou petite entreprise, si le fabricant y a renoncé par contrat.
Celui qui modifie substantiellement un produit hors du contrôle du fabricant, puis le remet sur le marché, devient fabricant à son tour (article 8). Vous réentraînez en profondeur l’agent d’un éditeur avant de le revendre ? C’est vous. Si le fabricant est établi hors de l’Union, la victime vise l’importateur ou le mandataire, à défaut le prestataire d’exécution des commandes. Le distributeur ne paie qu’en dernier recours, faute de désigner un responsable dans le mois.
Le piège est là : l’article 15 interdit de limiter ou d’exclure cette responsabilité envers la victime. Vos conditions générales jouent entre partenaires. Pas face à la personne lésée.
Quels dommages couvre la directive 2024/2853 : corps, psychisme, biens, données
Seule une personne physique peut demander réparation (article 5) : une entreprise ne peut pas invoquer la directive produits défectueux pour ses propres pertes.
L’article 6 couvre trois familles de dommages. La mort et les lésions corporelles, y compris « l’atteinte médicalement reconnue à la santé psychologique », ajout qui pèse lourd pour les assistants conversationnels face à des personnes fragiles. Les biens, sauf le produit défectueux lui-même et ceux utilisés exclusivement à des fins professionnelles. Et, nouveauté de taille, la destruction ou la corruption de données non professionnelles : l’agent doté d’un accès trop large qui vide le dossier photos d’un particulier entre dans ce cadre (sauf sauvegarde récupérable sans frais, précise le considérant 20).
Restent dehors les pertes purement économiques, les atteintes à la vie privée et la discrimination (considérant 24). Un agent qui passe une mauvaise commande ou exécute un virement de travers relève du contrat, du droit des paiements ou de la faute. Les fuites de données, elles, relèvent du RGPD.
Côté français, un seuil va disparaître : l’article 1245-1 du code civil ne couvre aujourd’hui les atteintes aux biens qu’au-delà de 500 euros, montant fixé par décret. La directive produits défectueux ne prévoit rien de tel, et son considérant 56 écarte les plafonds financiers nationaux.
Mises à jour, apprentissage, cybersécurité : un défaut qui se juge dans la durée
Pour la directive produits défectueux, il y a défaut quand le produit n’offre pas la sécurité qu’on peut légitimement en attendre (article 7). Le texte ajoute des critères taillés pour l’IA : la capacité à poursuivre son apprentissage après la mise sur le marché, l’effet des produits interconnectés, les exigences de cybersécurité. Le considérant 32 l’assume : le fabricant d’un produit capable d’un comportement inattendu « devrait rester responsable » du comportement qui cause un dommage. « Le modèle a dérivé tout seul » ne mènera pas loin.
Le vrai changement porte sur le temps. En droit actuel, le producteur s’exonère en prouvant que le défaut n’existait pas lors de la mise en circulation (article 1245-10 du code civil). Avec la directive 2024/2853, cette défense tombe si le défaut vient d’un logiciel, d’une mise à jour, d’un service connexe ou d’une modification substantielle restés sous le contrôle du fabricant, ou de l’absence de mises à jour de sécurité nécessaires (article 11). Le même considérant 32 admet qu’une vulnérabilité de cybersécurité peut rendre un produit défectueux. Un agent piégé par des instructions cachées dans une page web, faille connue jamais corrigée : le genre de scénario que ces règles rendent coûteux.
Deux bémols. Le texte n’impose pas de fournir des mises à jour (considérant 51), et la faute de l’utilisateur qui n’installe pas le correctif fourni peut réduire, voire supprimer, la responsabilité (article 13). Surtout, une modification substantielle par mise à jour ou par apprentissage continu vaut mise sur le marché à sa date (considérant 40). Un agent lancé en 2025 et profondément remanié en 2027 pourrait ainsi basculer dans le nouveau régime.
Preuve allégée : vos journaux d’exécution deviennent des pièces
Sur le papier, la victime doit toujours prouver le défaut, le dommage et le lien de causalité (article 10, comme l’actuel article 1245-8 du code civil). En pratique, la directive 2024/2853 rééquilibre les choses. Si la demande est plausible, le juge peut ordonner au défendeur de divulguer les éléments de preuve pertinents dont il dispose (article 9), dans la mesure du nécessaire et sous protection des secrets d’affaires.
Puis viennent les présomptions de défaut : pièces non divulguées, exigence obligatoire de sécurité méconnue, dysfonctionnement manifeste lors d’une utilisation raisonnablement prévisible. Le lien de causalité est présumé si le dommage est compatible avec le défaut. Et quand la complexité technique rend la preuve excessivement difficile, le juge peut présumer l’un ou l’autre si la victime les rend probables. Un modèle dont personne ne sait expliquer la sortie ? Le cas d’école. Ces présomptions restent réfutables.
Conséquence pour la responsabilité des agents IA : ce que votre agent garde de ses actions (version, paramétrage, outils appelés, horodatage) peut finir dans un dossier judiciaire. Mieux vaut l’avoir prévu dans votre gouvernance des données IA qu’à réception d’une injonction. Pour le haut risque, l’AI Act impose déjà la journalisation (article 12) et au moins six mois de conservation des journaux (article 19).
9 décembre 2026 : où en est la transposition française
La directive 2024/2853 s’applique aux produits mis sur le marché ou en service après le 9 décembre 2026 (article 2), date limite de transposition (article 22). Le texte de 1985 est abrogé le même jour mais continue de régir les produits mis sur le marché avant (article 21). Un agent commercialisé en novembre 2026 relèvera donc encore, sauf modification substantielle ultérieure, du régime actuel : les articles 1245 à 1245-17 du code civil.
Interrogé par le député Sacha Houlié (question écrite n° 11448), le ministère de la Justice a répondu au Journal officiel du 12 mai 2026 : ces dispositions « devront être modifiées », un groupe de travail interministériel piloté par la direction des affaires civiles et du sceau s’en charge, des consultations sectorielles étaient prévues au premier trimestre et « un texte dédié est envisagé à ce stade ».
Ces consultations ont eu lieu. Selon un rapport présenté le 24 février 2026 au conseil de l’ordre du barreau de Paris, la chancellerie lui a soumis le 27 janvier un tableau de transposition qui réécrit l’article 1245 du code civil et les suivants. Le barreau y relevait trois oublis : l’atteinte médicalement reconnue à la santé psychologique, les données non professionnelles détruites ou corrompues, la responsabilité du fabricant d’un composant logiciel. Trois sujets qui touchent de plein fouet la responsabilité des agents IA.
Et depuis ? Au 21 octobre 2026, aucun projet de loi de transposition ne figure parmi les projets déposés à l’Assemblée nationale, nous n’en avons pas trouvé au Sénat, et le projet de loi d’adaptation au droit de l’Union en cours d’examen (n° 2518) n’en parle pas dans sa version adoptée par le Sénat. À sept semaines de l’échéance, tenir le 9 décembre supposerait un calendrier parlementaire très serré. Et un retard ouvrirait une période floue, que la réponse ministérielle n’aborde pas.
AI Act et directive produits défectueux : deux textes, deux logiques
L’AI Act fixe des obligations de conformité contrôlées par des autorités qui sanctionnent ; la directive produits défectueux indemnise une victime après coup, devant un juge civil. Les deux se croisent. Le « fournisseur » de l’AI Act développe un système et le met sur le marché « sous son propre nom ou sa propre marque » (article 3) : même critère de la marque. Son article 25 fait aussi d’un distributeur, d’un importateur ou d’un déployeur un fournisseur s’il vend sous sa marque un système à haut risque, le modifie substantiellement ou en change la destination (voir notre dossier AI Act pour les entreprises).
Le pont le plus concret passe par la preuve. Un système à haut risque qui manque à une exigence obligatoire offrirait à la victime un argument pour invoquer la présomption de défaut. Documenter sa conformité, avec la norme harmonisée EN 18286 par exemple, c’est aussi préparer sa défense.
Détail qui surprend : la responsabilité civile arrive avant la conformité. Depuis le règlement (UE) 2026/1744, le haut risque de l’AI Act ne s’appliquera qu’au 2 décembre 2027 (annexe III) et au 2 août 2028 (annexe I), voir ce qui s’applique déjà en 2026. Et la directive sur la responsabilité en matière d’IA proposée en 2022, fondée sur la faute, a été retirée par la Commission (Journal officiel du 6 octobre 2025). Restent la responsabilité sans faute de la directive 2024/2853 et le droit commun de la faute.
Vendre un agent après le 9 décembre : ce qui change pour vous
Commencez par une carte honnête : pour chaque agent, qui le met au point, sous quelle marque, avec quels modèles tiers, qui pousse les mises à jour. Une PME qui déploie un agent IA de service client acheté clé en main, sans le modifier ni le revendre, ne court pas le même risque que l’éditeur qui le vend sous son nom.
Tenez un registre des versions, avec une règle écrite pour dire quand une évolution devient substantielle. Conservez les journaux. Gardez vos clauses de recours avec les fournisseurs de modèles, utiles entre professionnels. Et relisez votre police de responsabilité civile produits avec un mot en tête : logiciel. Franchement, la responsabilité des agents IA se règle mieux avec votre assureur en novembre qu’après un sinistre.
Foire aux questions
La directive produits défectueux s’applique-t-elle aux agents IA vendus en SaaS ?
Oui, s’ils sont mis sur le marché ou mis en service après le 9 décembre 2026. Le logiciel figure dans la définition du produit de la directive 2024/2853 (article 4), SaaS compris (considérant 13). Seuls échappent les logiciels libres fournis hors activité commerciale.
Des conditions générales peuvent-elles écarter cette responsabilité ?
Non. L’article 15 de la directive 2024/2853 l’interdit envers la personne lésée, par contrat comme par la loi nationale. Les clauses gardent leur utilité entre professionnels.
Combien de temps une victime a-t-elle pour agir ?
Trois ans à partir du moment où elle connaît, ou aurait dû connaître, le dommage, le défaut et le responsable (article 16). Son droit s’éteint dix ans après la mise sur le marché ou la modification substantielle, vingt-cinq ans pour des lésions corporelles latentes (article 17).
Qu’en est-il d’un agent lancé avant le 9 décembre 2026 ?
La directive produits défectueux ne le vise pas : il reste soumis aux articles 1245 et suivants du code civil. Mais une modification substantielle ultérieure vaut mise sur le marché à cette date (considérant 40) et peut le faire basculer.
Sources
- Directive 2024/2853 du 23 octobre 2024 sur les produits défectueux (EUR-Lex)
- Liability for defective products (Commission européenne)
- Code civil, articles 1245 à 1245-17 (Légifrance, version en vigueur)
- Décret n° 2005-113 du 11 février 2005 (Légifrance)
- Question écrite n° 11448 et réponse du 12 mai 2026 (Assemblée nationale)
- Projets de loi déposés, XVIIe législature (Assemblée nationale) et texte n° 63 adopté le 18 février 2026 (Sénat)
- AI Act, version consolidée du 27 juillet 2026 (EUR-Lex)
- Retrait de propositions de la Commission, C/2025/5423 du 6 octobre 2025 (EUR-Lex)
iafocus.fr est un site dédié à l’intelligence artificielle, aux outils IA et aux usages concrets pour gagner du temps, créer plus vite et rester à jour.