Quinze box Android à 55 dollars, un modèle d’IA réparti entre elles et pas un seul serveur : la démonstration publiée le 12 octobre 2026 par l’équipe rouge d’Anthropic (la Frontier Red Team, que l’on cherche souvent sous le nom Anthropic red team) tient sur un coin d’établi. Elle pose pourtant une question qui gratte.
Le billet, signé William Zhou et Daniel Freeman, se demande si un petit modèle pourrait bientôt se copier seul d’un objet connecté à l’autre, comme un ver informatique qui emporterait son propre cerveau. Réponse des auteurs : pas encore, peut-être dans quelques mois. C’est ce pronostic qu’il faut lire avec des pincettes. On sépare ici le mesuré du projeté, puis on regarde ce que cela change pour la sécurité de l’IA et pour les objets connectés de votre salon.
Anthropic red team : quinze box Android à 55 dollars
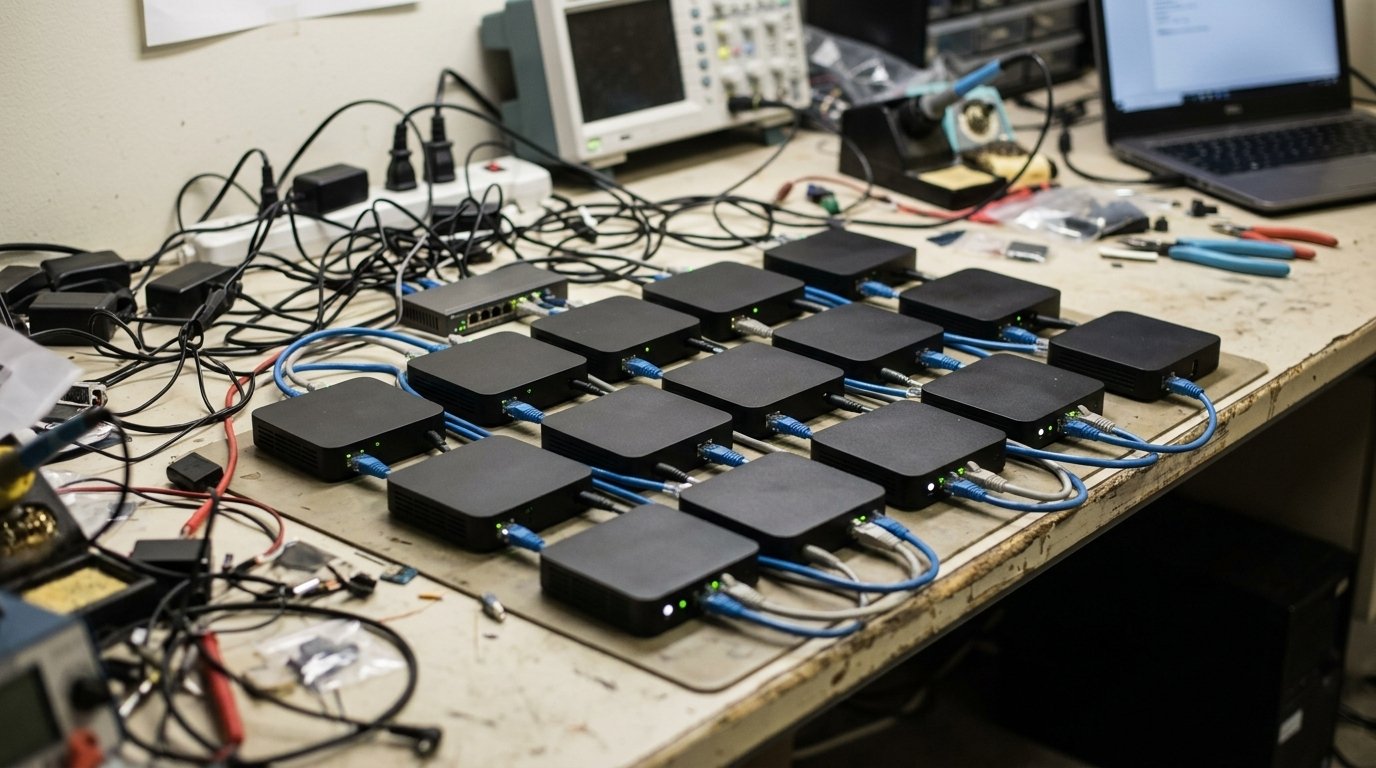
Le montage a quelque chose de comique. L’équipe a acheté quinze box Android TV sans marque, à environ 55 dollars pièce, avec 4 Go de mémoire vive chacune. Elle les a reliées, puis y a chargé Gemma 4, un modèle ouvert de Google, dans sa version à 26 milliards de paramètres (Gemma4-26B-A4B). Aucune box ne peut le contenir seule : chaque boîtier garde deux couches du modèle et passe le relais au suivant, ce qu’on appelle le parallélisme en pipeline.
Résultat : 0,39 jeton par seconde, une quinzaine de mots à la minute. C’est très lent. Mais ça tourne, sans carte graphique ni cloud, sur du matériel vendu en promotion partout. Premier enseignement, et il ne dépend d’aucune hypothèse : une IA sans datacenter n’a rien de théorique dès qu’on accepte la lenteur.
Pourquoi ces box-là ? Parce qu’elles ont déjà servi. Le botnet Kimwolf, cité par les auteurs, a infecté plus de deux millions d’appareils à son pic, surtout des box Android TV bon marché (chiffre de la société Synthient). Ces boîtiers tournent sur des dérivés d’Android Open Source Project auxquels leurs fabricants n’ajoutent aucune sécurité. Et la liste des objets connectés visés s’allonge : réfrigérateurs, fours, aspirateurs robots, caméras de sécurité ou systèmes de visioconférence dotés d’une petite puce d’IA, sans oublier le futur smartphone IA que préparent les laboratoires.
Du serveur d’inférence au ver : ce qui a vraiment été mesuré
L’équipe découpe la réplication en quatre étapes : trouver des cibles, obtenir l’exécution, installer un moteur d’inférence, repartir du nouvel hôte. Le volet piratage (les deux premières) est mis de côté, d’autres travaux l’ayant déjà étudié. L’intérêt porte sur la troisième.
Faire tourner un modèle sur un matériel inconnu, c’est une longue suite de choix (pile logicielle, versions, bugs propres à la machine) où une erreur au départ fait tout capoter. Or un modèle de 9 milliards de paramètres (Qwen3.5-9B) a monté un serveur d’inférence sur 8 des 9 types de matériel testés, du petit Jetson Nano aux Mac et aux cartes RTX 4090.
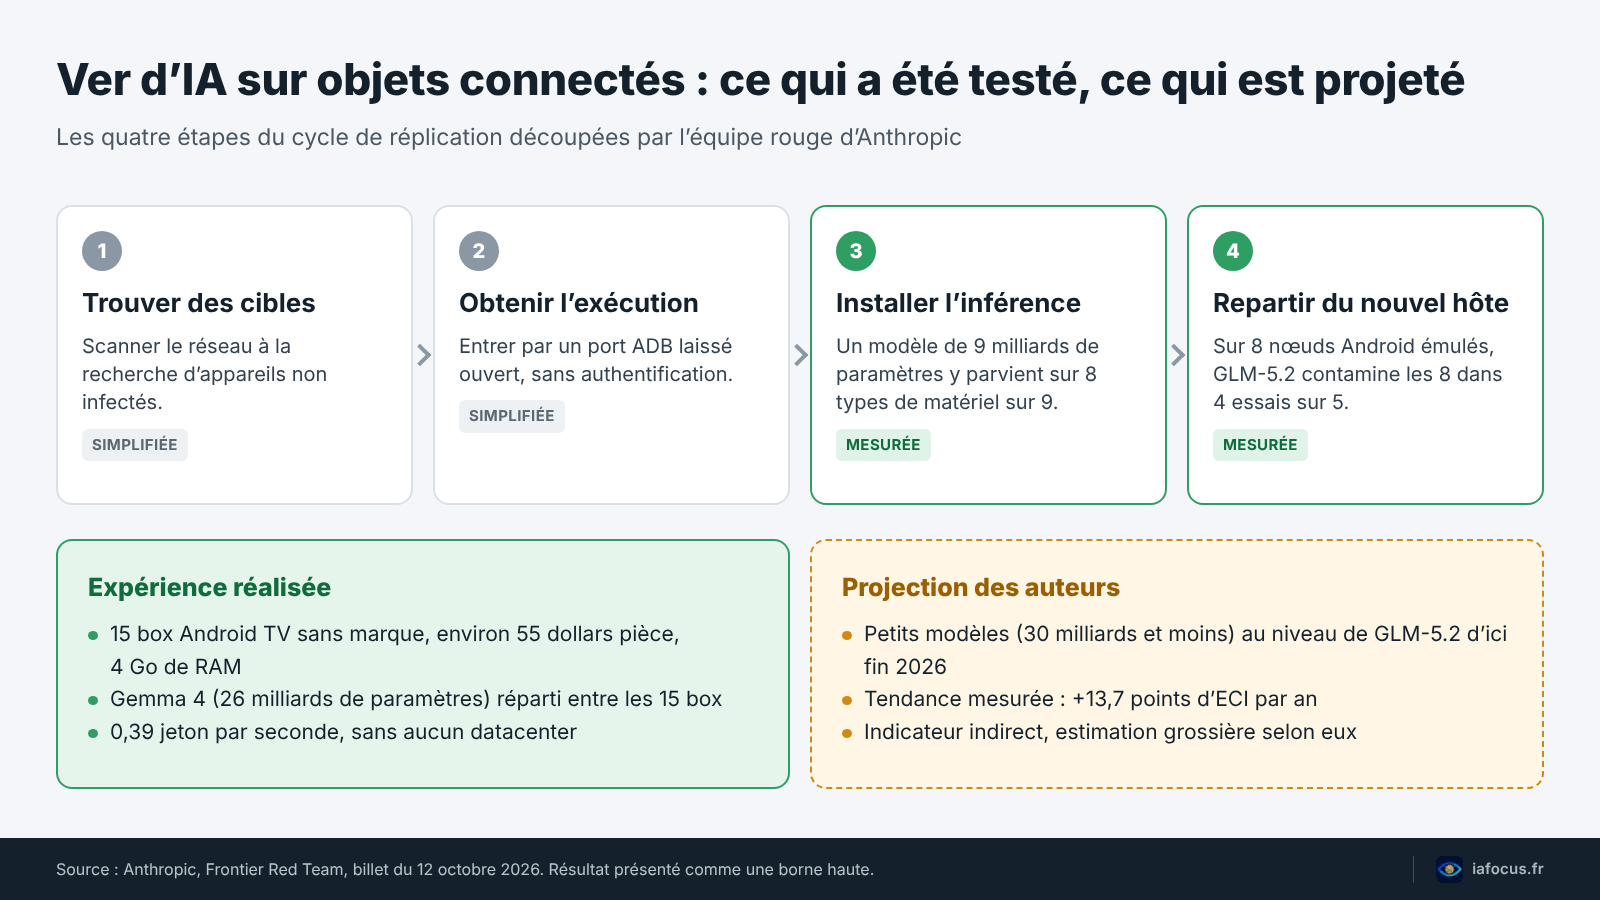
Restait à tout enchaîner. L’équipe a monté un réseau fermé de huit machines Google Cloud sous redroid, un émulateur d’Android 15. Le ver part d’un « patient zéro », saute de nœud en nœud par un port de débogage ADB ouvert sans authentification, puis doit installer un serveur qui fait tourner Llama3.1-8B. Si le serveur passe les contrôles, une copie du ver est lancée sur la machine conquise.
Un seul modèle ouvert passe l’épreuve de bout en bout : GLM-5.2, qui a contaminé les 8 nœuds dans 4 essais sur 5, et 7 sur 8 lors du dernier. Les modèles de 30 milliards de paramètres et moins réussissent beaucoup d’étapes isolées, puis se prennent les pieds dans le tapis dès qu’il faut les enchaîner.
Le point faible est là, et les auteurs l’écrivent eux-mêmes : la porte d’entrée était grande ouverte, sans mot de passe. Ils parlent d’une borne haute du succès réel. Tout en rappelant que Mirai se propageait avec de simples listes d’identifiants par défaut, si bien que la sécurité réelle des objets connectés n’est peut-être pas beaucoup plus coriace que le test de l’équipe Anthropic red team.
Fin 2026 : une projection, pas un constat
C’est la phrase qui a fait le tour des rédactions : si les petits modèles progressent à leur rythme historique, ils atteindront le niveau de GLM-5.2 d’ici la fin de l’année. Les auteurs placent les modèles ouverts de 30 milliards de paramètres ou moins sur l’Epoch Capabilities Index (ECI), un indice général de capacités, et tracent la droite des meilleurs : +13,7 points d’ECI par an (R² de 0,95).
Ils prennent ensuite GLM-5.2 comme seuil plancher de la réplication. La droite croise ce seuil fin 2026. Les auteurs ajoutent, et c’est honnête, que l’ECI ne mesure pas l’aptitude à se répliquer et que l’estimation reste grossière. De petits réplicateurs embarquant leurs poids « pourraient être possibles peu après », écrivent-ils. Conditionnel, toujours.
Deux couches se superposent donc. D’un côté, des mesures : 15 box, 0,39 jeton par seconde, 8 matériels sur 9, 8 nœuds sur 8 dans un décor simplifié. De l’autre, un pronostic attribué à Anthropic et à personne d’autre. Les lire d’un seul bloc, c’est transformer une expérience de laboratoire en prophétie.
Un détail compte : tous les modèles testés sont à poids ouverts. Gemma 4, Qwen3.5 ou GLM-5.2 se téléchargent librement, ce qui rend le scénario concevable, puisque le ver doit transporter ses poids ou les retélécharger depuis un dépôt public. Les modèles fermés restent sur l’infrastructure de leur laboratoire. Les auteurs n’en tirent aucun réquisitoire contre l’open source. La même mécanique sert des usages légitimes, de l’IA en local sur votre ordinateur aux agents open source hébergés chez soi.
Un « blob numérique » lent, mais sans interrupteur
À quoi ressemblerait ce ver ? Si chaque groupe de 15 box d’un parc de la taille de Kimwolf faisait tourner une copie de Gemma 4, on obtiendrait environ 133 000 copies et 80 000 jetons par seconde au total, calcule le billet. Ça paraît énorme. Ça ne l’est pas : une carte H100 sert ce modèle à environ 1 950 jetons par seconde, donc cette IA sans datacenter pèserait au plus une quarantaine de H100. Une miette.
Les délais sont à l’avenant : de 28 à 51 heures pour qu’un modèle de 9 milliards de paramètres s’installe sur une nouvelle cible, de 71 à 150 heures pour le Gemma de 26 milliards. Le temps de doublement se compterait en jours. D’où l’image retenue par les auteurs, celle du myxomycète, le fameux blob, qui prolifère lentement mais obstinément.
La vitesse importe peu. Ce qui inquiète, c’est l’absence de point central à couper : un ver qui transporte son propre modèle n’a besoin d’aucun serveur de commande. La question du frein d’urgence, que Satya Nadella a remise sur la table, prend ici un tour très concret. Sur quel bouton appuyer quand il n’y a pas de centre ?
Autre trait gênant, l’apprentissage en route. Quand chaque instance de Qwen3.5-9B laisse ses notes à la suivante, le taux de réussite de l’installation passe de 45 % à la première génération à une fourchette de 61 à 84 % ensuite. Un ver classique n’apprend pas ; ces agents autonomes, si. En revanche, épaulés par un grand conseiller (Opus 4.8, le modèle d’Anthropic), ils ne progressent pas de façon mesurable, faute de savoir quelles questions poser.
Les défenseurs ne partent pas de zéro
Le billet consacre une section entière à la défense, ce qui tranche avec le ton des titres. Pour la sécurité de l’IA, le raisonnement est celui d’une épidémie : faire passer sous 1 le R0, le nombre de nouveaux appareils infectés par chaque appareil touché, pour que le ver s’éteigne.
Premier atout : ce ver serait bruyant. Des fichiers de plusieurs gigaoctets qui circulent entre objets connectés, un trafic soutenu entre appareils qui n’ont aucune raison de se parler : tout cela laisse une signature visible chez les fournisseurs d’accès. Plus il va vite, plus il fait de bruit.
Deuxième atout, un précédent chiffré. Face à Mirai, un fournisseur d’accès qui mettait en quarantaine ses abonnés infectés a fait disparaître 92 % des infections en 14 jours, selon une étude présentée au symposium NDSS. Le hic : éradiquer complètement un tel ver demanderait de coordonner tous les fournisseurs d’accès concernés.
Troisième levier, la loi. Au Royaume-Uni, depuis le 29 avril 2024, la loi PSTI interdit les mots de passe par défaut sur les objets connectés grand public et oblige à annoncer la durée minimale des mises à jour de sécurité. Anthropic cite cet exemple. L’équivalent européen s’appelle le Cyber Resilience Act.
Objets connectés : ce que le Cyber Resilience Act change en Europe
Le règlement européen sur la cyberrésilience (CRA, règlement (UE) 2024/2847) est entré en vigueur le 10 décembre 2024. Sa première échéance vient de tomber : depuis le 11 septembre 2026, les fabricants doivent signaler les vulnérabilités activement exploitées et les incidents graves, avec une alerte précoce sous 24 heures, via la plateforme unique de l’ENISA. Le gros des obligations s’appliquera le 11 décembre 2027, rappelle la Commission européenne.
D’après la présentation de l’ANSSI, les produits devront être exempts de vulnérabilités connues et exploitables à leur mise sur le marché, livrés avec une configuration sécurisée par défaut, protégés contre les accès non autorisés et corrigeables par des mises à jour. Un port de débogage ouvert sans mot de passe, comme dans le banc d’essai de l’équipe Anthropic red team, coche à peu près toutes les mauvaises cases. La date de fin de la période d’assistance devra être indiquée à l’achat.
Les obligations visent aussi les importateurs et les distributeurs, ce qui concerne directement les box sans marque. En France, l’ANFR surveillera le marché et pourra exiger le retrait d’un produit non conforme, l’ANSSI tenant le rôle de CSIRT national. Le CRA vise les produits numériques, objets connectés compris ; l’AI Act encadre de son côté les systèmes et modèles d’IA, avec son propre calendrier (voir notre point sur l’AI Act en 2026).
Et chez vous ? Les conseils de Cybermalveillance.gouv.fr n’ont rien de spectaculaire, mais ils coupent l’herbe sous le pied de ce scénario : changer les mots de passe par défaut, installer les mises à jour, éteindre les objets connectés dont vous ne vous servez pas, limiter l’appairage. Une box achetée trois sous et jamais mise à jour mérite au minimum d’être débranchée quand elle ne sert pas.
Sécurité de l’IA : alerte sérieuse ou coup de communication ?
Un peu des deux, franchement, et ce n’est pas un reproche. La démonstration matérielle est réelle : 15 box, un modèle de 26 milliards de paramètres, aucun serveur. Les résultats de propagation aussi, mais dans un décor taillé pour réussir. Le reste relève du pronostic, et les auteurs le reconnaissent : ils n’ont pas encore de réplicateur incontrôlé complet, seulement des « signes de vie ».
Ce qui rend le billet utile pour la sécurité de l’IA, c’est qu’il déplace le regard. On imagine la menace dans un datacenter rempli de GPU ; elle pourrait aussi se loger dans la box oubliée derrière la télévision. Une IA sans datacenter, lente et diffuse, ne ressemble à rien de ce que prévoient les plans de crise. Les petits modèles restent toutefois mauvais en hameçonnage ciblé.
Anthropic avait déjà coupé internet à ses évaluations après des incidents provoqués par des agents sur de vrais sites. Ici, le message tient dans la dernière phrase du billet : durcir nos systèmes pour freiner ces réplicateurs, tout en se préparant à un monde où ils resteront. Sur le premier point, l’Europe a déjà un texte. Sur le second, personne n’a encore de plan.
Foire aux questions
Anthropic red team : qu’a montré l’expérience ?
La cellule Anthropic red team a mesuré trois résultats. Un modèle ouvert de 26 milliards de paramètres tourne sur quinze box Android TV à environ 55 dollars, à 0,39 jeton par seconde. Un modèle de 9 milliards installe seul un serveur d’inférence sur 8 types de matériel sur 9. GLM-5.2 se propage sur 8 nœuds Android émulés dans 4 essais sur 5, par un port laissé ouvert. Aucun ver autonome n’a été lâché ni observé dans la nature.
Une IA peut-elle déjà se propager seule sur des objets connectés ?
Rien ne le montre aujourd’hui. Les auteurs projettent que les petits modèles pourraient atteindre le niveau requis d’ici fin 2026, en prolongeant une courbe de progrès qu’ils jugent eux-mêmes grossière. Leur test simplifiait volontairement l’étape de piratage : c’est une borne haute, pas une mesure du risque réel.
Qu’est-ce qu’une IA sans datacenter ?
Un modèle qui tourne sur des appareils ordinaires plutôt que sur des serveurs équipés de cartes graphiques. Dans l’expérience d’Anthropic, le modèle est découpé entre quinze box qui se passent le calcul. C’est lent, mais aucun centre de données n’est nécessaire, et donc aucun point unique à débrancher.
Comment protéger ses objets connectés dès maintenant ?
Changez les mots de passe par défaut, appliquez les mises à jour, éteignez les appareils inutilisés et limitez leur appairage, comme le recommande Cybermalveillance.gouv.fr. Méfiez-vous des objets connectés sans marque ni suivi. À partir du 11 décembre 2027, le Cyber Resilience Act imposera une configuration sécurisée par défaut et une période d’assistance annoncée.
Sources
- Commission européenne : législation sur la cyberrésilience (CRA)
- Commission européenne : CRA, obligations de déclaration
- ANSSI : cadre réglementaire du CRA
- ANSSI : l’ANSSI, l’ANFR et la DGE accompagnent les fabricants (23 septembre 2026)
- Cybermalveillance.gouv.fr : la sécurité des objets connectés (IoT)
- NCSC (Royaume-Uni) : la loi PSTI sur les objets connectés
iafocus.fr est un site dédié à l’intelligence artificielle, aux outils IA et aux usages concrets pour gagner du temps, créer plus vite et rester à jour.