Depuis le 6 octobre 2026, Claude Mythos, le modèle d’Anthropic le plus redoutable en cybersécurité, n’est plus réservé au petit club de Project Glasswing. Les équipes de sécurité vérifiées peuvent le demander par le Cyber Verification Program, refondu en trois niveaux d’accès. Deux jours plus tard arrivait OSS Scanner, des audits gratuits pour les logiciels libres. Sur le papier, la porte s’ouvre.
Pour une organisation française, elle reste entrebâillée, et les annonces d’octobre se gardent bien de le dire. Qui peut entrer, par quel niveau, ce que valent les 129 000 failles revendiquées, et pourquoi le risque d’usage détourné n’a rien de théorique : voici le point.
Claude Mythos, un modèle gardé sous clé depuis avril
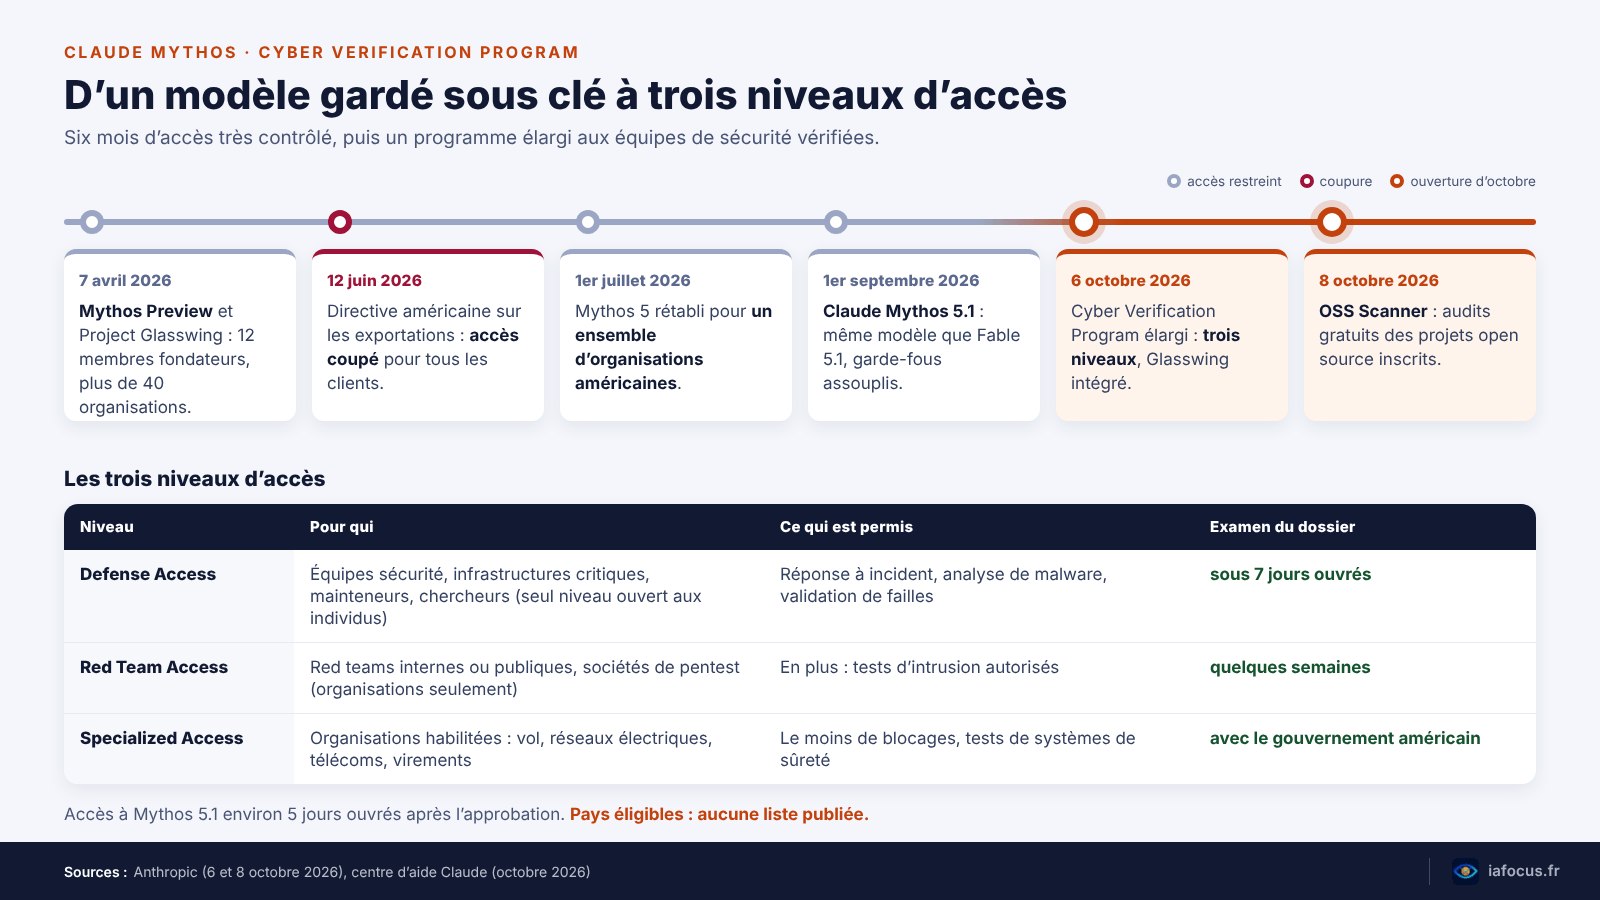
Le 7 avril 2026, Anthropic présentait Claude Mythos Preview avec une précaution rare : pas de sortie publique. Le modèle trouvait des failles dans chaque grand système d’exploitation et chaque grand navigateur, dont une faille vieille de 27 ans dans OpenBSD. Trop risqué à diffuser tel quel, estimait l’éditeur, qui l’a confié aux douze membres fondateurs de Project Glasswing (AWS, Apple, Google, Microsoft, CrowdStrike…) et à plus de 40 organisations qui maintiennent des logiciels critiques.
La suite a été mouvementée. Le 9 juin sortaient Mythos 5 et Fable 5, sa version grand public bridée. Trois jours plus tard, une directive américaine de contrôle des exportations interdisait l’accès de tout ressortissant étranger aux deux modèles. Faute de pouvoir vérifier en temps réel la nationalité de chaque utilisateur, Anthropic a tout coupé, pour tout le monde.
Le 30 juin, les contrôles étaient levés. Fable 5 revenait pour tous dès le lendemain ; Claude Mythos 5, seulement pour « un ensemble d’organisations américaines », selon le billet de remise en service. Retenez cette nuance.
Le 1er septembre, Claude Mythos 5.1 prenait le relais. C’est le même modèle que Fable 5.1, avec des garde-fous assouplis pour la cyberdéfense et les sciences du vivant. Fable 5.1 reste ouvert à tous, comme Opus 5.5 ou le petit Claude Haiku 5.5. Claude Mythos, non.
Cyber Verification Program : trois niveaux au lieu d’un
Jusqu’ici, le Cyber Verification Program n’offrait que des blocages allégés sur Claude Opus et Sonnet. Glasswing servait Mythos à quelques élus. Depuis l’annonce du 6 octobre, les deux ne font plus qu’un. Chaque niveau donne accès à Opus 5.5, Sonnet 5.5 et Claude Mythos 5.1 ; ce qui change, c’est le nombre de blocages qu’on vous retire.
Defense Access couvre le travail défensif : centre opérationnel de sécurité, réponse à incident, rétro-ingénierie de logiciels malveillants, analyse et validation de failles. Anthropic y range les équipes sécurité d’entreprises, d’universités ou d’administrations qui protègent leurs propres systèmes, les opérateurs d’infrastructures critiques « de toute taille » (un hôpital régional, une régie municipale), les mainteneurs open source et les chercheurs qui ont déjà signalé des failles. La porte d’entrée, et de loin la plus large.
Red Team Access ajoute les tests d’intrusion autorisés, pour les équipes red team internes ou publiques et les sociétés de pentest, sur des systèmes qu’elles ont le droit d’attaquer. Comptez quelques semaines d’examen, avec un accès Defense en attendant. Les particuliers n’y ont pas droit. Et certains refus demeurent : déployer un rançongiciel, endommager un système physique ou tester un système de sûreté à haut risque reste bloqué.
Specialized Access, enfin, a le moins de garde-fous. Il est réservé à quelques organisations habilitées à tester des systèmes dont une panne touche des vies ou des marchés : systèmes de vol, réseaux électriques, télécoms, virements interbancaires. Chaque dossier y est examiné « en collaboration avec le gouvernement américain ». Les anciens membres de Glasswing y basculent d’office.
Postuler au Cyber Verification Program, mode d’emploi
Tout passe par le Verification Portal d’Anthropic, avec un compte Anthropic. Un seul dossier par organisation : les salariés ne postulent pas chacun de leur côté, l’administrateur attribue ensuite les accès. Les chercheurs indépendants, les mainteneurs et les chasseurs de primes postulent en leur nom propre, sur un forfait payant, et pour le seul niveau Defense.
Le dossier demande trois éléments, d’après la page du centre d’aide : l’identité vérifiée de l’organisation et du demandeur, une description de votre travail de sécurité, une attestation des contrôles exigés pour le niveau visé. Anthropic vise une réponse sous sept jours ouvrés. L’accès à Claude Mythos suit l’approbation d’environ cinq jours ouvrés.
Les conditions, elles, se lisent de près :
- la conservation des données est obligatoire (30 jours par défaut pour Mythos 5.1), pour qu’Anthropic puisse repérer les abus ;
- au niveau Defense, vous avez jusqu’au 15 décembre 2026 pour passer à une authentification multifacteur résistante à l’hameçonnage et abandonner les clés d’API, qui expirent d’ici là tous les sept jours ;
- l’accès couvre votre code et vos systèmes : pas question de le revendre en service à des clients sans une seconde demande ;
- la politique d’usage de Claude s’applique en entier, et Anthropic peut restreindre ou retirer un accès.
Sur Pro, Mythos 5.1 se paie en crédits d’usage ; sur Max, il partage avec Fable une enveloppe plafonnée à 50 % de la limite hebdomadaire (notre comparatif des abonnements ChatGPT et Claude détaille ces limites). Pour une simple revue de code, inutile de postuler : voyez notre comparatif des IA pour coder.
Claude Mythos et la France : l’accès reste incertain
C’est là que le discours d’ouverture se heurte aux faits. Aucune page du Cyber Verification Program ne publie de liste de pays. La dernière précision explicite d’Anthropic date du lancement de Mythos 5.1, en septembre : le modèle n’était alors disponible que pour « un ensemble d’organisations américaines », l’éditeur disant se coordonner avec Washington pour l’ouvrir à l’international. En octobre, le centre d’aide n’en dit pas plus : Anthropic « continue de travailler avec le gouvernement américain » pour élargir l’éligibilité.
Les motifs de refus sont parlants. Anthropic examine l’environnement juridique de l’organisation, le risque de détournement et celui d’un accès « contraint » (comprendre : exigé par un État), avec une prudence accrue pour qui travaille surtout pour l’armée ou le renseignement. Un prestataire français de la défense part avec un handicap.
Côté européen, le constat vient du plus haut niveau. Le 1er octobre, Christine Lagarde, présidente de la BCE et du Comité européen du risque systémique (CERS), rappelait que la directive de juin avait provoqué une coupure brutale pour l’Europe, et que le modèle aux garde-fous cyber réduits restait limité aux organisations validées par l’administration américaine. En juillet, un rapport du CERS jugeait déjà que l’accès anticipé des institutions européennes aux futurs modèles « ne peut être présumé ».
En clair : une entreprise, une collectivité ou un CHU français peut déposer un dossier, aucune page ne l’exclut. Pour Claude Mythos 5.1, en revanche, rien ne garantit l’accès à ce jour. Le fond du problème, la dépendance à un fournisseur soumis au droit d’un autre pays, rejoint le débat sur les agents open source et la souveraineté.
129 000 failles : un chiffre à lire avec précaution
Grâce aux modèles Mythos, les partenaires de Glasswing auraient découvert au moins 129 000 failles vérifiées entre avril et juillet 2026. Anthropic y ajoute 5 500 failles trouvées par ses propres analyses de l’open source, d’avril à octobre. Plus de 33 000 seraient critiques ou de gravité élevée.
Regardez la méthode avant de citer ce total. Il provient d’un sondage auprès d’une partie seulement des partenaires (33 rapports), chacun ayant trié ses résultats à sa façon, et moins de la moitié ont communiqué leurs chiffres de correctifs. Anthropic estime l’impact réel « au moins cinq fois » supérieur. Possible. Mais c’est l’estimation de l’éditeur, sur des données qu’aucun tiers n’a auditées.
Le chiffre le plus instructif est ailleurs, dans le registre de divulgation d’Anthropic. Au 2 octobre 2026 : 6 157 failles signalées dans 591 projets open source, dont 516 corrigées à sa connaissance. Trouver va vite. Corriger, beaucoup moins.
Le goulot n’est plus le modèle, c’est le mainteneur, souvent bénévole, qui doit lire, vérifier puis publier un correctif. Pour les éditeurs qui vendent en Europe, s’y ajoute le règlement sur la cyberrésilience : depuis le 11 septembre 2026, toute vulnérabilité activement exploitée doit être signalée, en France au CERT-FR.
OSS Scanner : des audits gratuits pour l’open source
C’est ce goulot qu’OSS Scanner veut desserrer. Lancé le 8 octobre avec l’Anthropic Cyber Mission, ce service gratuit passe régulièrement au crible les projets inscrits avec les modèles les plus puissants d’Anthropic, Claude Mythos compris. L’idée vient d’OSS-Fuzz, le service de fuzzing de Google. La différence tient en trois mots : sans relecture humaine.
Chaque rapport d’OSS Scanner contient une preuve de concept, une explication et, quand il existe, un correctif proposé. Plus rapide, mais pas infaillible : Anthropic prévient que certains rapports seront faux ou surévalués, et table sur plus de 90 % de vrais positifs. Sur une version d’essai, ses pentesteurs ont revu 97 failles critiques ou élevées dans 48 projets. Verdict : 85 tenaient la route, 11 étaient réelles mais en double, une seule était fausse.
Côté mainteneurs, wolfSSL dit avoir reçu 74 rapports, tous valides sauf deux, dont cinq sont devenus des CVE. Un témoignage choisi par l’éditeur, certes.
L’inscription à OSS Scanner passe par GitHub. Les mainteneurs principaux ouvrent une demande de fusion sur le dépôt anthropics/oss-scanner, avec un fichier de configuration : l’adresse du dépôt, un contact principal et un Dockerfile qui construit le projet, pour que l’agent d’audit travaille ensuite sans accès à Internet. Un cloisonnement familier chez Anthropic, qui coupe déjà Internet à ses évaluations. Un humain vérifie chaque inscription, mainteneur et contact de sécurité compris.
Tous les projets n’y ont pas droit. Comme OSS-Fuzz, OSS Scanner retient les projets établis, à fort impact sur l’infrastructure et la sécurité ; les projets tout neufs et les forks sont en général écartés. Point délicat : aucun délai de divulgation de 90 jours n’est imposé sur ces rapports non validés. Le service vise les équipes capables d’absorber un flux de failles graves ; les autres gardent la divulgation coordonnée classique, relue par des humains.
OSS Scanner est porté par l’équipe Safeguards Research et la Frontier Red Team, la red team d’Anthropic qui a fait tourner une IA sur quinze box Android. En prime, les mainteneurs peuvent demander un abonnement Claude Max 20x gratuit (Claude for Open Source).
Le risque d’usage détourné : un filtre, pas un mur
Anthropic le reconnaît : ce qui aide une équipe à trouver puis corriger une faille aide aussi un attaquant à l’exploiter. D’où deux verrous, la vérification en amont et des classifieurs qui bloquent en temps réel.
Les tests publiés par l’éditeur sont éclairants, et un peu inquiétants. Sur CyScenarioBench, une évaluation d’opérations cyber en plusieurs étapes, Claude Opus 5.5 hors programme a été bloqué dès la première requête sur chacun des 50 essais. Au niveau Defense, 46 essais sur 50 ont été stoppés en route. Au niveau Red Team, aucun blocage : 34 tâches réussies sur 50, soit l’équivalent du score obtenu sans aucun garde-fou. Une fois l’organisation admise, presque toute la sécurité repose donc sur la vérification. Un dossier frauduleux qui passe, et le modèle ne freine plus grand-chose, hors dommages physiques et perturbations massives.
Les autorités ne prennent pas le sujet à la légère. Dans son Panorama de la cybermenace 2025, l’ANSSI voit dans l’IA générative un « potentiel accélérateur » des capacités offensives, qui oblige à réévaluer régulièrement la menace. Dès avril, le CERT-EU qualifiait Mythos Preview de saut générationnel dans le développement autonome d’exploits, en rappelant que les modèles à poids ouverts réduisent l’écart : ces capacités finiront probablement par circuler par des canaux bien moins contrôlés.
Anthropic n’est pas seule sur ce terrain. Des chercheurs de Calif et de Wiz, épaulés par des agents d’IA, viennent de mettre au jour de vieilles failles au cœur de PHP, corrigées le 21 octobre : nous détaillons cette faille PHP et comment protéger votre site. Notre avis ? Les niveaux d’accès de Claude Mythos sont un filtre sérieux, pas un mur. Reste à voir ce qui se passera au premier détournement documenté, et en combien de temps l’accès sera coupé.
Foire aux questions
Claude Mythos est-il accessible au grand public ?
Non. Claude Mythos 5.1 n’est servi qu’à des organisations et chercheurs vérifiés, par le Cyber Verification Program pour la cybersécurité. Le grand public utilise Claude Fable 5.1, le même modèle avec des garde-fous plus stricts : il repère des failles dans du code source, mais ne développe pas d’exploits.
Combien de temps faut-il pour obtenir l’accès ?
Anthropic vise une décision sous sept jours ouvrés. Le niveau Red Team demande quelques semaines d’examen, pendant lesquelles l’organisation est placée en Defense. L’accès à Claude Mythos arrive ensuite environ cinq jours ouvrés après l’approbation.
Une entreprise française peut-elle utiliser Claude Mythos ?
Elle peut postuler, aucune page ne l’exclut. Mais en septembre, Anthropic indiquait que Mythos 5.1 n’était ouvert qu’à des organisations américaines, et l’éditeur dit toujours travailler avec le gouvernement américain pour élargir l’accès. Le 1er octobre, la présidente de la BCE confirmait que ce modèle restait limité aux organisations validées par Washington. Au 22 octobre, aucune annonce officielle ne l’a ouvert à l’Europe.
OSS Scanner est-il vraiment gratuit ?
Oui. Anthropic prend en charge tout le coût des analyses, avec l’appui de son Defender Advantage Fund de 35 millions de dollars en crédits. OSS Scanner est réservé aux projets open source établis et critiques, inscrits par leurs mainteneurs principaux. Les rapports arrivent par courriel, sans relecture humaine.
Sources
- Banque centrale européenne : « Where AI risks meet », allocution de Christine Lagarde, 1er octobre 2026
- Comité européen du risque systémique : Addressing frontier AI models with cyber capabilities from a financial stability perspective, juillet 2026
- CERT-EU : AI is changing the economics of vulnerability discovery, 21 avril 2026
- ANSSI (CERT-FR) : Panorama de la cybermenace 2025
- Commission européenne : règlement sur la cyberrésilience