DeepSeek interdit dans toute l’administration civile américaine : l’ordre n° 2026-01 du ministère de la Sécurité intérieure (DHS), publié le 20 octobre 2026 au Federal Register, exige des agences fédérales qu’elles cessent d’acheter les produits de la start-up chinoise et les retirent de leurs systèmes. Le texte ne s’arrête pas à l’application. Il vise aussi les logiciels de tiers construits sur ses modèles.
Pour un lecteur français, la question arrive tout de suite. Faut-il désinstaller l’application ? Couper l’API branchée sur un outil maison ? Effacer le modèle ouvert qui tourne sur un serveur du bureau ? En France, rien ne vous y oblige. Le dossier européen est pourtant plus épais qu’on ne le croit, et le RGPD trace déjà des limites assez nettes.
Ce que dit l’ordre du DHS n° 2026-01
Le texte s’appuie sur une loi de 2018, le Federal Acquisition Supply Chain Security Act (FASCSA), qui permet au secrétaire à la Sécurité intérieure d’écarter un fournisseur jugé risqué, sur recommandation d’un conseil dédié. Markwayne Mullin s’en est servi. Son ordre signé, l’« Exclusion and Removal Order #2026-01 », porte une date de diffusion : le 24 juillet 2026.
Deux obligations. D’abord, exclure DeepSeek, ses entités affiliées et leurs produits des achats des agences civiles, listes de produits approuvés et places de marché en ligne comprises. Ensuite, retirer de leurs systèmes les produits de DeepSeek et de ses affiliés, ainsi que les produits et services de tiers « développés à partir d’implémentations de DeepSeek ». Cette dernière formule pèse lourd : une application américaine qui ferait tourner un modèle DeepSeek en coulisses tombe, elle aussi, sous le coup de l’ordre.
Le périmètre a ses bornes : le Pentagone, le renseignement et les systèmes de sécurité nationale relèvent d’autres autorités. Les agences peuvent demander une exception écrite dans les 60 jours suivant l’émission de l’ordre, en justifiant l’impact sur leurs missions. D’ici le retrait complet, le DHS les invite à surveiller leurs flux réseau et à contrôler les fuites de données. L’ordre sera réexaminé chaque année.
Le calendrier, lui, intrigue. Compté depuis le 24 juillet, le délai de 60 jours courait jusqu’au 22 septembre, bien avant que le public découvre le texte : l’avis a été déposé pour inspection publique le 19 octobre, puis publié au Federal Register le 20 (91 FR 66346). Des médias ont daté l’ordre du 26 juin, d’autres sa publication du 19 octobre. Nous nous en tenons au document signé, versé au dossier DHS-2026-0628.
DeepSeek interdit : ce que Washington lui reproche
Le « résumé des risques » tient en une page. Aucun incident visant une agence n’y est décrit. Le DHS parle de « multiples vecteurs de menace », qu’on peut ranger en quatre familles.
- La localisation des serveurs, en République populaire de Chine, dont le droit donne aux services de renseignement et de cybersécurité un large accès aux infrastructures des entreprises privées.
- La création du compte, qui collecte des données d’identification personnelle sur les instances hébergées par DeepSeek, avec un possible suivi et une prise d’empreinte numérique des utilisateurs.
- Le principe même de l’assistant. Chaque question transmet de l’information ; utilisé par un agent public ou un prestataire, l’outil pourrait faire partir des données sensibles vers la Chine. Croisées avec des informations publiques, elles pourraient produire du renseignement exploitable.
- Les modèles eux-mêmes, qui « peuvent contenir » des logiciels malveillants ou d’autres failles. L’ordre cite une analyse de NowSecure (février 2025) qui relevait plusieurs vulnérabilités critiques dans l’application iOS.
Notez les verbes : « peut », « pourrait ». Le DHS raisonne en exposition au risque, pas en preuve d’espionnage : c’est la logique d’une loi sur la chaîne d’approvisionnement, qui écarte un fournisseur jugé dangereux sans avoir à démontrer une fuite. Expéditif ? Peut-être. Assumé, en tout cas.
Pékin conteste, sans surprise. Le 20 octobre, la porte-parole de la diplomatie chinoise, Mao Ning, a dénoncé une extension abusive de la notion de sécurité nationale et la politisation des questions technologiques et commerciales, rapporte TechCrunch.
En Europe : l’Italie a bloqué, Berlin a signalé, Prague a interdit
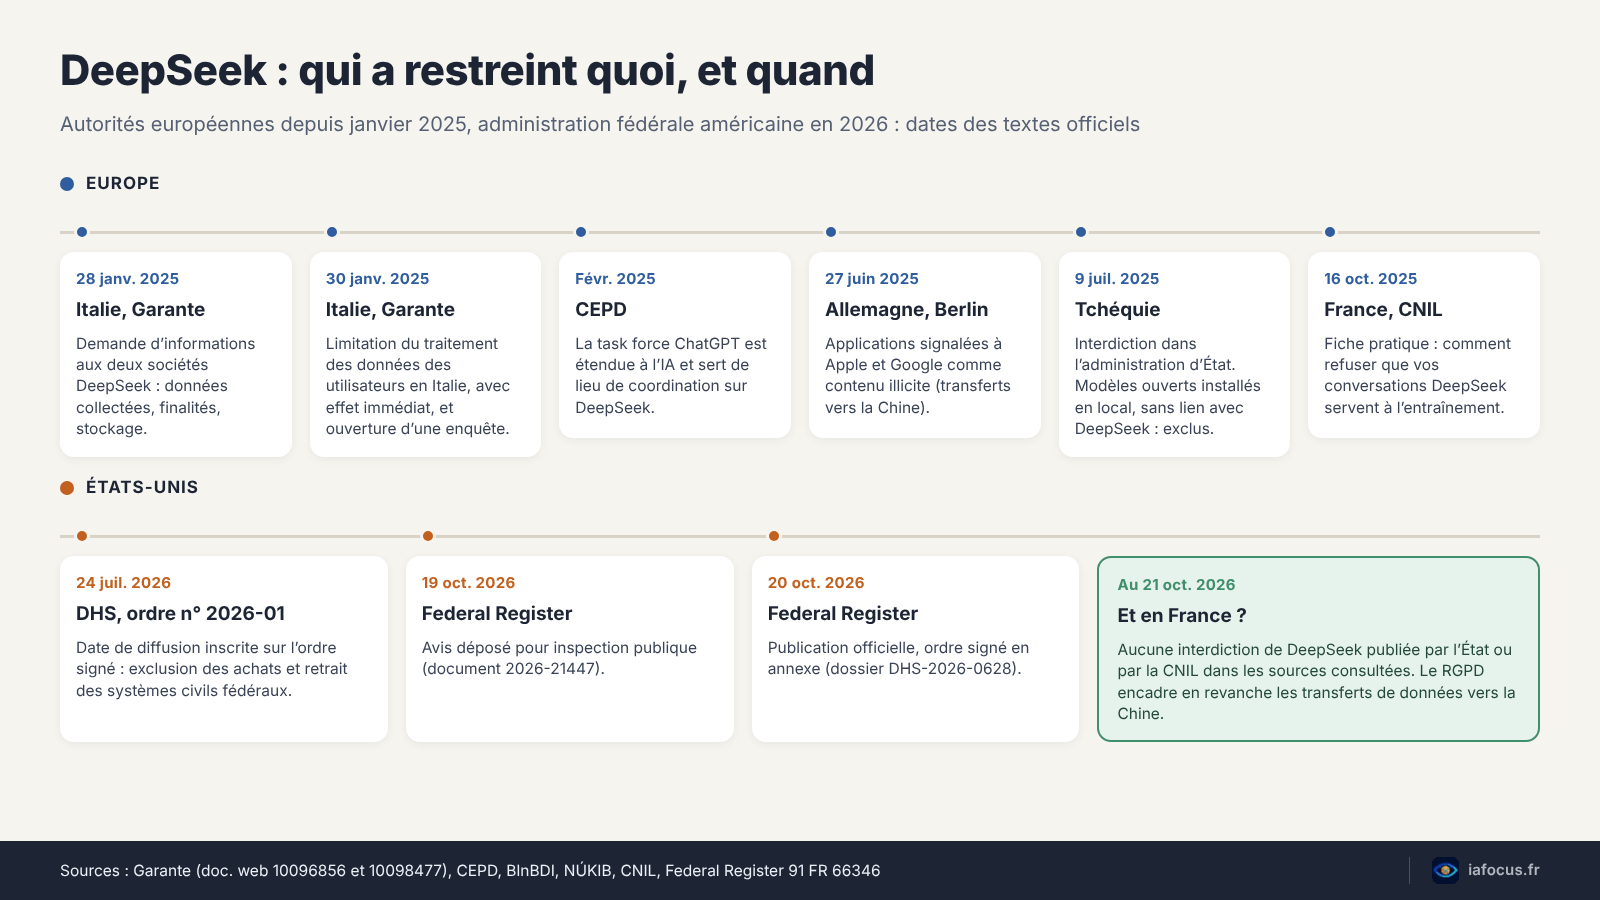
L’Europe n’a pas attendu Washington. Mais face à DeepSeek, France, Italie, Allemagne et Tchéquie n’ont pas réagi de la même façon. Le 28 janvier 2025, le Garante, l’autorité italienne de protection des données, envoyait une demande d’informations aux deux sociétés qui exploitent le service. Leur réponse, le lendemain : elles n’opéraient pas en Italie et ne relevaient pas du droit européen. Le 30 janvier, le Garante ordonnait la limitation du traitement des données des personnes se trouvant en Italie, avec effet immédiat, et ouvrait une enquête.
La décision du 30 janvier 2025 égrène les manquements : réponses insuffisantes, politique de confidentialité en anglais seulement et incomplète, bases légales non précisées, données conservées en Chine, pas de représentant dans l’Union. Articles 31, 12, 13, 14, 6, 32 et 27 du RGPD, plus les droits du chapitre III.
Le CEPD, qui réunit les autorités de protection des données de l’Union, a suivi : lors de sa plénière de février 2025, il a étendu à l’IA sa task force créée pour ChatGPT, en a fait le lieu de coordination sur DeepSeek et a prévu une équipe de réponse rapide. D’autres autorités examinaient aussi le sujet, note le procès-verbal.
L’Allemagne a choisi une autre arme. Le 27 juin 2025, la commissaire berlinoise à la protection des données, Meike Kamp, a signalé les applications DeepSeek à Apple et Google comme contenu illicite, au titre de l’article 16 du règlement sur les services numériques. Motif : des transferts vers la Chine contraires à l’article 46, paragraphe 1, du RGPD. Sa demande du 6 mai à l’entreprise était restée sans effet.
Prague, enfin, a rendu DeepSeek interdit dans son administration d’État dès le 9 juillet 2025, sur avertissement de l’agence nationale de cybersécurité (NÚKIB) : produits, applications, services web et API (résolution n° 537). Avec une exception qui compte. Selon le document d’application de la NÚKIB, les modèles ouverts installés en local, sans possibilité de joindre les serveurs de DeepSeek, ne sont pas visés. Washington n’a pas fait ce tri.
Et en France ? Pour la CNIL, DeepSeek reste un dossier sans décision
Côté CNIL, DeepSeek a surtout suscité une annonce. Le 30 janvier 2025, l’autorité indiquait que son service de l’intelligence artificielle examinait l’outil et qu’elle allait interroger la société, rapportait Clubic. Depuis, nous n’avons trouvé ni décision ni mise en demeure sur son site, et son rapport annuel 2025 ne cite pas DeepSeek.
Ce que l’on peut lire, en revanche, c’est une fiche pratique de la CNIL. DeepSeek y figure aux côtés de Gemini, Meta AI, Grok ou Le Chat, avec la marche à suivre pour refuser que vos conversations servent à l’entraînement (16 octobre 2025). L’autorité précise qu’elle ne se prononce pas sur la conformité des procédés. Elle constate un usage, elle ne le bénit pas.
Côté État, aucun texte comparable à l’ordre américain ou à la résolution tchèque n’a été publié pour les agents publics, à notre connaissance. Et l’AI Act n’offre pas de raccourci : il interdit des pratiques (article 5), pas des fournisseurs. Notre point sur ce que l’AI Act change pour votre entreprise le détaille. Bref, pour un DeepSeek interdit en France, il faudrait une décision qui n’existe pas aujourd’hui.
Le levier existe pourtant. Contre DeepSeek, RGPD et règlement sur les services numériques ont déjà servi en Italie et à Berlin.
DeepSeek : RGPD et transferts vers la Chine, le vrai point dur
La politique de confidentialité de l’entreprise, mise à jour le 10 février 2026, ne laisse pas de place au doute. Chez DeepSeek, données personnelles, textes, voix, fichiers envoyés et historique des conversations sont collectés, traités et stockés directement en République populaire de Chine. Un progrès depuis la décision italienne, tout de même : un représentant pour l’Union européenne, la société Prighter, a été désigné.
Pour les utilisateurs de DeepSeek, France comprise, le problème de fond reste entier. La Chine ne figure pas sur la liste des pays reconnus « adéquats » par la Commission européenne. Hors dérogations exceptionnelles, tout transfert y exige donc des garanties appropriées au sens de l’article 46 du RGPD, contrats types en tête, et une évaluation du droit local. C’est précisément ce que Berlin reproche à DeepSeek de ne pas avoir démontré.
Pour un particulier qui tape ses questions dans l’application, ces obligations pèsent d’abord sur l’éditeur. Pour une entreprise, c’est différent. Si vous envoyez des fichiers à l’API de DeepSeek (données personnelles de clients, CV, tickets de support), vous devenez exportateur de données et c’est à vous de justifier le transfert. La CNIL a publié en juillet 2025 un guide d’analyse d’impact des transferts qui détaille la méthode. Franchement, vers un pays dont le droit ouvre largement aux autorités les données des entreprises, l’exercice a peu de chances d’aboutir à un feu vert.
Le raisonnement vaut pour tout outil hébergé hors de l’Union, comme nous l’avions vu pour la transcription d’entretiens avec l’IA : où partent les fichiers, et sous quelles garanties ? Avec DeepSeek, RGPD et droit chinois se contredisent frontalement.
Appli, API, modèle ouvert : ce que ça change pour vous
DeepSeek interdit à Washington, toléré à Paris : chez vous, tout dépend de l’usage. Trois cas, trois réponses.
Vous utilisez l’application ou le site
Aucune interdiction ne vous vise. Les arguments du DHS valent pourtant pour vous : ce que vous confiez à DeepSeek (données personnelles, contrats, dossiers médicaux) part sur des serveurs en Chine. Gardez-y les questions banales. Et décochez « Améliorer le modèle pour tous », comme l’explique la fiche de la CNIL. DeepSeek est alors censé ne plus réutiliser vos échanges pour entraîner ses modèles.
Vous branchez l’API dans un produit
C’est le cas le plus exposé. Pour l’API de DeepSeek, RGPD oblige, relisez ce qui précède : un appel à DeepSeek (données personnelles de clients ou de salariés dans la requête) suppose un transfert difficile à défendre. Pour une API hébergée en Europe, notre comparatif Mistral AI ou OpenAI, modèles, prix et données donne des pistes. Autre cas, plus rare : vous vendez un logiciel à des agences fédérales américaines. Un produit qui embarque DeepSeek, interdit lui aussi dans ces agences, doit en être débarrassé.
Vous faites tourner les poids ouverts chez vous
DeepSeek publie plusieurs modèles sous licence MIT sur Hugging Face, de R1 à V4.1-Flash. Installés sur votre machine, sans appel vers ses serveurs, ils n’envoient rien en Chine. Le même DeepSeek, interdit dans les agences américaines, échappe ici à l’interdiction tchèque, et aucune règle française ne vise ce cas. Notre guide pour faire tourner une IA en local sur Mac ou PC pose les bases. Notre comparatif des modèles ouverts et propriétaires aide à trancher.
Deux précautions. Le DHS évoque des modèles qui « peuvent contenir » du code malveillant : téléchargez les poids depuis le dépôt officiel, au format safetensors, qui n’exécute pas de code au chargement. Ensuite, sachez ce que vous déployez. Rien que pour R1, Hugging Face recense plusieurs centaines de modèles qui déclarent en dériver. Le démonstrateur Genmod de la CNIL permet de remonter la généalogie d’un modèle publié en source ouverte. Pour un agent qui reste sous votre contrôle, voyez aussi notre sélection d’agents IA open source.
Foire aux questions
DeepSeek est-il interdit en France ?
Non. Le DeepSeek interdit dont parle l’actualité ne concerne que les agences fédérales civiles des États-Unis. Sur DeepSeek, France et Union européenne n’ont prononcé aucune interdiction générale à ce jour. L’Italie a ordonné en janvier 2025 la limitation du traitement des données de ses utilisateurs, et la Tchéquie a banni DeepSeek de son administration d’État en juillet 2025.
Les logiciels construits sur DeepSeek sont-ils aussi visés aux États-Unis ?
Oui. L’ordre n° 2026-01 couvre les produits et services de tiers « développés à partir d’implémentations de DeepSeek », en plus des produits de l’éditeur et de ses affiliés. Une agence fédérale civile doit les retirer ou demander une exception écrite dans les 60 jours suivant l’émission de l’ordre.
Une PME peut-elle envoyer des données clients à l’API de DeepSeek ?
En théorie, avec des garanties de l’article 46 du RGPD et une analyse d’impact du transfert. En pratique, c’est difficile à défendre : l’éditeur stocke les données en Chine, pays sans décision d’adéquation, et l’autorité berlinoise a jugé ces transferts illicites. Avec DeepSeek, RGPD oblige, un modèle hébergé en Europe ou sur vos propres serveurs reste le choix le plus sûr pour des données personnelles.
Comment empêcher DeepSeek d’entraîner ses modèles sur mes conversations ?
La marche à suivre vient de la CNIL. DeepSeek propose l’option sur le site : ouvrez les paramètres du compte, onglet « Profil », et décochez « Améliorer le modèle pour tous ». Dans l’application mobile, l’option se trouve dans les paramètres, rubrique « Contrôles des données ». Ce réglage ne change pas le lieu de stockage : vos échanges restent hébergés en Chine.
Sources
- Avis 2026-21447 (91 FR 66346), Federal Register, 20 octobre 2026.
- Exclusion and Removal Order #2026-01 (dossier DHS-2026-0628), DHS.
- Communiqué du 28 janvier 2025, Garante per la protezione dei dati personali.
- Provvedimento del 30 gennaio 2025, Garante per la protezione dei dati personali.
- Création d’un groupe de travail sur l’application de l’IA, CEPD, 12 février 2025.
- Procès-verbal de la 102e plénière, CEPD.
- Retour sur la plénière du CEPD, CNIL, 20 février 2025.
- S’opposer à l’entraînement d’agents conversationnels, CNIL, 16 octobre 2025.
- Guide AITD, version finale, CNIL, 9 juillet 2025.
- Outil de traçabilité des modèles en source ouverte, CNIL, 26 août 2026.
- Rapport annuel 2025, CNIL.
- Communiqué du 27 juin 2025, autorité berlinoise de protection des données (BlnBDI).
- Avertissement sur les produits DeepSeek et document d’application de la résolution n° 537, NÚKIB, 9 juillet 2025.
- Décisions d’adéquation, Commission européenne.
iafocus.fr est un site dédié à l’intelligence artificielle, aux outils IA et aux usages concrets pour gagner du temps, créer plus vite et rester à jour.