Un collaborateur colle un compte rendu client dans un chatbot pour en tirer la liste des actions à mener. Un designer importe une maquette inédite dans un générateur d’images. Un développeur demande à un assistant de corriger un bout de code… qui contient une clé d’API. Trois gestes, trois gains de temps. Et une même question derrière : comment sécuriser ses données dans les outils IA sans bloquer les usages qui créent réellement de la valeur ?
Une interdiction générale ? Une case à cocher ? La réponse ne tient ni dans l’une ni dans l’autre. Elle dépend du type de données envoyé, de l’offre souscrite, des réglages activés et des règles appliquées par les équipes. Pour une PME comme pour une direction marketing ou produit, le but reste le même : un workflow IA utile, mais maîtrisé. Le sujet déborde l’écran : les lunettes équipées d’une caméra et d’un assistant IA font l’objet d’une déclaration du CEPD, résumée dans notre article sur les lunettes connectées et le RGPD.
Sécuriser ses données : pourquoi les prompts sont devenus un sujet de sécurité
Dans un outil d’IA générative, la donnée ne se résume pas au fichier joint. Elle peut aussi se loger dans le prompt, l’historique de conversation, une instruction système, une capture d’écran ou les métadonnées d’un document. Une demande anodine peut ainsi révéler un nom de client, un tarif, une stratégie de lancement, des données RH ou des éléments de propriété intellectuelle.
Le risque dépend du service. Un outil grand public gratuit, un abonnement individuel, une offre professionnelle et un environnement déployé sur une infrastructure cloud dédiée n’offrent pas les mêmes garanties. Certains fournisseurs précisent que, par défaut, les contenus des offres entreprise ne servent pas à entraîner leurs modèles. D’autres conservent temporairement les journaux, pour la sécurité ou le diagnostic. Méfiez-vous donc des raccourcis : « non utilisé pour l’entraînement » ne veut pas automatiquement dire « jamais conservé », ni « inaccessible dans aucun cadre ».
Autre distinction : la confidentialité n’est pas la sécurité d’accès. Une plateforme peut protéger les données en transit et au repos, et laisser dans le même temps un espace partagé trop largement ouvert à tous les membres d’une organisation. L’inverse existe aussi. Un compte personnel très bien protégé ne règle pas la question contractuelle liée à l’usage de contenus clients. Le verrou lancé par ChatGPT le 20 octobre 2026 illustre la même distinction : verrouiller une conversation ChatGPT la retire de l’historique et de la recherche, sans chiffrement ni changement de la durée de conservation.
Sécuriser ses données commence par les cartographier
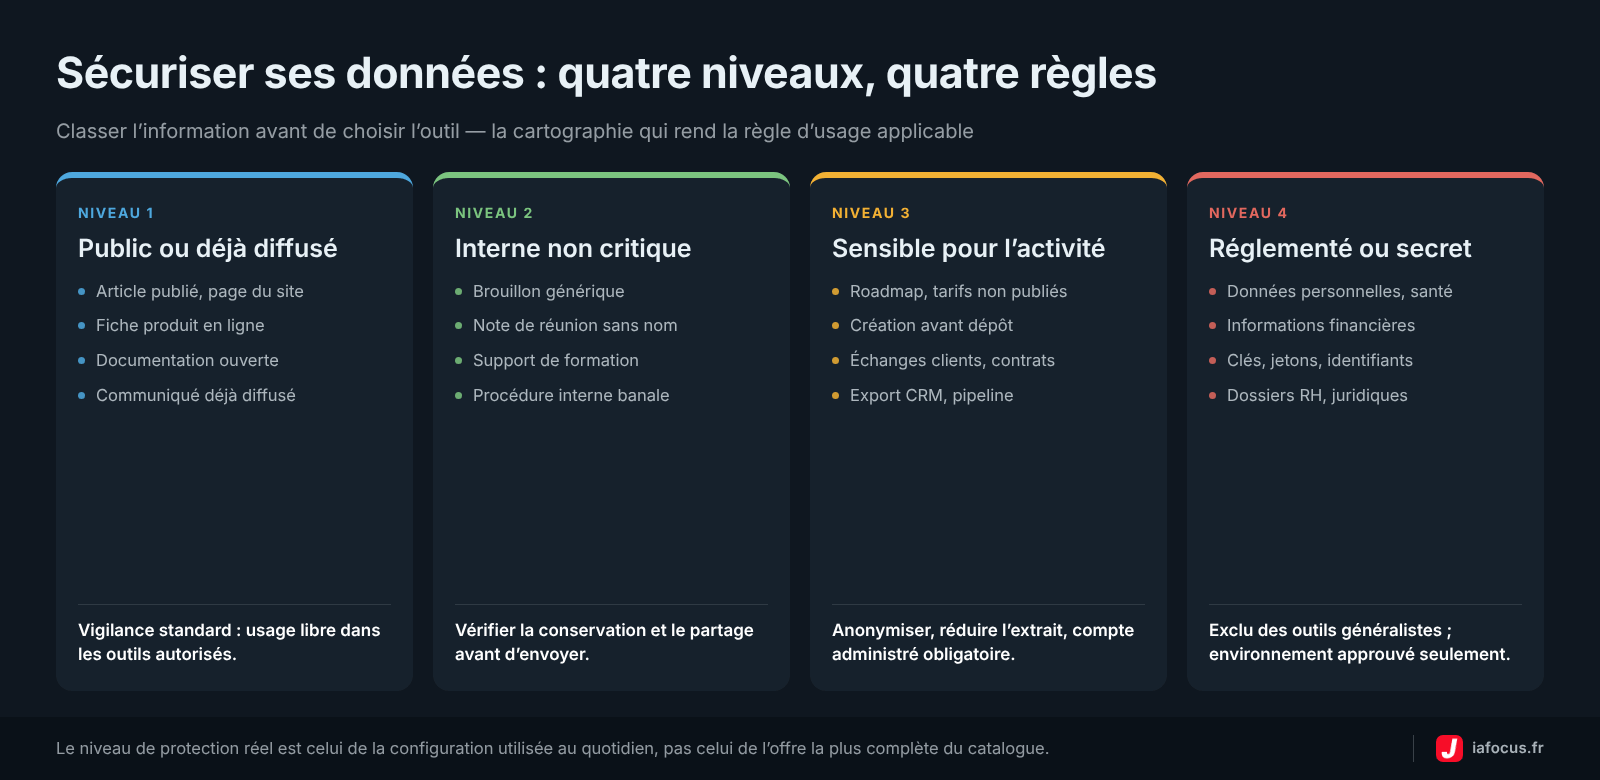
Avant de choisir un modèle ou de rédiger une charte, classez les informations que vous manipulez. Ce tri vous épargne les règles vagues du genre « ne mettez pas de données sensibles », des consignes difficiles à appliquer quand personne ne sait au juste ce que recouvre le terme. D’ailleurs, la question de savoir quelle IA protège les données sensibles se pose avant celle du choix d’un abonnement.
En bas de l’échelle, les données publiques ou déjà validées pour diffusion (un article publié, une fiche produit visible, une documentation open source) peuvent généralement être utilisées avec une vigilance standard. Un cran au-dessus, les données internes non critiques, comme un brouillon de présentation générique, demandent déjà de vérifier les paramètres de conservation et de partage.
La prudence monte encore d’un cran pour les informations commerciales non publiées, les roadmaps produit, les créations avant dépôt, les sources propriétaires, les contrats ou les échanges avec des clients. Tout en haut, enfin : les données personnelles, les données de santé, les informations financières, les secrets d’affaires et les identifiants techniques. Ceux-là doivent faire l’objet de règles spécifiques, voire être exclus des outils IA généralistes.
Reste un point : sécuriser ses données suppose d’adapter cette cartographie aux métiers. Un rédacteur n’expose pas les mêmes éléments qu’un analyste data, un cabinet de recrutement ou une équipe de développement. Chez un marketeur, le danger peut s’appeler import d’un export CRM. Et chez un développeur ? Ce sera un fichier de configuration, un jeton d’accès ou du code lié à un produit non annoncé.
Minimiser avant d’envoyer
La mesure la plus efficace pour protéger ses données est souvent la plus simple : n’envoyer que le contexte nécessaire. Remplacez les noms par des variables, retirez les coordonnées, raccourcissez les extraits de documents, supprimez les identifiants. Demander à un assistant de reformuler « le client A » suffit souvent. Pas besoin de lui donner le nom réel, ni le chiffre d’affaires, ni le contenu intégral des échanges.
Mais l’anonymisation n’a rien de magique. Une fonction, une date, un secteur, un détail géographique : combinés, ils peuvent suffire à réidentifier une personne ou une entreprise. Si le dossier est vraiment sensible, préférez un jeu de données synthétique, un extrait très réduit ou un environnement approuvé par l’organisation.
Sécuriser ses données selon le type d’outil
« Que devient ce que j’écris ? » La question est la même partout, la réponse non : elle dépend de l’endroit où le prompt arrive. Dans la plupart des organisations, quatre configurations coexistent, et elles n’offrent ni les mêmes garanties ni les mêmes réglages.
Le plus exposé, c’est le compte gratuit grand public. L’historique y est conservé par défaut, il sert souvent à améliorer le service et aucune administration ne permet de savoir qui l’utilise dans l’entreprise. L’abonnement individuel payant donne accès à des options de désactivation plus fines. Mais le compte reste personnel. Le salarié s’en va ? Ni les conversations ni les fichiers ne reviennent à l’organisation. Et si le service disparaît ? Character.AI, en faillite depuis octobre 2026, rappelle qu’il vaut mieux exporter ses conversations à temps.
Avec une offre équipe ou entreprise, le problème change de nature. Le contrat encadre l’usage des contenus, l’authentification unique et la gestion des membres deviennent possibles, la durée de conservation se paramètre. L’API et les modèles auto-hébergés vont plus loin : la donnée ne transite que par votre code. Le revers ? La responsabilité se déplace vers vos propres journaux, vos sauvegardes et votre hébergement.
| Configuration | Ce qui part | Conservation | Réglage décisif |
|---|---|---|---|
| Chatbot gratuit | Prompt, pièces jointes, historique | Longue par défaut | Désactiver historique et amélioration du service |
| Abonnement individuel | Idem, sur un compte personnel | Paramétrable | Rattacher l’usage à un compte administré |
| Offre équipe ou entreprise | Prompts et documents connectés | Contractuelle, souvent réglable | Authentification unique, périmètre des connecteurs |
| API ou modèle auto-hébergé | Ce que votre code envoie | Vos propres journaux | Purge des journaux applicatifs |
Cette grille évite l’erreur la plus courante, celle qui consiste à croire qu’un fournisseur réputé dispense de sécuriser ses données côté usage. Le niveau de protection réel ? Celui de la configuration employée au quotidien par les équipes, pas celui de l’offre la plus complète du catalogue.
Autre usage de cette grille : l’argument budgétaire. Passer d’un usage dispersé sur des comptes gratuits à une offre administrée coûte quelques euros par personne et par mois. Mais reconstituer après coup un incident sur des comptes personnels, retrouver qui a partagé quoi et prévenir un client — là, la note est bien plus lourde, en temps comme en confiance.
Sécuriser ses données avec les bons réglages
Sécuriser ses données passe d’abord par un compte professionnel administré. Une adresse personnelle dispersée entre plusieurs services ne fera pas l’affaire. L’entreprise doit pouvoir gérer les membres, couper les accès quand un salarié part et savoir dans quels espaces circulent les documents.
Activez l’authentification multifacteur, de préférence avec une application d’authentification ou une clé matérielle. Puis regardez quel mode de connexion est proposé : l’authentification unique via le fournisseur d’identité de l’entreprise simplifie le contrôle des accès et limite les mots de passe réutilisés.
Revoyez régulièrement les paramètres de partage, car c’est là que se perd le bénéfice des réglages précédents : dans un espace collaboratif, un lien ouvert, un GPT personnalisé, un agent ou un projet partagé peut exposer des conversations et des fichiers à un périmètre plus large que prévu. Pour les droits, la règle est celle du moindre privilège. Un prestataire n’a pas besoin d’accéder aux mêmes espaces qu’une équipe produit, et un stagiaire n’a pas à administrer les connecteurs.
Un outil propose des connecteurs vers la messagerie, le stockage documentaire, le CRM ou les dépôts de code ? Examinez les autorisations une par une. Un agent IA capable de rechercher dans les documents internes est utile, mais encore faut-il savoir quels dossiers il indexe, qui peut l’interroger et s’il peut agir (par exemple créer un ticket ou envoyer un message). Lire et exécuter n’exposent pas au même niveau de risque.
Sécuriser ses données côté fournisseur : au-delà de la promesse marketing
Avant un déploiement, sécuriser ses données suppose de lire les conditions qui s’appliquent à l’offre exacte envisagée. La page d’accueil du fournisseur ne suffit pas. Cherchez entre autres la finalité des données, leur durée de conservation, les sous-traitants, les lieux d’hébergement, les mécanismes de suppression et les modalités d’export.
Pour les organisations soumises au RGPD, la localisation des serveurs n’est qu’un morceau du sujet. Il faut clarifier les rôles respectifs, le traitement des données personnelles, les transferts éventuels hors de l’Espace économique européen et les mesures contractuelles prévues. Le délégué à la protection des données, la DSI et les équipes métiers doivent se parler tôt. Attendre qu’on ne puisse plus se passer d’un workflow, c’est rendre les arbitrages plus coûteux.
Certifications et rapports d’audit peuvent éclairer la maturité d’un fournisseur. Ils ne remplacent pas l’analyse de votre cas d’usage. Une grande plateforme bien sécurisée ne compense pas un prompt qui contient une liste de patients ou une clé de production. Dans l’autre sens, générer des variantes de titres à partir de contenus publics ? Une équipe peut accepter là un niveau de risque raisonnable.
Sécuriser ses données par une règle d’usage qui ne finit pas dans un tiroir
Une charte qui aide vraiment à sécuriser ses données tient en quelques principes concrets. Elle dit quels outils sont autorisés, quelles catégories de données sont interdites, quand anonymiser, qui contacter en cas de doute et comment signaler un incident. Elle doit aussi régler le cas des comptes gratuits, le vrai angle mort : ils sont souvent utilisés dans l’urgence, en dehors du cadre validé.
Illustrez cette règle avec des exemples proches du terrain. « Ne copiez pas un export CRM » sera plus utile que « protégez les informations confidentielles ». « Retirez les noms, adresses et numéros de dossier avant de résumer un entretien » donne tout de suite un geste à appliquer. Les équipes éditoriales, elles, peuvent tenir une bibliothèque de prompts avec des variables comme [CLIENT], [PRODUIT] ou [DATE], au lieu de coller les données brutes à chaque demande.
Les entrées ne sont qu’une partie du sujet : sécuriser ses données oblige aussi à regarder les sorties du modèle. Une IA peut inventer une référence, reproduire un ton inadapté ou révéler dans sa réponse des éléments présents dans le contexte fourni. Toute production destinée à un client, à une publication ou à une décision opérationnelle exige donc une relecture humaine et, selon le sujet, une validation métier ou juridique.
Sécuriser ses données après l’incident : préparer la réponse
Même avec de bons réglages, sécuriser ses données n’élimine pas l’erreur de manipulation. Un collaborateur peut envoyer le mauvais fichier, partager un lien publiquement ou brancher un agent sur une source non prévue. Là, c’est la vitesse de réaction qui compte : gardez un canal clair pour signaler l’incident, sans crainte de sanction automatique.
L’équipe concernée doit pouvoir retrouver l’outil, le compte, les données impliquées, la date, les destinataires éventuels et les actions déjà menées. Selon le service, vous pourrez peut-être supprimer une conversation, révoquer un lien, désactiver un connecteur ou retirer une autorisation. Documentez ces procédures avant l’incident : vous n’aurez pas à chercher les réglages au moment où chaque minute compte.
Quatre semaines pour sécuriser ses données sans bloquer les équipes
Mieux vaut un plan court qu’un chantier annuel jamais terminé. Celui qui suit tient en un mois, sans budget ni outil supplémentaire.
Semaine 1, observer. Faites l’inventaire des outils vraiment utilisés, y compris ceux que personne n’a déclarés. Un questionnaire anonyme en donne une image plus juste que la liste des licences payées. Pour chaque outil, notez qui s’en sert, sur quel type de contenu et avec quel compte.
Semaine 2, réduire l’exposition. Basculez les usages professionnels vers des comptes administrés, activez l’authentification multifacteur, désactivez l’entraînement et l’historique là où c’est possible, puis faites le tour des liens de partage ouverts et des connecteurs installés. Pour un effort modeste, c’est cette semaine-là qui permet de protéger ses données le plus vite.
Semaine 3, écrire la règle. Une page suffit : outils autorisés, catégories de données interdites, gestes d’anonymisation, contact en cas de doute. Ajoutez-y trois exemples tirés du métier de vos équipes. Seule, elle n’a aucun sens : reliez-la à une gouvernance des données plus large, qui dit qui décide et qui arbitre.
Semaine 4, répéter l’incident. Simulez une erreur : un export client collé dans un chatbot public. Qui prévient-on ? Où se supprime la conversation ? Comment révoque-t-on le lien, que note-t-on dans le registre ? Une heure de répétition révèle les réglages introuvables bien mieux qu’une procédure écrite.
Au bout de ce mois, sécuriser ses données cesse d’être un principe et devient une habitude qui se mesure : nombre de comptes administrés, part des outils couverts par la règle, délai de réaction constaté pendant l’exercice. Ces trois chiffres suffisent pour montrer une progression à une direction. Et pour décider si l’effort suivant portera sur les connecteurs, la formation ou le contrat.
FAQ : sécuriser ses données dans les outils IA
Peut-on sécuriser ses données avec un compte gratuit ?
En partie seulement. Désactiver l’historique et l’amélioration du service réduit l’exposition. Mais l’organisation n’a aucune visibilité sur l’usage, et elle ne récupère rien quand le salarié s’en va. Le compte gratuit convient aux contenus déjà publics. Dès qu’un document interne entre en jeu, il faut un compte administré. Chez Google, la même logique vaut pour la mémoire de Gemini, que l’on peut consulter et effacer.
Faut-il interdire les outils IA pour sécuriser ses données ?
Pas en bloc. L’interdiction générale produit l’effet inverse : les équipes basculent sur leurs comptes personnels, hors de toute visibilité. Mieux vaut autoriser un petit nombre d’outils, dire clairement ce qui ne doit jamais y entrer et prévoir une alternative pour les cas sensibles.
Une donnée confidentielle a déjà été envoyée : que faire ?
Supprimez la conversation et les fichiers associés, révoquez les liens de partage, puis vérifiez les réglages de conservation du service. Notez l’incident, sa date et les personnes concernées : selon la nature des informations, une notification peut être requise. Le scénario vous dit quelque chose ? L’exercice de la quatrième semaine sert justement à le répéter.
Sécuriser ses données ne freine pas la productivité, au contraire : c’est ce qui permet d’intégrer les modèles dans les workflows de rédaction, d’analyse, de développement ou de création avec assez de confiance pour dépasser le stade du simple test. Le meilleur point de départ ? Un outil que votre équipe utilise déjà : regardez les données qui y entrent réellement, puis corrigez un réglage ou une habitude dès cette semaine.