Une faille PHP présente dans le moteur depuis plus de dix ans a été corrigée le mercredi 21 octobre 2026, et elle concerne presque tous les sites WordPress de France. Deux défauts, notés 9,2 sur 10, permettent à un inconnu d’exécuter du code sur un serveur web sans mot de passe. Le plus frappant tient à leur découverte : ce sont des chercheurs épaulés par des agents d’IA qui les ont trouvés, chez Calif, OpenAI et Wiz.
Bonne nouvelle, la réponse tient en une ligne : passer à PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35. La mauvaise ? Près d’un site PHP sur deux tourne encore sur une branche que le projet ne met plus à jour, selon les relevés de W3Techs. Voici comment savoir où vous en êtes, et quoi demander à votre hébergeur.
PHP2Shell, une faille PHP au cœur du moteur
Les deux défauts portent les numéros CVE-2026-109618 et CVE-2026-109619. Wiz, qui les a réunis dans un outil de démonstration, les a baptisés PHP2Shell. Cette faille PHP tient à des erreurs de gestion de la mémoire dans le moteur lui-même, à un endroit que presque chaque requête traverse. Votre code n’y est pour rien : d’après Wiz, une simple page « Hello World » sur une version touchée suffit à exposer le serveur.
Le bulletin de sécurité de php.net ne fait pas dans la nuance. Toutes les installations qui servent des pages web sont à risque, qu’elles passent par PHP-FPM, Apache avec mod_php, php-cgi, FrankenPHP ou LiteSpeed. Le danger est jugé le plus fort avec mod_php, où l’attaque peut partir avant même que l’application ait démarré.
Deux conséquences, au choix de l’attaquant. Prendre la main sur le serveur, ce que Wiz a démontré sur les dernières images de WordPress, Drupal et Joomla. Ou lire la mémoire du processus PHP, avec les mots de passe, jetons et clés d’API des autres requêtes qui peuvent s’y trouver. Calif ajoute à la liste WordPress 7.1.2, Magento, phpMyAdmin, Nextcloud et Laravel, entre autres.
Depuis quand la faille PHP existe-t-elle ? Certains articles parlent de « PHP 5, sorti en 2004 ». C’est plus subtil. Calif fait remonter le plus vieux chemin touché à PHP 5.4.0, publié le 1er mars 2012, et cite comme ancêtre un bogue de limite mémoire signalé par Stefan Esser en 2004. Le CERT-FR, prudent, range toute la branche 5.x parmi les versions affectées. Retenez l’essentiel : tout PHP antérieur aux correctifs du 21 octobre est concerné.
Des agents IA à l’origine de la découverte
Le récit le plus complet de la faille PHP vient de la PHP Foundation, qui raconte aussi ses propres ratés. La société de sécurité Calif a commencé un audit de PHP le 30 juillet 2026, dans le cadre de Patch the Planet, le programme d’OpenAI pour les mainteneurs de logiciels libres. Le 11 août, son chercheur Ryan Austin signalait une exécution de code à distance. Le même jour, OpenAI signalait la même cause de son côté.
D’après le billet d’OpenAI, Calif a trouvé la première faille avec GPT-5.6 Sol. Son chercheur précise toutefois n’avoir utilisé ni outillage spécial ni modèle réservé : il connaissait l’historique des failles de PHP et avait une intuition. « Connaître sa cible » reste la règle, même à l’ère des LLM, écrit-il. Le modèle a ensuite aidé à généraliser la première trouvaille, ce qui en a livré une deuxième.
Wiz est arrivé par un autre chemin. Son agent maison, Wiz Atlas, est un agent autonome de recherche de failles qui revendique plus de 200 trouvailles dans du code libre très audité. Le 19 août, l’équipe tenait sa première faille, avec Atlas, GPT-5.6 Sol et Gemini 4 Argon. Elle la confirmait sur Drupal le lendemain, sur WordPress le surlendemain, puis la signalait à PHP le 24 août.
Wiz, qui fait désormais partie de Google Cloud, attribue à Gemini 4 Argon une contribution décisive, de la découverte jusqu’à la validation du correctif. Le modèle de Google a aussi servi à détecter les attaques. Et c’est là que le billet de Wiz devient intéressant : la faille PHP passait pour presque impossible à exploiter en pratique, tant chaque serveur demande d’ajustements. Avec un modèle qui teste, échoue et corrige seul, cette barrière tombe.
Le plus gênant ? La faille PHP avait été entrevue. En 2024, un audit financé par la Sovereign Tech Agency allemande et mené par Quarkslab avait mis un développeur de PHP sur la piste, sans attaque concrète à la clé. Le correctif a calé pendant des mois, faute de choix entre plusieurs solutions et de bras. La PHP Foundation parle elle-même d’un échec structurel. Franchement, c’est rare de le lire noir sur blanc.
Quelle version installer, et jusqu’à quand
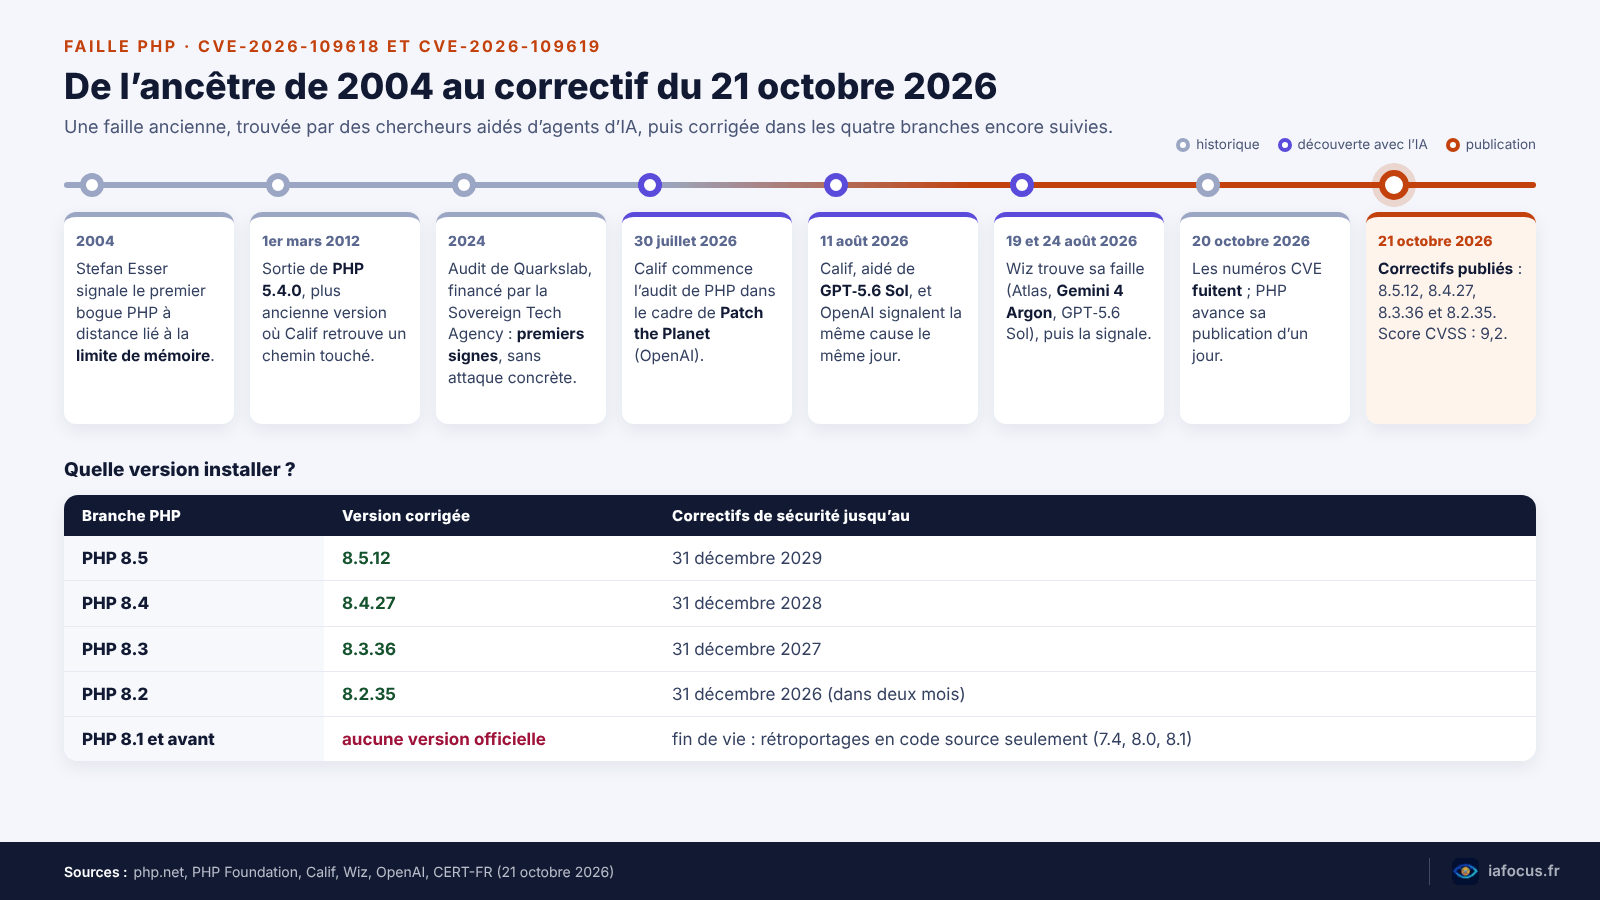
Quatre versions corrigées, une par branche encore suivie, avec des durées de vie inégales selon le calendrier des versions supportées de php.net :
- PHP 8.5.12 : correctifs de sécurité jusqu’au 31 décembre 2029 ;
- PHP 8.4.27 : jusqu’au 31 décembre 2028 ;
- PHP 8.3.36 : jusqu’au 31 décembre 2027 ;
- PHP 8.2.35 : jusqu’au 31 décembre 2026, c’est-à-dire dans deux mois.
Et en dessous ? PHP 8.1 et les versions plus anciennes ne reçoivent plus rien du projet PHP. Vu la gravité de la faille PHP, l’équipe a quand même publié des rétroportages minimaux en code source pour 7.4, 8.0 et 8.1, utiles à ceux qui compilent eux-mêmes. Certaines distributions et éditeurs de support long terme rétroportent aussi le correctif. Mais pour un site WordPress chez un hébergeur, la vraie sortie reste la migration.
Passer de 7.4 à 8.3, c’est faisable ? Côté WordPress, oui : le tableau de compatibilité donne WordPress 7.0 et 7.1 compatibles de PHP 7.4 à 8.5, et les prérequis officiels recommandent PHP 8.3 ou plus. Le piège, ce sont les vieilles extensions et les thèmes abandonnés. Testez sur une copie du site si votre hébergeur en propose une.
Vérifier sa version PHP sous WordPress et chez l’hébergeur
Pour connaître votre version PHP, WordPress a prévu un écran : Outils, puis Santé du site, onglet Informations, rubrique Serveur. Le billet de WordPress du 21 octobre renvoie à ce chemin et rappelle que beaucoup d’hébergeurs affichent la même information dans leur panneau d’administration.
Attention au faux sentiment de sécurité. Un numéro ne dit pas tout : sur un serveur Linux, le paquet corrigé par la distribution peut garder un ancien numéro tout en étant à jour. C’est le principe du rétroportage, que le vérificateur publié par OpenAI rappelle. Cet outil lit la version affichée par le serveur, et un résultat « inconnu » ne veut pas dire « corrigé ».
Concrètement, si l’écran affiche 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, vous êtes à jour. Si la version est plus basse, écrivez à votre hébergeur. Demandez-lui deux choses : si son paquet intègre le correctif de la faille PHP (CVE-2026-109618 et CVE-2026-109619), et s’il a posé des règles de pare-feu applicatif en attendant. Gardez sa réponse écrite.
Faire la mise à jour PHP selon votre hébergement
Sur un hébergement mutualisé, la mise à jour PHP du moteur revient à l’hébergeur. WordPress le dit : il y travaille peut-être déjà, mais vérifiez quand même. Votre part consiste à choisir une branche suivie dans le panneau, s’il vous laisse le choix, et à quitter 7.4, 8.0 ou 8.1 si vous y êtes encore.
Sur un VPS ou un serveur dédié, tout repose sur vous. Les distributions et les éditeurs de support long terme avaient reçu le correctif en avance : la mise à jour PHP passe donc par les paquets de votre système, suivie d’un redémarrage de tous les processus PHP. Attention : le dépôt bénévole rpms.remirepo.net n’avait pas de mise à jour le jour J, et php.net conseille à ses utilisateurs de passer aux paquets de la distribution.
Et si le serveur tourne sur une version abandonnée sans correctif possible ? Les autorités sont unanimes. Le CERT-FR recommande d’isoler les équipements touchés puis de migrer. Le CERT-EU parle d’isoler les applications exposées à Internet, le NCSC britannique d’envisager une mise hors ligne. Couper un site quelques jours coûte moins cher qu’un serveur compromis.
Pensez enfin à ce qui embarque PHP sans le dire : interfaces d’administration, boîtiers réseau, logiciels métiers. Le NCSC néerlandais tient sur un dépôt public la liste des produits potentiellement concernés. Pour ceux-là, seul l’éditeur peut livrer la mise à jour PHP.
Si la mise à jour doit attendre
Le bulletin de php.net et l’alerte du CERT-FR listent des mesures provisoires de configuration. Elles réduisent certains chemins d’attaque de PHP2Shell, pas tous, et le CERT-FR précise qu’il ne les a pas qualifiées. Elles se règlent au niveau du serveur, donc par l’hébergeur ou l’administrateur, pas depuis WordPress. php.net est clair : seule la mise à jour règle le problème.
Les fournisseurs de réseau et de pare-feu ont aussi préparé des protections avant la publication. Wiz en cite neuf, d’Automattic à Vercel, et Cloudflare détaille la sienne. Un filet utile, pas une garantie.
Avec la faille PHP, le risque n’est pas théorique. Une fuite le 20 octobre, une vidéo de démonstration publiée par erreur par Calif, puis la rupture de l’embargo par Chainguard le 21 au matin : des preuves de concept circulaient avant le correctif. L’équipe PHP n’y avait trouvé aucun exploit fonctionnel à la publication, mais le CERT-EU juge l’exploitation désormais plus probable.
Quelques signes doivent alerter, selon Wiz : des erreurs de limite de mémoire ou des erreurs 500 en série, des processus PHP qui redémarrent sans raison. Les journaux de WordPress, eux, peuvent rester muets. Au moindre doute, changez les mots de passe et les clés d’API stockées sur le serveur, puisque la mémoire a pu fuir, celles des extensions d’IA comprises : nos conseils pour sécuriser ses données dans les outils IA valent ici aussi. Et si des données de clients sont touchées, l’article 33 du RGPD impose de notifier la CNIL « dans les meilleurs délais et, si possible, 72 heures au plus tard », sauf absence de risque pour les personnes.
Patch the Planet : ce que l’IA change à la chasse aux failles
OpenAI a lancé Patch the Planet le 22 juin 2026, au sein de Daybreak, son offre de cybersécurité. Le principe : donner aux mainteneurs de logiciels libres des modèles, de l’expertise et de la coordination pour trouver et corriger les failles. Pour PHP2Shell, l’entreprise a coordonné les échanges entre mainteneurs, hébergeurs, fournisseurs de pare-feu et agences publiques américaines. Elle s’attend à voir les trouvailles de ce calibre augmenter fortement dans les prochains mois.
Un chiffre donne le ton. Depuis le 1er juillet, l’équipe sécurité de PHP a publié 15 CVE et trié plus de 100 rapports invalides, en double ou impossibles à reproduire. L’IA l’aide à valider et à regrouper ces signalements, mais une personne tranche chaque cas et écrit chaque correctif. Les modèles trouvent plus vite que les humains ne réparent. C’est le vrai goulot.
Wiz résume le basculement en une phrase : un seul chercheur a bouclé en une semaine ce qui aurait pris des mois à une équipe de premier plan. Les mêmes assistants qui écrivent du code savent donc aussi le casser, et la red team d’Anthropic se demandait déjà, le 12 octobre, si un petit modèle pourrait bientôt se propager seul d’un objet connecté à l’autre. La PHP Foundation, elle, a fait passer PHP au crible de Claude Mythos d’Anthropic et valide des rapports avec Daybreak Red d’OpenAI.
Le bénéfice va aux défenseurs, pour l’instant. OpenAI affirme que l’IA a trouvé cette faille PHP avant les attaquants, « à notre connaissance ». Mais la fenêtre se referme vite, la fuite d’octobre l’a montré. D’où l’appel de la PHP Foundation aux entreprises, aux hébergeurs et aux États qui vivent de PHP : financer les quelques ingénieurs capables de décider du bon correctif. L’audit de 2024 avait été payé par l’Allemagne. Notre revue de la semaine suivra l’affaire.
Foire aux questions
Mon site WordPress est-il touché par la faille PHP ?
Très probablement, s’il tourne sur une version de PHP antérieure à 8.5.12, 8.4.27, 8.3.36 ou 8.2.35. La faille est dans le moteur PHP, pas dans WordPress. Pour votre version PHP, WordPress vous la donne dans Outils, Santé du site, Informations, Serveur. Confirmez ensuite auprès de votre hébergeur que son paquet intègre bien le correctif.
Faut-il mettre à jour WordPress ou une extension ?
Non. WordPress indique qu’aucune mise à jour de WordPress n’est nécessaire ni prévue pour ces failles. Tenir le thème et les extensions à jour reste utile, mais ne protège pas contre PHP2Shell. Seule la version de PHP installée sur le serveur compte ici.
Mon hébergeur s’en occupe-t-il tout seul ?
Sur un mutualisé, c’est à lui de corriger la faille PHP dans le moteur, et il peut ajouter des règles de pare-feu. Mais il ne changera pas forcément de branche à votre place : si votre site est réglé sur PHP 7.4 ou 8.1, aucune version corrigée ne sera publiée pour lui. Demandez une confirmation écrite. Sur un VPS ou un dédié, la mise à jour est à votre charge.
Mon site tourne sous PHP 7.4 : que faire ?
Migrer vers PHP 8.3 ou plus, après un essai sur une copie du site. WordPress 7.0 et 7.1 sont compatibles jusqu’à PHP 8.5. En attendant, le CERT-FR recommande d’isoler les systèmes non maintenus, et WordPress conseille aux administrateurs de serveur d’envisager une mise hors ligne. Des rétroportages existent, mais seulement en code source.
Sources
- Bulletin d’alerte CERTFR-2026-ALE-014 : multiples vulnérabilités dans PHP (21 octobre 2026), CERT-FR, ANSSI.
- Avis CERTFR-2026-AVI-1359 : multiples vulnérabilités dans PHP (21 octobre 2026), CERT-FR, ANSSI.
- Security Advisory 2026-018 : Critical Vulnerabilities in PHP (21 octobre 2026), CERT-EU.
- Critical security issue affecting PHP (octobre 2026), National Cyber Security Centre, Royaume-Uni.
- php2shell vulnerabilities (CVE-2026-109618, CVE-2026-109619), dépôt du NCSC néerlandais.
- Règlement (UE) 2016/679 (RGPD), article 33 : notification d’une violation de données à l’autorité de contrôle, EUR-Lex.