Le 14 octobre 2026, la première norme harmonisée AI Act est entrée au Journal officiel de l’Union européenne. Son nom ne fait pas rêver : EN 18286, « Intelligence artificielle – Système de management de la qualité pour le règlement européen sur l’IA ». Son effet, lui, est très concret. Un fournisseur de système d’IA à haut risque qui bâtit son système qualité sur ce texte bénéficie désormais d’une présomption de conformité à l’article 17 du règlement (UE) 2024/1689.
La Commission européenne a annoncé la publication le 19 octobre. Qui est concerné ? Les entreprises qui conçoivent ou vendent des logiciels de tri de CV, de notation de crédit, d’identification biométrique, ou de l’IA intégrée à des machines. Pas celles qui utilisent un assistant pour rédiger leurs courriels. Mais un intégrateur qui revend un système sous sa marque devient fournisseur. Voici ce que la norme change, ce qu’elle ne règle pas, et qui doit s’en emparer en France.
Norme harmonisée AI Act : ce que dit la décision 2026/2274
Le texte tient en deux articles. La décision d’exécution (UE) 2026/2274, adoptée le 12 octobre 2026, publie au Journal officiel la référence d’une seule norme, EN 18286:2026. Elle entre en vigueur le jour même de sa publication, le 14 octobre. Ce jour-là tombait la Journée mondiale de la normalisation, un clin d’œil que le CEN-Cenelec n’a pas manqué de souligner.
Le chemin a été long. Tout part de la demande de normalisation C(2025) 3871 du 23 juin 2025 : dix domaines commandés au CEN et au Cenelec, dont, au point 9, les systèmes de gestion de la qualité des fournisseurs. Le projet prEN 18286 est entré en enquête publique le 30 octobre 2025, une première pour une norme harmonisée sur l’IA. La version définitive est sortie en juillet 2026. Puis la Commission a vérifié qu’elle répondait bien à sa commande.
Ce détour compte. Une norme européenne publiée par le CEN n’est qu’un document volontaire, aussi bien fait soit-il. C’est la citation au Journal officiel qui lui donne une portée juridique, en vertu de l’article 40 de l’AI Act. Avant le 14 octobre, appliquer EN 18286 était une bonne pratique. Depuis, c’est une voie reconnue pour démontrer sa conformité.
Article 17 de l’AI Act : le système qualité exigé des fournisseurs
L’article 16 du règlement impose à tout fournisseur de système d’IA à haut risque de mettre en place « un système de gestion de la qualité conforme à l’article 17 ». Et cet article 17 n’est pas une formalité. Le système doit être documenté de façon méthodique, sous forme de politiques, de procédures et d’instructions écrites. Il couvre au moins treize aspects, du point a) au point m).
On y trouve la stratégie de conformité, la conception, le développement, les tests et la validation, la gestion des données, le système de gestion des risques de l’article 9, la surveillance après commercialisation, le signalement des incidents graves, les échanges avec les autorités, l’archivage, les ressources et les responsabilités de l’encadrement. Sur la partie données, les réflexes de gouvernance des données IA déjà en place font une bonne base de départ.
Le règlement (UE) 2026/1744, l’omnibus numérique sur l’IA, a réécrit le paragraphe 2. La mise en œuvre est désormais proportionnée à la taille du fournisseur, en particulier pour les PME, les jeunes pousses et les petites entreprises à moyenne capitalisation. Attention à la suite de la phrase : le degré de rigueur et le niveau de protection restent dus « en tout état de cause ». Allègement de forme, donc, pas de fond.
Deux souplesses existaient déjà. Un fabricant soumis à une législation sectorielle peut intégrer ces aspects dans son système qualité existant. Pour un établissement financier, les règles de gouvernance du droit financier de l’Union valent système de gestion de la qualité, sauf pour la gestion des risques, la surveillance après commercialisation et les incidents graves. Et le manquement coûte cher : jusqu’à 15 millions d’euros ou 3 % du chiffre d’affaires annuel mondial pour les obligations de l’article 16, le montant le plus élevé étant retenu (le plus faible pour une PME).
Présomption de conformité : ce que la norme apporte, et ses limites
Concrètement, que gagne un fournisseur qui applique cette norme harmonisée AI Act ? La Commission le résume dans sa foire aux questions sur la normalisation : la présomption de conformité renverse la charge de la preuve. C’est aux autorités de démontrer que votre système qualité n’est pas conforme, plus à vous de prouver qu’il l’est. Pour une direction juridique, ça change tout.
L’application de la norme reste volontaire. Rien n’interdit de satisfaire à l’article 17 autrement, mais il faudra alors tout justifier seul. Et la présomption ne couvre que les exigences effectivement traitées par la norme. Le comité JTC 21, qui l’a rédigée, renvoie à son annexe ZA, le tableau qui relie chaque clause à une exigence du règlement. C’est la première page à lire après l’achat.
Deuxième limite, plus sérieuse. EN 18286 vise l’article 17, c’est-à-dire l’organisation du fournisseur autour du système. Elle ne dit pas que le système lui-même respecte les exigences techniques des articles 9 à 15 : gestion des risques, qualité des données, journalisation, transparence, contrôle humain, exactitude, robustesse, cybersécurité. Pour ces points, aucune norme harmonisée n’est encore citée au Journal officiel.
Ce vide pèse sur l’évaluation de la conformité. Pour la plupart des usages de l’annexe III (emploi, éducation, crédit, services publics…), l’article 43 prévoit un contrôle interne, sans organisme notifié. Pour la biométrie, en revanche, le choix du contrôle interne suppose d’avoir appliqué des normes harmonisées (ou des spécifications communes) couvrant ces exigences techniques. Tant qu’elles manquent, un organisme notifié devra intervenir, et il examinera justement votre système de gestion de la qualité. Bref, EN 18286 est une brique, pas l’édifice.
ISO/IEC 42001, ISO 9001 : empiler plutôt que tout refaire
Beaucoup d’entreprises ont investi dans une certification ISO/IEC 42001, la norme internationale de système de management de l’IA publiée en 2023. Mauvaise nouvelle ? Pas vraiment. Mais la Commission écrit noir sur blanc que les objectifs et les définitions d’ISO/IEC 42001 ne sont pas alignés sur le système qualité exigé par l’AI Act. C’est même pour cette raison qu’elle a commandé une norme nouvelle.
D’après la Commission, EN 18286 est la seule norme de système de management de la qualité IA dotée d’une présomption de conformité. Elle est bâtie autour du cycle de vie du système d’IA et non autour de l’organisation. Elle a été pensée pour se poser par-dessus ISO/IEC 42001, ISO 9001 ou un système qualité sectoriel comme ISO 13485 (dispositifs médicaux), pas pour les remplacer. Le JTC 21 indique que des annexes informatives établissent les correspondances avec EN ISO 9001 et EN ISO/IEC 42001.
En clair : un fabricant de dispositifs médicaux qui intègre de l’IA n’a pas à monter un deuxième système qualité à côté du premier. Il ajoute la couche demandée par l’AI Act. Une entreprise sans aucune certification peut aussi partir d’EN 18286 pour étendre ses procédures existantes ou en construire de nouvelles. Ce qu’il ne faut pas faire ? Brandir un certificat ISO/IEC 42001 comme s’il valait conformité à l’article 17. Il n’emporte aucune présomption au sens du règlement.
En France : qui doit s’en saisir, et auprès de qui
Côté normalisation, AFNOR diffuse le texte sous la référence NF EN 18286. La fiche de la boutique AFNOR Éditions indique une publication en juillet 2026, 52 pages, statut « en vigueur ». Elle est payante. Le vrai coût sera ailleurs : dans les jours de travail pour l’appliquer.
Qui doit s’en saisir ? Les fournisseurs, évidemment : éditeurs de logiciels RH, fintech qui notent la solvabilité, spécialistes de la biométrie, industriels qui intègrent de l’IA dans des machines ou des dispositifs médicaux. Mais aussi les ESN et intégrateurs. L’article 25 est clair : un distributeur, un importateur ou un déployeur devient fournisseur s’il commercialise un système à haut risque sous son nom, s’il le modifie de façon substantielle ou s’il en change la destination pour le faire basculer dans le haut risque. Pour situer votre cas, partez du rôle que vous tenez dans la chaîne de l’AI Act.
Les déployeurs, eux, n’ont pas d’article 17 à respecter. Un employeur qui veut utiliser l’IA au travail pour présélectionner des candidats a ses propres obligations, mais pas celle-là. Rien ne l’empêche, en revanche, de demander à son fournisseur dans le contrat comment son système qualité s’appuie sur EN 18286. Une réponse floue à cette question est un signal.
Reste la question des contrôleurs. Le schéma publié par la Direction générale des entreprises en septembre 2025 confie à la DGCCRF la coordination des autorités de surveillance du marché et le rôle de point de contact unique. La CNIL hériterait de la plupart des usages de l’annexe III (biométrie, emploi, usages répressifs, migration), l’ACPR du crédit et de l’assurance lorsque l’opérateur relève de sa compétence. Le gouvernement précisait que ce schéma devait encore passer devant le Parlement par un projet de loi.
Calendrier : les autres normes harmonisées attendues
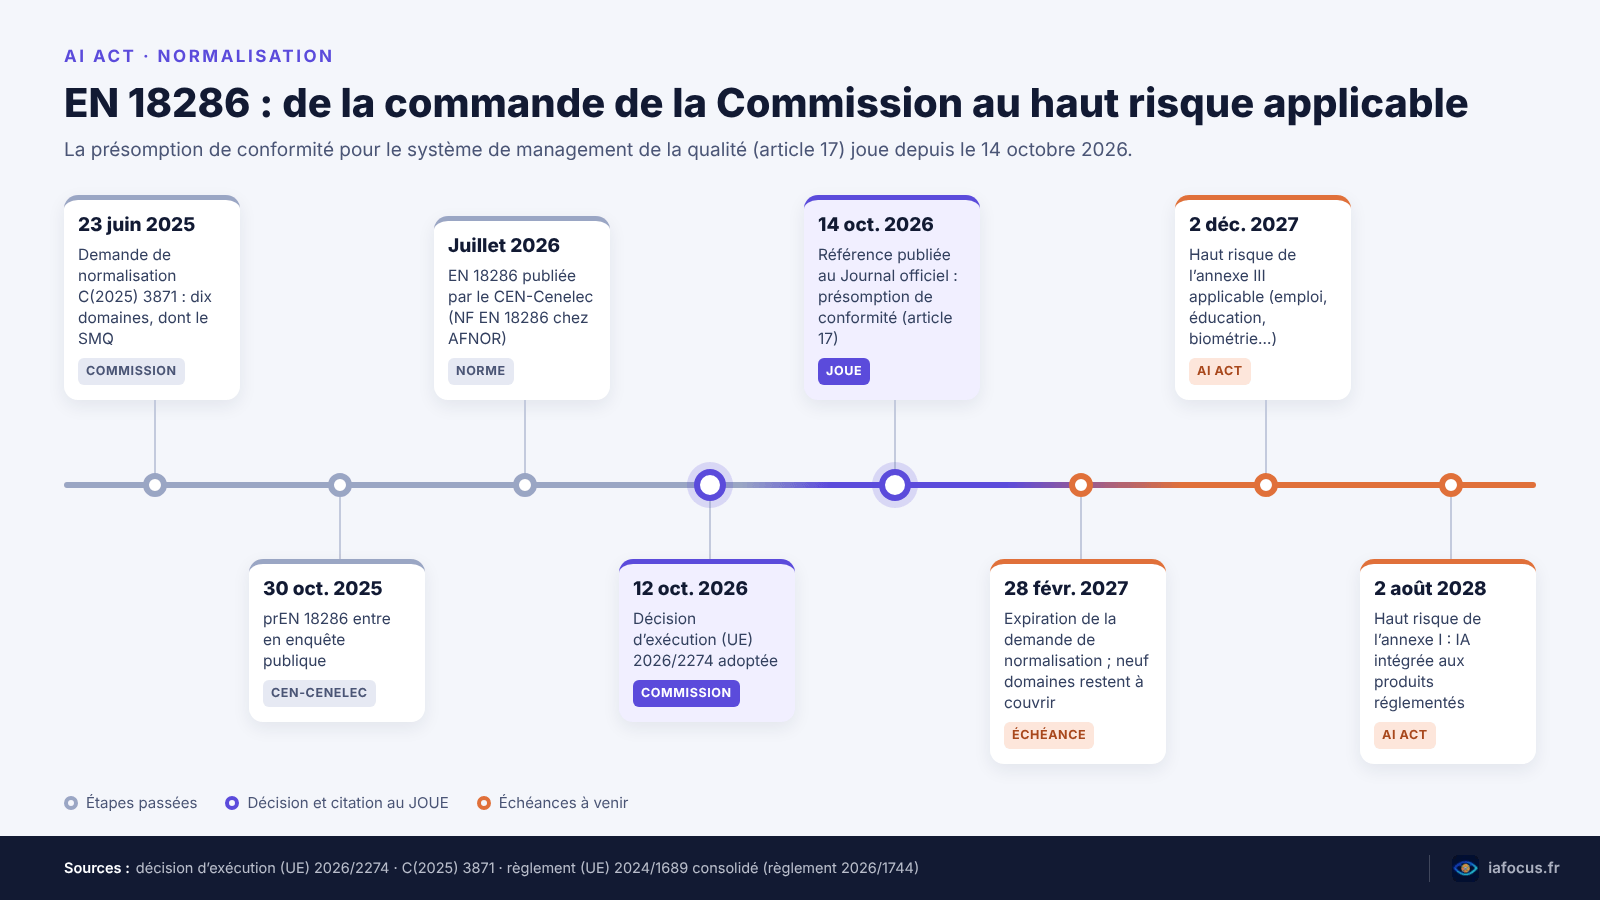
La Commission l’a annoncé en publiant la référence : d’autres normes harmonisées suivront. Sa page consacrée à la normalisation liste les dix domaines commandés. Il en manque neuf : gestion des risques, gouvernance et qualité des jeux de données, journalisation, transparence et information des utilisateurs, contrôle humain, exactitude, robustesse, cybersécurité et évaluation de la conformité. La décision C(2025) 3871 fixait au CEN et au Cenelec une échéance au 31 août 2025. Elle n’a pas été tenue, et la demande elle-même expire le 28 février 2027.
Où en sont ces textes ? Le JTC 21 explique que plusieurs projets clés sont en cours de révision après leurs enquêtes publiques. Chacun suivra le même parcours qu’EN 18286 : adoption par le CEN et le Cenelec, examen par la Commission, puis citation au Journal officiel. La Commission n’avance aucune date pour les suivantes. Prudence, donc, avec les plannings qui circulent.
Ce retard explique en partie le report du haut risque. Dans la version consolidée de l’AI Act au 27 juillet 2026, l’article 113 fixe l’application des règles du haut risque au 2 décembre 2027 pour les usages de l’annexe III, et au 2 août 2028 pour l’IA intégrée aux produits réglementés de l’annexe I. La Commission présentait elle-même ce séquençage comme un moyen d’avoir les normes techniques prêtes à temps. Le reste du calendrier figure dans notre point sur ce qui s’applique déjà en 2026.
Le règlement (UE) 2026/1744 a aussi complété l’article 40 : la Commission doit commander des publications de normalisation couvrant à la fois les sections 2 et 3 du chapitre III et la législation produits de l’annexe I. Et si les normes n’arrivent pas ? L’article 41 permet à la Commission d’adopter des spécifications communes par acte d’exécution, abrogées dès qu’une norme harmonisée prend le relais.
Que faire d’ici 2027 si vous êtes fournisseur
Un peu plus d’un an, c’est court pour un système qualité. Franchement, ceux qui attendront la dernière norme pour commencer partiront en retard. L’ordre de marche tient en cinq étapes.
- Vérifier que vos systèmes relèvent bien du haut risque, annexe III ou annexe I, et noter l’échéance correspondante.
- Comparer votre système qualité actuel (ISO 9001, ISO/IEC 42001, ISO 13485 ou rien) aux treize points de l’article 17.
- Acheter EN 18286 et lire l’annexe ZA avant toute chose, pour savoir ce que la présomption couvre vraiment.
- Documenter : politiques, procédures, responsabilités. Une procédure qui n’est pas écrite n’existe pas pour un contrôleur.
- Surveiller les prochaines citations au Journal officiel, qui couvriront les exigences techniques du système lui-même.
La logique par niveaux de risque, elle, n’a pas bougé : notre dossier sur la réglementation européenne de l’intelligence artificielle la rappelle. La prochaine citation au Journal officiel ? Notre revue de l’actualité de l’intelligence artificielle la signalera. La première norme harmonisée AI Act ne fait pas le travail à votre place. Elle donne, enfin, un mode d’emploi reconnu pour le faire.
Foire aux questions
EN 18286 est-elle obligatoire pour les fournisseurs d’IA à haut risque ?
Non. L’article 17 est obligatoire, la norme ne l’est pas. L’appliquer donne une présomption de conformité pour les exigences qu’elle couvre, ce qui simplifie la preuve face aux autorités. Avec une autre méthode, le fournisseur devra démontrer seul que son système de gestion de la qualité répond à chaque point de l’article 17.
Une certification ISO/IEC 42001 suffit-elle pour respecter l’article 17 ?
Non. ISO/IEC 42001 n’est pas citée au Journal officiel et n’apporte aucune présomption au titre de l’AI Act : selon la Commission, ses objectifs et définitions ne sont pas alignés sur le système qualité exigé. Elle reste une bonne base, puisque EN 18286 a été conçue pour s’y superposer.
Où se procurer la norme EN 18286 en France ?
AFNOR Éditions la vend sous la référence NF EN 18286, publiée en juillet 2026 (52 pages). Elle est payante. La décision d’exécution (UE) 2026/2274 qui la cite est, elle, gratuite sur EUR-Lex.
Depuis quand la présomption de conformité s’applique-t-elle ?
Depuis le 14 octobre 2026, date de publication de la référence au Journal officiel. Les obligations du haut risque, article 17 compris, ne s’appliquent toutefois qu’à partir du 2 décembre 2027 pour les usages de l’annexe III et du 2 août 2028 pour l’IA intégrée aux produits de l’annexe I.
Sources
- Décision d’exécution (UE) 2026/2274 de la Commission du 12 octobre 2026, EUR-Lex.
- Règlement (UE) 2024/1689 sur l’intelligence artificielle, version consolidée du 27 juillet 2026, EUR-Lex.
- Règlement (UE) 2026/1744 du 8 juillet 2026 (omnibus numérique sur l’IA), EUR-Lex.
- First harmonised standard supporting the AI Act published in the Official Journal, Commission européenne.
- Standardisation of the AI Act, Commission européenne.
- Understanding standardisation of the AI Act (FAQ), Commission européenne.
- Décision d’exécution C(2025) 3871 relative à la demande de normalisation, registre des documents de la Commission.
- Les autorités compétentes pour la mise en œuvre du règlement européen sur l’intelligence artificielle, Direction générale des entreprises.
iafocus.fr est un site dédié à l’intelligence artificielle, aux outils IA et aux usages concrets pour gagner du temps, créer plus vite et rester à jour.