En bref
- Deux rôles : fournisseur (vous concevez ou vendez le système d’IA sous votre nom) ou déployeur (vous l’utilisez). Les obligations des entreprises changent du tout au tout de l’un à l’autre.
- Pratiques interdites et maîtrise de l’IA : depuis le 2 février 2025. Transparence : depuis le 2 août 2026.
- Le règlement (UE) 2026/1744 a repoussé le haut risque de l’annexe III au 2 décembre 2027, celui des produits réglementés au 2 août 2028.
- Amendes : jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires mondial ; pour une PME, le plus bas des deux montants.
Sommaire
L’AI Act pour les entreprises, c’est d’abord une question à trancher : vendez-vous de l’IA, ou vous en servez-vous ? Le règlement (UE) 2024/1689 sur l’intelligence artificielle (on dit aussi RIA) ne demande pas la même chose à l’éditeur d’un logiciel de tri de CV et au cabinet comptable qui utilise un assistant de rédaction. Et pour beaucoup d’usages courants, il ne demande presque rien.
Le texte a pourtant une réputation de monstre : 113 articles, 13 annexes, un calendrier en escalier, puis un règlement correctif en juillet 2026. Ce résumé du règlement trie les obligations des entreprises selon leur rôle et leur niveau de risque, puis propose une marche à suivre. Dates et montants viennent du texte, de la Commission européenne et de la CNIL.
Le résumé du règlement en quelques lignes
Signé le 13 juin 2024, entré en vigueur le 1er août 2024, l’AI Act s’applique par vagues. Sa logique ? Plus un usage peut nuire à la santé, à la sécurité ou aux droits des personnes, plus les règles sont strictes. Certains usages sont interdits, d’autres (dits « à haut risque ») permis sous conditions, une troisième catégorie doit être transparente. Le reste n’ajoute rien au droit existant.
Le texte vise large : les entreprises établies dans l’Union, mais aussi celles installées ailleurs dès lors que les résultats de leur système sont utilisés dans l’Union. Une PME n’est pas dispensée. Elle a droit à des allègements, pas à une exemption.
Dernier point. Le « Digital Omnibus » sur l’IA, devenu le règlement (UE) 2026/1744 du 8 juillet 2026, publié au Journal officiel le 24 juillet, s’applique depuis le 27 juillet 2026. Ce n’est plus une proposition. Il repousse le haut risque, ajoute deux interdictions et assouplit l’obligation de formation, sans rouvrir le fond. Notre article frère sur ce que l’AI Act impose déjà en 2026 détaille ces changements ; la logique d’ensemble figure dans notre dossier sur la réglementation européenne de l’intelligence artificielle.
AI Act pour les entreprises : fournisseur ou déployeur ?
Pour appliquer l’AI Act pour les entreprises, tout part de cette qualification.
- Fournisseur : l’entreprise qui développe un système d’IA (ou le fait développer) et le met sur le marché ou en service sous son nom ou sa marque, gratuitement ou non. Un éditeur de logiciel, mais aussi une entreprise qui conçoit en interne un outil de présélection de candidats pour son propre usage.
- Déployeur : l’entreprise qui utilise un système d’IA sous sa propre autorité, dans un cadre professionnel. Le cabinet abonné à un assistant conversationnel, le service RH qui achète un logiciel de tri de CV.
Le piège ? On bascule plus vite qu’on ne le croit. L’article 25 vous traite en fournisseur d’un système à haut risque si vous y apposez votre marque, si vous le modifiez de façon substantielle, ou si vous détournez un outil ordinaire vers un usage à haut risque. Brancher un grand modèle de langage sur votre recrutement pour classer les candidatures, c’est exactement ce cas.
La plupart des PME françaises sont déployeurs. Plutôt une bonne nouvelle : les obligations des entreprises utilisatrices sont réelles, mais bien plus légères.
Quatre niveaux de risque, des obligations très inégales
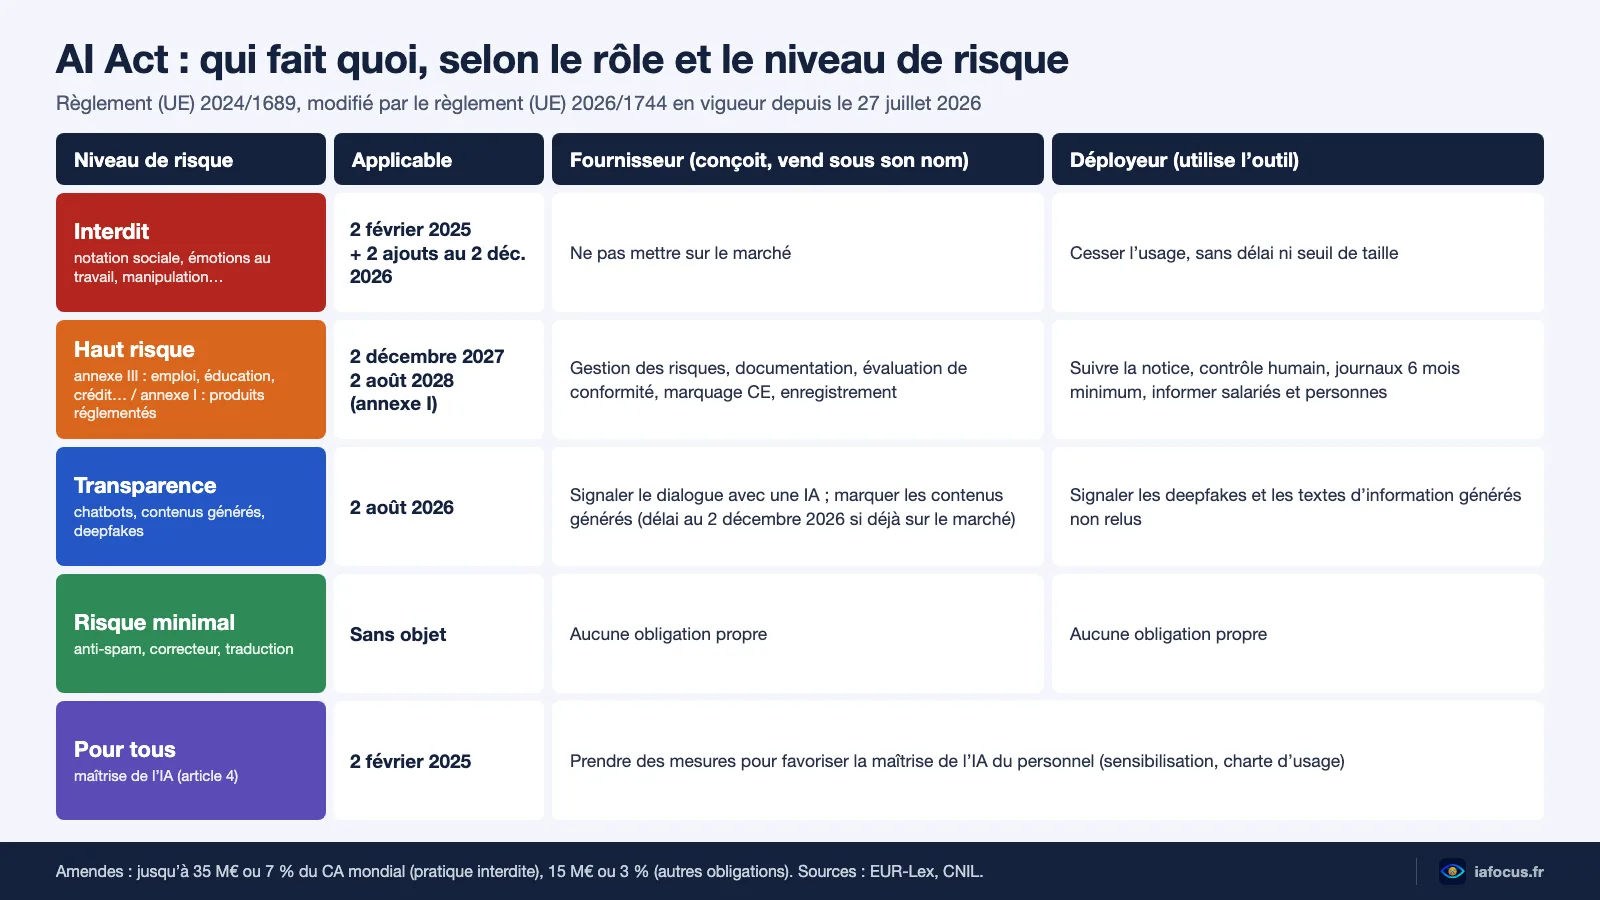
Le règlement classe des usages, pas des technologies. Un même modèle de langage peut rédiger une annonce (risque minimal), répondre aux clients sur votre site (transparence) et trier des CV (haut risque). C’est la tâche confiée qui fixe les obligations des entreprises.
Les pratiques interdites
Depuis le 2 février 2025, l’article 5 interdit notamment :
- la manipulation subliminale ou trompeuse qui cause un préjudice important ;
- l’exploitation des vulnérabilités liées à l’âge, au handicap ou à la situation sociale ;
- la notation sociale aboutissant à un traitement défavorable injustifié ;
- la reconnaissance des émotions au travail et à l’école, sauf raisons médicales ou de sécurité ;
- le moissonnage non ciblé d’images faciales pour bâtir une base de reconnaissance ;
- la catégorisation biométrique qui déduit l’origine, les opinions ou l’orientation sexuelle.
L’omnibus en ajoute deux au 2 décembre 2026 : générer des contenus pédocriminels, ou des images intimes d’une personne identifiable sans son consentement. Ni délai ni seuil de taille. Il faut arrêter.
Les systèmes à haut risque
Deux cas. Soit le système est un composant de sécurité d’un produit déjà réglementé (annexe I : machines, jouets, dispositifs médicaux…). Soit il relève de l’annexe III : biométrie, infrastructures critiques, éducation, emploi, services essentiels (dont l’évaluation de solvabilité et la tarification de l’assurance vie et santé), police, migrations, justice.
Le domaine qui revient le plus est l’emploi : recrutement, filtrage des candidatures, promotion, licenciement, suivi des performances. Un outil qui trie des CV est à haut risque. Un assistant qui reformule une offre d’emploi, non.
Une soupape existe (article 6, paragraphe 3) : un système de l’annexe III qui accomplit une tâche procédurale étroite, ou prépare une évaluation sans la remplacer, peut échapper au haut risque, à condition que le fournisseur documente son analyse. Mais tout système qui fait du profilage de personnes reste à haut risque.
Le risque limité : être transparent
L’article 50 s’applique depuis le 2 août 2026 :
- le fournisseur d’un chatbot fait savoir aux personnes qu’elles parlent à une IA, sauf évidence ;
- le fournisseur d’un générateur de contenus marque ses sorties de façon lisible par machine (délai jusqu’au 2 décembre 2026 pour les systèmes déjà sur le marché avant le 2 août 2026) ;
- le déployeur signale les hypertrucages (deepfakes) qu’il publie ;
- le déployeur signale un texte généré par IA publié pour informer le public, sauf relecture humaine sous responsabilité éditoriale.
Vos équipes produisent des visuels ou des voix de synthèse ? C’est le volet de l’AI Act pour les entreprises qui touche le plus de monde. Notre fiche pour détecter un deepfake en vidéo montre pourquoi le législateur a insisté.
Le risque minimal et les modèles à usage général
Anti-spam, correcteur, traduction, recommandations de produits : aucune obligation propre à l’AI Act, hors maîtrise de l’IA. C’est là que tombent la plupart des usages de bureau. S’il fallait retenir une ligne de ce résumé du règlement, ce serait celle-là.
Les modèles à usage général (grands modèles de langage) ont leur régime depuis le 2 août 2025. Il pèse sur leurs fournisseurs, pas sur vous qui utilisez ChatGPT, Mistral ou Gemini. Il vous sert quand même : il oblige ces éditeurs à transmettre la documentation dont leurs clients ont besoin.
Les obligations des entreprises qui fournissent un système d’IA
Fournisseur d’un système à haut risque ? C’est le régime le plus lourd. L’article 16 se résume en quatre blocs :
- Concevoir : gestion des risques sur toute la vie du système, données d’entraînement examinées pour repérer les biais, contrôle humain prévu dès la conception, exactitude et cybersécurité.
- Documenter : système de gestion de la qualité, documentation technique, notice pour les déployeurs, journaux. Les PME et petites entreprises de taille intermédiaire peuvent fournir certains éléments sous forme simplifiée depuis l’omnibus.
- Prouver avant la mise sur le marché : évaluation de conformité, déclaration UE de conformité, marquage CE, enregistrement dans la base de l’Union.
- Surveiller ensuite : mesures correctives, signalement des incidents graves, coopération avec les autorités.
Un fournisseur établi hors de l’Union désigne en plus un mandataire dans l’Union. Côté modèles à usage général, s’ajoutent documentation technique, informations aux intégrateurs, politique de droit d’auteur et résumé public des contenus d’entraînement. Un éditeur incapable de produire ces pièces ? Mauvais signe, comme le rappellent nos critères pour choisir un assistant IA professionnel.
Fournisseur d’un chatbot ou d’un générateur qui n’est pas à haut risque ? Transparence et maîtrise de l’IA : les obligations des entreprises les plus légères du texte.
Les obligations des entreprises qui utilisent l’IA
Deux obligations des entreprises déployeuses valent quel que soit l’outil. La maîtrise de l’IA (article 4), d’abord, applicable depuis février 2025. Réécrite par l’omnibus, elle demande de « prendre des mesures pour favoriser le développement » de la maîtrise de l’IA du personnel, selon ses connaissances et le contexte. Une obligation de moyens, en clair. Une sensibilisation datée et une charte d’usage suffisent souvent ; notre guide pour utiliser l’IA au travail sans risque en détaille le contenu. Ensuite, la transparence vue plus haut.
Le vrai changement arrive avec un système à haut risque. L’article 26 impose alors au déployeur de :
- suivre la notice du fournisseur ;
- confier le contrôle humain à des personnes compétentes, formées et dotées de l’autorité nécessaire ;
- veiller à la pertinence des données d’entrée qu’il maîtrise ;
- surveiller le fonctionnement, prévenir le fournisseur en cas de risque, voire suspendre l’usage ;
- conserver au moins six mois les journaux sous son contrôle ;
- informer les représentants du personnel et les salariés concernés avant l’usage au travail ;
- informer les personnes qu’une décision les concernant est prise ou assistée par ce système.
Certains déployeurs mènent aussi, avant la première utilisation, une analyse d’impact sur les droits fondamentaux (article 27) : organismes publics, entreprises privées qui assurent un service public, et ceux qui évaluent la solvabilité ou tarifent une assurance vie ou santé. Le résultat est notifié à l’autorité de surveillance du marché.
Le calendrier après l’omnibus de juillet 2026
Les dates qui comptent pour les obligations des entreprises, telles que la CNIL les a reprises dans sa mise à jour du 17 août 2026 :
| Date | Ce qui s’applique |
|---|---|
| 1er août 2024 | Entrée en vigueur du règlement 2024/1689 |
| 2 février 2025 | Pratiques interdites, maîtrise de l’IA |
| 2 août 2025 | Modèles d’IA à usage général, gouvernance, sanctions |
| 27 juillet 2026 | Entrée en vigueur du règlement 2026/1744 (omnibus) |
| 2 août 2026 | Transparence (article 50) |
| 2 décembre 2026 | Deux nouvelles interdictions ; marquage des contenus pour les systèmes déjà sur le marché |
| 2 août 2027 | Bacs à sable réglementaires nationaux |
| 2 décembre 2027 | Haut risque de l’annexe III (emploi, éducation, crédit, biométrie…) |
| 2 août 2028 | Haut risque de l’annexe I (IA intégrée à des produits réglementés) |
Un report, pas une dispense
Le haut risque de l’annexe III devait s’appliquer le 2 août 2026. Seize mois de plus, c’est appréciable, mais le contenu des obligations des entreprises n’a pas bougé.
AI Act et RGPD : deux textes qui s’additionnent
Un résumé du règlement serait incomplet sans le RGPD : l’AI Act ne le remplace pas, il s’y ajoute. Un prompt qui cite un client, un CV, un historique de conversation : dès qu’une donnée identifie une personne, il faut une base légale, une information, une limitation des données et une sécurité adaptée.
La CNIL est nette : pour un système à haut risque, l’analyse d’impact relative à la protection des données (AIPD) sera présumée requise, côté fournisseur comme côté déployeur. Les réflexes internes sont décrits dans nos articles sur la gouvernance des données IA et sur la façon de sécuriser ses données dans les outils IA.
Qui contrôle, et quelles sanctions ?
En France, la répartition n’est pas encore dans la loi. Le projet de loi d’adaptation au droit de l’Union (DDADUE), adopté par le Sénat le 18 février 2026, ferait de la DGCCRF la coordinatrice et le point de contact unique, de la CNIL l’autorité de la plupart des domaines de l’annexe III, avec des régulateurs sectoriels pour la finance ou la santé. Fin juillet 2026, le texte attendait encore l’Assemblée nationale.
Les plafonds d’amende liés aux obligations des entreprises sont, eux, fixés par le règlement (articles 99 et 101) :
| Manquement | Plafond |
|---|---|
| Pratique interdite | 35 millions d’euros ou 7 % du chiffre d’affaires annuel mondial |
| Autres obligations (fournisseurs, déployeurs, transparence) | 15 millions d’euros ou 3 % |
| Informations inexactes fournies aux autorités | 7,5 millions d’euros ou 1 % |
| Fournisseur de modèle à usage général (Commission) | 15 millions d’euros ou 3 % |
Grande entreprise : le plus élevé des deux montants. PME ou start-up : le plus bas. L’omnibus étend ce traitement aux petites entreprises de taille intermédiaire pour les deux derniers niveaux du barème de l’article 99. Ce sont des plafonds : l’autorité pèse la gravité, la durée, l’intention et la taille.
AI Act pour les entreprises : la marche à suivre en 5 étapes
Pas besoin d’un audit à six chiffres. Pour la plupart des structures, l’AI Act pour les entreprises se traite dans cet ordre.
- Inventorier. Chaque outil d’IA réellement utilisé, y compris ceux adoptés sans la DSI et les fonctions activées par défaut dans vos logiciels : finalité, service, données, personnes concernées, fournisseur.
- Qualifier votre rôle. Fournisseur ou déployeur, outil par outil, en cherchant les cas de bascule.
- Classer le risque. Arrêtez tout usage interdit. Repérez les lignes de l’annexe III : elles vous occuperont d’ici décembre 2027.
- Former et informer. Maîtrise de l’IA, mentions de transparence, information des représentants du personnel si un système à haut risque arrive.
- Documenter. Inventaire daté, classements justifiés, notices, formations, incidents. Demandez à vos fournisseurs leur documentation et leur date de conformité.
Le vrai risque pour une PME qui n’a rien fait ? Pas l’amende maximale, plutôt l’incapacité à répondre le jour où une autorité, un client ou un représentant du personnel pose la question.
Foire aux questions
Mon entreprise utilise seulement ChatGPT : est-elle concernée ?
Oui, comme déployeur, mais légèrement : maîtrise de l’IA des équipes, transparence si vous publiez des deepfakes ou des textes d’information générés sans relecture. Tout change si l’outil sert à trier des candidatures : le haut risque s’appliquera à cet usage à partir du 2 décembre 2027, et vous pourriez être requalifié en fournisseur.
Une PME est-elle dispensée de l’AI Act ?
Non, l’AI Act pour les entreprises ne prévoit aucun seuil de taille. Les PME ont des allègements (documentation simplifiée, accès prioritaire aux bacs à sable, amendes plafonnées au montant le plus bas), pas une exemption. Depuis l’omnibus, une partie de ces allègements profite aussi aux petites entreprises de taille intermédiaire.
Un outil développé en interne est-il soumis au règlement ?
Oui. Mettre un système en service pour son propre usage fait de vous son fournisseur, même sans le vendre. S’il évalue vos salariés ou trie vos candidats, il est à haut risque, et votre entreprise cumule les obligations du fournisseur et du déployeur.
Le report à 2027 permet-il d’attendre ?
Pas vraiment. Interdictions, maîtrise de l’IA et transparence s’appliquent déjà. Et seize mois passent vite quand il faut obtenir la documentation du fournisseur, former les personnes chargées du contrôle et consulter les représentants du personnel.
Sources
- Règlement (UE) 2024/1689 sur l’intelligence artificielle, EUR-Lex.
- Règlement (UE) 2026/1744 (omnibus sur l’IA), EUR-Lex.
- Cadre réglementaire sur l’IA, Commission européenne.
- Questions-réponses de la CNIL sur le règlement IA.
- Digital Omnibus on AI, AI Act Explorer.
- Omnibus numérique : le règlement est publié, LexisVeille.
- Règlement sur l’intelligence artificielle, Wikipédia.
iafocus.fr est un site dédié à l’intelligence artificielle, aux outils IA et aux usages concrets pour gagner du temps, créer plus vite et rester à jour.