Un salarié colle le compte rendu d’une réunion client dans un chatbot pour le reformuler. Une équipe marketing génère des visuels de campagne. Un développeur demande à un assistant de corriger une fonction. La question « peut-on utiliser l’IA au travail ? » ne relève donc plus de la prospective : elle concerne déjà les données, la responsabilité et la qualité des livrables produits chaque jour.
La réponse courte est oui, mais pas n’importe comment, ni avec n’importe quel outil. L’IA générative peut accélérer la recherche, la rédaction, l’analyse, le prototypage ou le support client. Elle ne remplace pas le cadre de sécurité, les règles de confidentialité, le contrôle humain et les obligations propres à chaque organisation. Le bon réflexe consiste à traiter l’IA au travail comme un nouvel outil connecté à des données, et non comme une simple calculatrice plus sophistiquée.
Cet article fait le point sur le cadre légal de l’IA au travail, les cas d’usage par métier, les données à ne jamais saisir, les obligations de l’employeur issues du RGPD et de l’AI Act, la propriété des livrables, le contenu d’une charte interne, puis une checklist en 7 règles à parcourir avant d’ouvrir un outil.
Peut-on utiliser l’IA au travail légalement ?
En France, il n’existe pas d’interdiction générale d’utiliser l’IA au travail. En revanche, l’usage doit respecter plusieurs couches de règles : les consignes de l’employeur, le droit du travail, le RGPD lorsque des données personnelles sont impliquées, le secret des affaires, les obligations de confidentialité contractuelles et les droits de propriété intellectuelle.
Le premier point est interne. Une entreprise peut autoriser certains outils, fournir des licences professionnelles, imposer un environnement sécurisé ou, au contraire, interdire les plateformes grand public pour des missions sensibles. Utiliser un compte personnel non validé pour traiter un dossier professionnel peut donc être contraire à une charte informatique ou à une politique de sécurité, même si l’outil est accessible gratuitement.
Le second point concerne les données. Un prompt n’est jamais anodin : une liste de prospects, une transcription d’entretien, un extrait de contrat, un ticket de support ou un brief de produit peuvent contenir des informations identifiantes ou stratégiques. Les envoyer vers un service externe sans vérifier les conditions de traitement, d’hébergement, de conservation et de réutilisation des données crée un risque réel, que seule une gouvernance des données explicite permet de maîtriser.
Enfin, l’AI Act européen encadre progressivement les systèmes d’IA selon leur niveau de risque. Pour la plupart des usages bureautiques courants, l’enjeu immédiat reste surtout la gouvernance : savoir quel outil est utilisé, dans quel but, avec quelles données et sous quelle supervision. Mais les équipes RH, les recruteurs, les banques, les assureurs ou les acteurs du secteur public doivent porter une attention renforcée aux outils susceptibles d’influencer une décision concernant une personne.
IA au travail : les usages utiles, à condition de garder la main
L’IA au travail apporte le plus de valeur lorsqu’elle intervient sur une première version, une tâche répétitive ou une phase d’exploration. Pour un rédacteur, elle peut proposer des angles, restructurer une note ou générer des variantes de titres. Pour un marketeur, elle peut synthétiser des retours clients et préparer une matrice de messages. Pour un développeur, elle peut expliquer du code, rédiger des tests unitaires ou suggérer une documentation. Pour un analyste, elle peut aider à formuler des requêtes, catégoriser des verbatims ou détecter des incohérences à investiguer.
Le gain de temps ne doit pas être confondu avec une délégation de jugement. Un modèle peut inventer une source, simplifier abusivement un point juridique, reproduire un biais ou produire du code vulnérable. Il peut aussi donner une réponse convaincante sur un sujet qu’il ne maîtrise pas. L’utilisateur reste responsable du résultat transmis à un client, publié sur un site, intégré à un produit ou utilisé dans une décision opérationnelle.
Cette règle est particulièrement décisive dans les métiers où l’erreur a un coût élevé : santé, finance, ressources humaines, conformité, conseil juridique, cybersécurité ou communication de crise. Dans ces contextes, l’IA au travail peut assister la préparation, mais une validation par une personne compétente doit faire partie du workflow.
IA au travail par métier : 5 cas d’usage concrets
Les métiers n’ont ni les mêmes besoins ni les mêmes risques. Voici cinq situations courantes d’IA au travail, avec pour chacune le bon usage et le point de vigilance qui l’accompagne.
Communication et marketing
Plan d’article, variantes d’accroches, résumé d’une étude, adaptation d’un même message à plusieurs canaux : l’IA au travail sert ici de brouillon rapide. Le point de vigilance est éditorial : chaque chiffre, chaque citation et chaque nom de produit se vérifient avant publication, et le ton final reste celui de la marque. Nos règles pour écrire avec l’IA détaillent cette méthode.
Commercial et support client
Reformuler une réponse à un ticket, préparer une trame d’appel, classer des demandes entrantes par urgence. La vigilance porte ici sur les données : un ticket contient souvent un nom, un e-mail, un numéro de commande ou un litige. On travaille sur une version anonymisée, dans un outil validé par l’entreprise, jamais dans un compte personnel.
Ressources humaines et recrutement
Rédiger une offre d’emploi, structurer une grille d’entretien, résumer un texte de convention collective. En revanche, trier des CV, noter des candidats ou évaluer des salariés avec un système automatisé relève des usages « à haut risque » de l’AI Act et des décisions encadrées par le RGPD. Ces cas exigent un cadrage juridique préalable, pas une initiative individuelle.
Développement et données
Expliquer une base de code, générer des tests, proposer une requête SQL, documenter une fonction : les usages de l’IA pour les développeurs sont parmi les plus matures. Deux précautions s’imposent : ne jamais coller de secrets (clés, jetons, extraits de bases de production) et relire le code généré comme celui d’un stagiaire brillant mais pressé, y compris sur les licences.
Bureautique et administratif
Formules de tableur, mise en forme d’un courrier, synthèse d’une longue chaîne d’e-mails, préparation d’un ordre du jour. Ce sont les gains les plus immédiats de l’IA au bureau, en particulier pour les petites structures. Reste à surveiller la confidentialité des pièces jointes et des échanges collés dans l’outil.
IA au travail : les informations à ne pas mettre dans un prompt
Un principe simple réduit déjà une grande partie du risque : ne saisissez dans un outil non approuvé aucune information que vous ne publieriez pas sur un espace externe. Cela inclut évidemment les mots de passe, clés API, secrets de production et données bancaires. Mais la zone grise est plus large.
Évitez également les données personnelles identifiantes, les dossiers RH, les fichiers médicaux, les données de paie, les contrats non signés, les stratégies commerciales, les prix négociés, les roadmaps produit, les résultats financiers non publics et les éléments couverts par un accord de confidentialité. Un nom seul est parfois banal ; associé à une fonction, une entreprise, une conversation ou une situation, il peut devenir une donnée sensible ou exploitable.
Quand l’IA au travail est autorisée, l’anonymisation est souvent une bonne première étape. Remplacez les noms par des rôles, les références client par des identifiants neutres et les chiffres confidentiels par des ordres de grandeur. Plutôt que de demander l’analyse d’un contrat complet, interrogez le modèle sur une clause fictive ou sur une structure de points de vigilance. Vous conservez une grande partie de l’utilité du prompt, sans exposer le contenu original.
RGPD et CNIL : ce que dit le droit sur l’IA au travail
Dès qu’un usage de l’IA au travail implique des données personnelles (un nom, un e-mail, une voix, un CV), le RGPD s’applique. L’employeur est responsable du traitement : il doit avoir une base légale, limiter les données au strict nécessaire, informer les personnes concernées et encadrer par contrat le prestataire qui héberge l’outil. Si les données peuvent servir à entraîner le modèle du fournisseur, la question doit être réglée avant le premier usage, pas après. La CNIL publie des recommandations et des fiches pratiques sur le développement et l’usage des systèmes d’IA ; c’est la référence à consulter avec le délégué à la protection des données.
Le Code du travail ajoute deux garde-fous. Aucun dispositif collectant des informations sur un salarié ne peut être mis en place sans l’en informer au préalable (article L. 1222-4). Dans les entreprises d’au moins 50 salariés, le comité social et économique est informé et consulté avant l’introduction de nouvelles technologies (article L. 2312-8). Hors Code du travail, la loi du 30 juillet 2018 sur le secret des affaires protège les informations confidentielles de l’entreprise : les diffuser à un service externe non autorisé peut engager la responsabilité du salarié.
IA au travail et droit d’auteur : à qui appartiennent les livrables ?
Produire un texte, une image ou un morceau de code avec une IA ne garantit pas automatiquement que le résultat est libre de droits ou juridiquement protégeable. Les conditions d’utilisation de chaque plateforme comptent : elles précisent notamment les droits accordés sur les entrées et les sorties, les restrictions commerciales éventuelles et les mécanismes de réutilisation des données.
Pour les images, le risque porte aussi sur la proximité avec une œuvre, une marque ou un style identifiable. Pour le code, une suggestion peut être incorrecte, incompatible avec votre licence logicielle ou trop proche d’un extrait existant. Pour les textes, le problème est moins souvent la copie mot à mot que l’inexactitude, le plagiat indirect et l’absence de valeur éditoriale propre.
Une bonne pratique consiste à considérer la sortie du modèle comme une matière première. Le professionnel vérifie les faits, réécrit, documente les sources lorsqu’elles sont nécessaires, contrôle les licences et s’assure que le livrable correspond aux standards de la marque. Cette intervention humaine n’est pas une étape décorative : elle transforme une génération probabiliste en production assumée.
AI Act : les obligations de l’employeur pour l’IA au travail
Le règlement (UE) 2024/1689, dit AI Act, est entré en vigueur le 1er août 2024, s’applique par étapes et a été modifié en juillet 2026. Il ne vise pas seulement les éditeurs de modèles : une entreprise qui déploie l’IA au travail pour ses salariés est un « déployeur » au sens du texte, avec des obligations propres.
Depuis le 2 février 2025, deux volets concernent directement l’IA au travail. D’abord, l’article 4 (maîtrise de l’IA, « AI literacy »), réécrit par le règlement (UE) 2026/1744 du 8 juillet 2026, demande désormais aux fournisseurs et aux déployeurs de prendre des mesures pour favoriser la maîtrise de l’IA par leur personnel, selon le contexte d’utilisation et les personnes concernées. La réécriture allège l’obligation : il ne s’agit plus de garantir un niveau suffisant, mais de soutenir le développement de cette maîtrise, sans format ni certification imposés. Une sensibilisation documentée, adaptée aux usages réels de l’entreprise, répond à l’esprit du texte.
Ensuite, l’article 5 interdit certaines pratiques, dont les systèmes destinés à déduire les émotions d’une personne sur son lieu de travail, sauf raison médicale ou de sécurité.
Les usages liés à l’emploi (recrutement, sélection, promotion, licenciement, attribution des tâches, surveillance ou évaluation des salariés) figurent parmi les systèmes « à haut risque » de l’annexe III. Pour eux, le déployeur devra suivre les instructions du fournisseur, assurer une surveillance humaine et informer les représentants du personnel et les salariés concernés avant la mise en service.
Ces obligations, initialement prévues pour le 2 août 2026, ont été reportées par le règlement (UE) 2026/1744 du 8 juillet 2026, dit « omnibus numérique sur l’IA », publié au Journal officiel de l’Union européenne le 24 juillet 2026 et entré en vigueur le 27 juillet 2026 : elles s’appliquent à partir du 2 décembre 2027 pour les systèmes de l’annexe III, dont l’emploi et la gestion des salariés. Ce délai sert à préparer le déploiement de l’IA au travail, pas à l’improviser : l’information des salariés et la surveillance humaine restent la cible. Notre synthèse de la réglementation européenne de l’IA détaille le calendrier d’ensemble.
Mettre en place un workflow IA au travail qui tient en entreprise
Le problème de l’IA au travail ne vient pas seulement des outils. Il vient souvent du « shadow AI » : des usages individuels, invisibles pour l’équipe informatique ou juridique, qui se développent parce que les collaborateurs cherchent légitimement à aller plus vite. Interdire sans fournir d’alternative conduit rarement à faire disparaître le besoin. Mieux vaut créer un cadre clair et praticable.
Une politique efficace répond à quatre questions. Quels outils sont autorisés et avec quels comptes ? Quelles catégories de données peuvent y être traitées ? Quels usages exigent une validation humaine ou métier ? Qui contacter en cas de doute ? Ces règles doivent être compréhensibles par un alternant comme par un directeur commercial, avec des exemples proches des situations réelles.
L’organisation peut ensuite choisir des versions professionnelles d’outils, configurer les accès, centraliser les modèles de prompts et former les équipes à l’évaluation des réponses. Une bibliothèque de cas d’usage validés évite aussi de repartir de zéro. Par exemple, un service communication peut disposer d’un workflow IA pour créer un plan d’article, vérifier les affirmations, adapter le ton puis faire relire la version finale. Une équipe produit peut formaliser une séquence différente : synthèse de feedback, classification, revue des données sources et arbitrage humain.
Mesurer les résultats est tout aussi utile. Le nombre de prompts produits n’est pas un indicateur pertinent. Il faut regarder le temps économisé, le taux de retouche, les erreurs détectées, l’adoption réelle, la satisfaction des équipes et les incidents de sécurité évités. Un outil impressionnant en démonstration n’améliore pas forcément un processus métier.
Ce qu’une charte IA au travail doit contenir
La charte est le document qui rend les règles d’IA au travail opposables et lisibles. Courte, concrète, elle tient en quelques pages et couvre au minimum les points suivants :
- le périmètre : qui est concerné (salariés, alternants, prestataires) et quels outils sont autorisés, avec quels comptes ;
- la classification des données : ce qui peut être saisi, ce qui doit être anonymisé, ce qui est interdit ;
- les usages exclus sans validation juridique : décisions RH, notation de personnes, surveillance ;
- l’obligation de relecture humaine avant tout envoi à un client, publication ou mise en production ;
- la transparence : quand signaler qu’un contenu a été produit avec une IA, en interne comme à l’extérieur ;
- la propriété et les licences des livrables générés ;
- la sensibilisation prévue au titre de l’article 4 de l’AI Act et le référent à contacter ;
- la procédure en cas d’incident (donnée saisie par erreur, fuite, résultat erroné transmis).
Si la charte est annexée au règlement intérieur, elle en suit la procédure : avis du CSE, communication à l’inspection du travail accompagnée de cet avis, information des salariés, puis entrée en vigueur au moins un mois après ces formalités. Le dépôt au greffe du conseil de prud’hommes n’est plus exigé depuis la loi du 26 mai 2026 de simplification de la vie économique. Sans cela, elle reste une bonne pratique : ses règles ne peuvent pas fonder à elles seules une sanction disciplinaire en cas de litige.
Checklist IA au travail : 7 règles avant d’utiliser un outil
Ces sept règles résument l’essentiel en une minute. Elles s’appliquent à l’IA au travail quel que soit l’outil, du chatbot grand public à l’assistant intégré dans une suite bureautique.
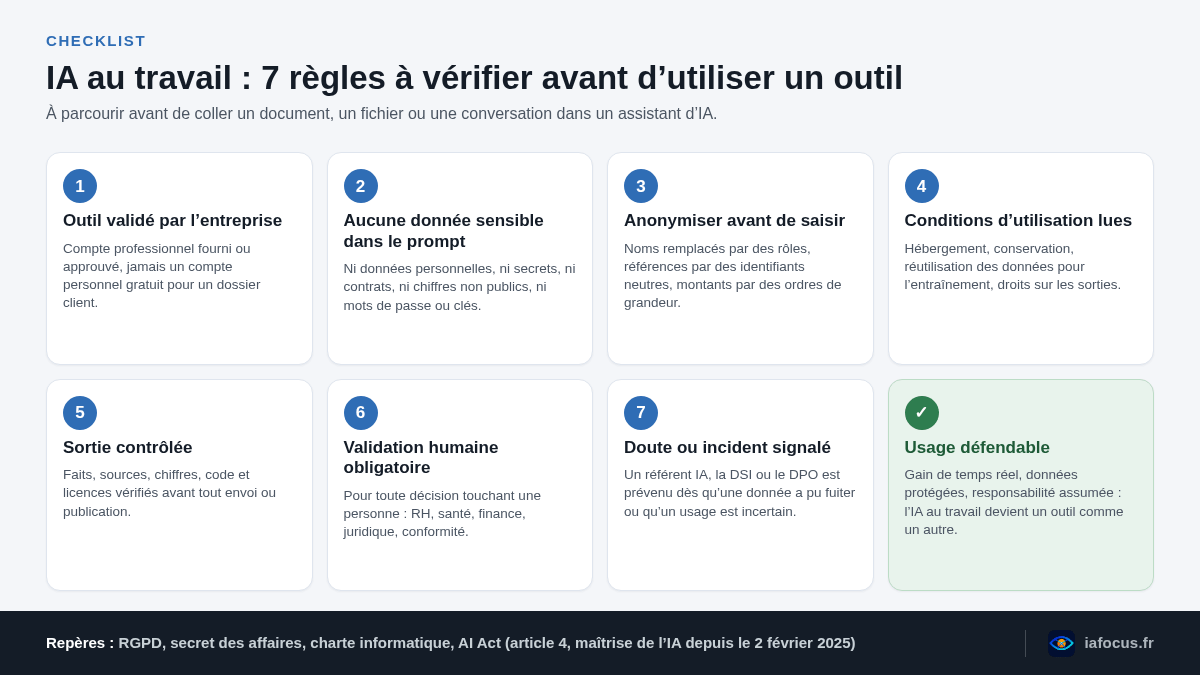
- Outil validé par l’entreprise. Un compte professionnel fourni ou approuvé ; jamais un compte personnel gratuit pour un dossier client.
- Aucune donnée sensible dans le prompt. Ni données personnelles, ni secrets, ni contrats, ni chiffres non publics, ni mots de passe ou clés.
- Anonymiser avant de saisir. Rôles à la place des noms, identifiants neutres à la place des références, ordres de grandeur à la place des montants.
- Conditions d’utilisation lues. Hébergement, durée de conservation, réutilisation des données pour l’entraînement, droits sur les sorties.
- Sortie contrôlée. Faits, sources, chiffres, code et licences vérifiés avant tout envoi ou publication.
- Validation humaine obligatoire pour toute décision touchant une personne : RH, santé, finance, juridique, conformité.
- Doute ou incident signalé. Le référent IA, la DSI ou le DPO est prévenu dès qu’une donnée a pu fuiter ou qu’un usage est incertain.
Une règle non respectée ne signifie pas toujours qu’il faut renoncer : elle indique simplement qu’il manque une étape (anonymiser, changer d’outil, demander une validation) avant de continuer.
IA au travail : la méthode avant l’outil
Avant d’ouvrir un chatbot, formulez le problème : faut-il générer, résumer, classer, traduire, analyser ou automatiser ? Identifiez ensuite la sensibilité des données et le niveau de vérification requis. Choisissez l’assistant validé par votre organisation, rédigez un prompt contextualisé mais minimisé, puis contrôlez la sortie à partir de sources fiables. Cette discipline paraît plus lente sur la première tâche, mais elle rend les usages de l’IA au travail reproductibles et défendables.
L’IA au travail devient réellement productive lorsqu’elle fait gagner du temps sans déplacer le risque vers un client, un collègue ou l’entreprise. La question n’est donc pas de savoir s’il faut l’utiliser à tout prix, mais de construire des pratiques où l’automatisation élargit la capacité d’action des équipes tout en préservant leur discernement.
FAQ : 5 questions fréquentes sur l’IA au travail
Mon employeur peut-il m’interdire d’utiliser ChatGPT ou un autre assistant ?
Oui. Au titre de son pouvoir de direction, l’employeur fixe les outils autorisés et les règles d’usage du matériel et des données, en général dans une charte informatique. Une interdiction ou une restriction connue du salarié est opposable, et son non-respect peut être sanctionné comme tout manquement aux consignes, dès lors que la règle a été portée à sa connaissance dans les formes requises (règlement intérieur ou note de service qui s’y rattache, voir plus haut la section sur la charte). À l’inverse, rien n’empêche une entreprise d’encourager l’IA au travail en fournissant des licences professionnelles encadrées.
Dois-je dire à mes clients qu’un contenu a été produit avec l’IA ?
Il n’existe pas d’obligation générale de le mentionner pour un livrable courant produit avec l’IA au travail. En revanche, un contrat ou une charte peut l’exiger, et l’AI Act prévoit des obligations de transparence, applicables depuis le 2 août 2026 (avec une période transitoire jusqu’au 2 décembre 2026 pour le marquage lisible par machine des systèmes déjà sur le marché avant le 2 août 2026), pour certains cas : signaler qu’on dialogue avec une machine, marquer les contenus synthétiques et les deepfakes. La bonne pratique consiste à rester transparent lorsque la question est posée et à assumer la relecture humaine du livrable.
Que faire si j’ai collé des données confidentielles par erreur ?
Prévenir immédiatement la DSI, le référent IA ou le délégué à la protection des données, supprimer la conversation, désactiver si possible l’utilisation des échanges pour l’entraînement et documenter ce qui a été saisi. Si des données personnelles sont concernées et que la violation présente un risque pour les personnes, l’employeur doit la notifier à la CNIL dans les meilleurs délais et, si possible, au plus tard 72 heures après en avoir pris connaissance (article 33 du RGPD). Se taire est la pire option : l’incident est plus simple à traiter tôt.
L’IA au travail peut-elle servir à des fraudes contre l’entreprise ?
Oui, et c’est un risque croissant : faux e-mails de direction très bien rédigés, voix clonée d’un dirigeant demandant un virement urgent, visioconférences truquées. Les équipes financières et les assistants de direction sont les premiers visés. Une procédure de double validation des paiements et quelques réflexes pour détecter les deepfakes réduisent fortement l’exposition.
Faut-il une formation pour utiliser l’IA au travail ?
L’article 4 de l’AI Act, dans sa rédaction issue du règlement (UE) 2026/1744, demande à l’employeur de prendre des mesures pour favoriser la maîtrise de l’IA de son personnel (obligation de moyens depuis juillet 2026), sans imposer de niveau individuel, de durée, de diplôme ni d’organisme. Une session interne d’une à deux heures, centrée sur les données interdites, les biais, la vérification des réponses et les cas d’usage du métier, couvre l’essentiel. L’important est de la documenter et de la renouveler quand les outils changent.
iafocus.fr est un site dédié à l’intelligence artificielle, aux outils IA et aux usages concrets pour gagner du temps, créer plus vite et rester à jour.